Nvidia ouvre le code d'OpenShell, un environnement sécurisé pour agents IA autonomes
Nvidia a ouvert le code source d'OpenShell, un environnement pour exécuter en sécurité des agents IA autonomes ayant accès au shell, aux fichiers et au réseau. Il comprend des sandboxes isolées, des politiques YAML, un routage privé de l'inférence et un audit des actions. L'essentiel : le projet n'oblige pas à réécrire les agents. Dans OpenShell, on peut lancer Claude Code, Codex et d'autres systèmes presque sans modification, en local ou sur un hôte GPU distant.
Traité par IA depuis MarkTechPost ; édité par Hamidun News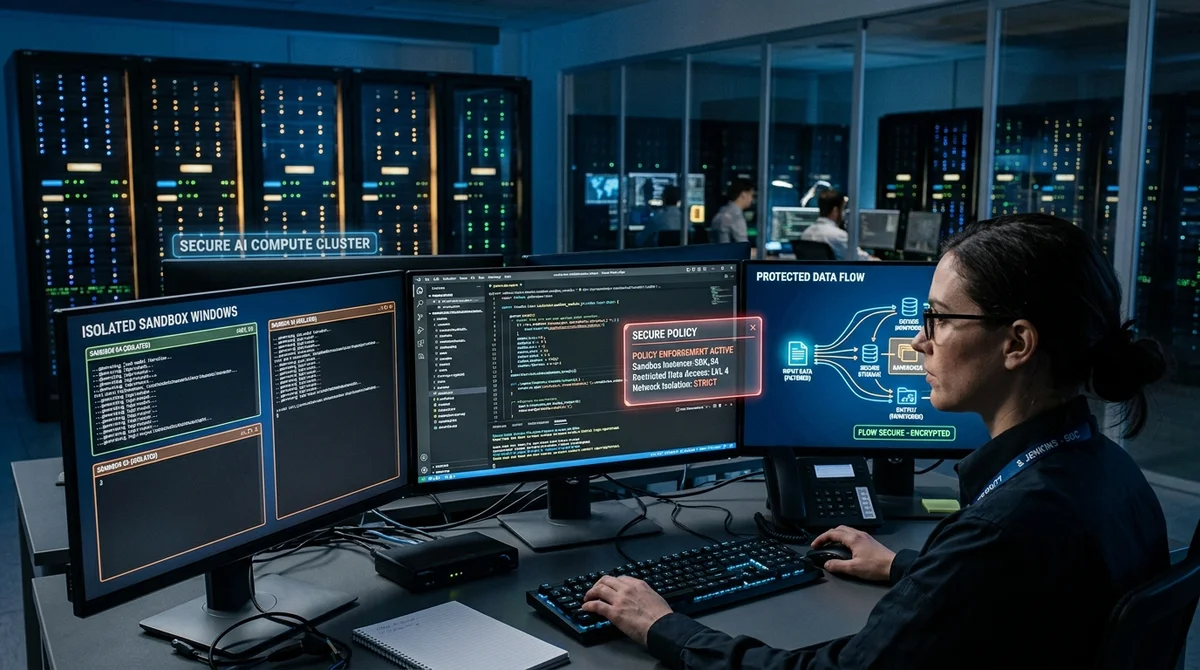
Nvidia a ouvert le code source d'OpenShell, un environnement d'exécution pour agents IA autonomes qui ont besoin d'accéder au shell, aux fichiers et au réseau. Le projet vise à lever la principale crainte autour des systèmes agentiques : comment donner des outils à un modèle sans lui céder le contrôle total de la machine et des données de l'entreprise.
Pourquoi c'est important
Un chatbot classique répond par du texte et n'offre presque aucune surface d'attaque. Un agent autonome relève d'une tout autre catégorie : il conserve du contexte entre les sessions, exécute des commandes, écrit du code, installe des paquets, interroge des API internes et peut travailler pendant des heures sans intervention humaine. Dans ce cadre, toute prompt injection ne produit plus seulement une mauvaise réponse : elle fait peser un risque de fuite de clés, de lecture de fichiers privés ou d'actions indésirables dans l'infrastructure.
C'est cette brèche que Nvidia tente de combler avec OpenShell. L'entreprise a publié le projet sous licence Apache 2.0, l'a présenté dans le contexte de la GTC 2026 et l'a intégré à son stack pour les systèmes agentiques. L'idée est simple : la sécurité ne doit pas reposer uniquement sur les prompts et les garde-fous internes du modèle, mais sur une couche d'exécution distincte, placée entre l'agent et le système d'exploitation, qui ne dépend pas de la prudence de l'agent lui-même.
Comment fonctionne OpenShell
OpenShell agit comme un périmètre de contrôle externe. L'agent qui s'y trouve peut utiliser des outils habituels, mais toutes les actions réelles passent par des mécanismes de contrôle séparés. Nvidia présente cela comme un transfert de la politique de sécurité hors du modèle lui-même : même si l'agent est compromis ou se trompe, il ne doit pas pouvoir contourner les restrictions de l'infrastructure. Cette approche rend OpenShell agnostique vis-à-vis de l'agent : on peut y encapsuler OpenClaw, Claude Code, Codex et d'autres systèmes sans réécrire leur logique pour un nouveau SDK.
- Une sandbox isolée limite l'accès au système de fichiers et empêche l'agent de modifier librement la machine hôte.
- Un moteur de politiques fixe des règles précises pour les binaires, les adresses réseau, les méthodes HTTP et les chemins d'accès.
- Un privacy router décide où envoyer l'inférence : vers un modèle local ou une API externe, si la politique l'autorise.
- Un audit log consigne pourquoi une action a été autorisée, bloquée ou redirigée.
L'ensemble repose sur des politiques YAML déclaratives. Les restrictions statiques sur le système de fichiers et les processus sont définies à la création de la sandbox, tandis que les politiques réseau et d'inférence peuvent être mises à jour à chaud, sans redémarrage. Dans sa documentation, Nvidia souligne qu'OpenShell recourt à une isolation au niveau du noyau, avec Landlock pour les chemins du système de fichiers et seccomp pour bloquer les appels système dangereux. Cela laisse aussi une trace explicable : l'équipe voit non seulement qu'il y a eu un blocage, mais la raison précise de la décision.
Ce que gagne le développeur
L'avantage pratique : OpenShell n'exige pas de réécrire les agents existants. Le développeur peut démarrer une sandbox avec une commande CLI, s'y connecter via un terminal, puis ouvrir de façon ciblée les accès nécessaires par une politique. Il existe aussi un mode distant : la sandbox peut tourner non seulement en local, mais sur une machine distante ou un cluster GPU, et se piloter depuis un terminal ordinaire. Le projet convient ainsi au développement local, au CI/CD et à des scénarios de production plus lourds.
Autre point important : la gestion des secrets. OpenShell ne stocke pas les clés dans le système de fichiers de la sandbox, mais les injecte comme variables d'environnement au lancement. En parallèle, le privacy router permet de garder le contexte sensible dans le périmètre local et de n'envoyer des requêtes à des modèles externes que selon les règles de l'entreprise. En somme, il s'agit de transformer la sécurité des systèmes agentiques, aujourd'hui un ensemble de restrictions ad hoc, en une pratique d'infrastructure reproductible.
«
Les sessions sont isolées, les ressources sont contrôlées et les autorisations sont vérifiées avant toute action », c'est ainsi que Nvidia décrit la logique de base d'OpenShell.
Ce que cela signifie
Pour le marché, c'est un signal important : la prochaine concurrence sur les agents IA se jouera non seulement sur la qualité des modèles, mais aussi sur celle de l'environnement d'exécution. Si OpenShell s'impose, les entreprises pourront lancer des agents plus autonomes sans le compromis habituel entre utilité et risque. Pour les affaires, cela ouvre la voie à des scénarios d'automatisation plus longs et plus coûteux dans les environnements d'entreprise, jusque-là freinés par des questions de sécurité et de contrôle.
- 2 nov. 2026Anthropic doit augmenter son chiffre d'affaires de 32 % par an pour couvrir 850 milliards de dollars de contrats
- 2 nov. 2026TensorFold 1.2.0 augmente de 44,2% le débit de Qwen3.8-27B sur M3 Ultra à 16 flux
- 1 nov. 2026Les modèles locaux battus par Opus et Codex : 0,21 sur MacBook contre 1,00 pour Codex
- 1 nov. 2026Un auteur de Habr affine YOLOv8l sur des radiographies dentaires et atteint un mAP50 de 0,642
Questions clés sur cet article
Pourquoi c'est important?
Un chatbot classique répond par du texte et n'offre presque aucune surface d'attaque. Un agent autonome relève d'une tout autre catégorie : il conserve du contexte entre les sessions, exécute des commandes, écrit du code, installe des paquets, interroge des API internes et peut travailler pendant des heures sans intervention humaine. Dans ce cadre, toute prompt injection ne produit plus seulement une mauvaise réponse : elle fait peser un risque de fuite de clés, de lecture de fichiers privés ou d'actions indésirables dans l'infrastructure. C'est cette brèche que Nvidia tent
Comment fonctionne OpenShell?
OpenShell agit comme un périmètre de contrôle externe. L'agent qui s'y trouve peut utiliser des outils habituels, mais toutes les actions réelles passent par des mécanismes de contrôle séparés. Nvidia présente cela comme un transfert de la politique de sécurité hors du modèle lui-même : même si l'agent est compromis ou se trompe, il ne doit pas pouvoir contourner les restrictions de l'infrastructure. Cette approche rend OpenShell agnostique vis-à-vis de l'agent : on peut y encapsuler OpenClaw, Claude Code, Codex et d'autres systèmes sans réécrire leur logique pour un nouvea
Que sait-on sur Ce que gagne le développeur ?
L'avantage pratique : OpenShell n'exige pas de réécrire les agents existants. Le développeur peut démarrer une sandbox avec une commande CLI, s'y connecter via un terminal, puis ouvrir de façon ciblée les accès nécessaires par une politique. Il existe aussi un mode distant : la sandbox peut tourner non seulement en local, mais sur une machine distante ou un cluster GPU, et se piloter depuis un terminal ordinaire. Le projet convient ainsi au développement local, au CI/CD et à des scénarios de production plus lourds. Autre point important : la gestion des secrets. OpenShell n
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.