Palantir a obtenu des comptes de messagerie NHS, ce qui inquiète le personnel du service de santé
Le NHS s'interroge sur l'accès d'employés de Palantir à des comptes de messagerie internes NHS.net. Selon des sources, ces comptes auraient pu donner aux ingénieurs de l'entreprise un accès à un annuaire contenant les coordonnées de jusqu'à 1,5 million d'employés. La question centrale ne porte pas sur la messagerie elle-même, mais sur le degré d'intégration d'un prestataire externe dans l'infrastructure interne du système de santé britannique.
Traité par IA depuis Guardian ; édité par Hamidun News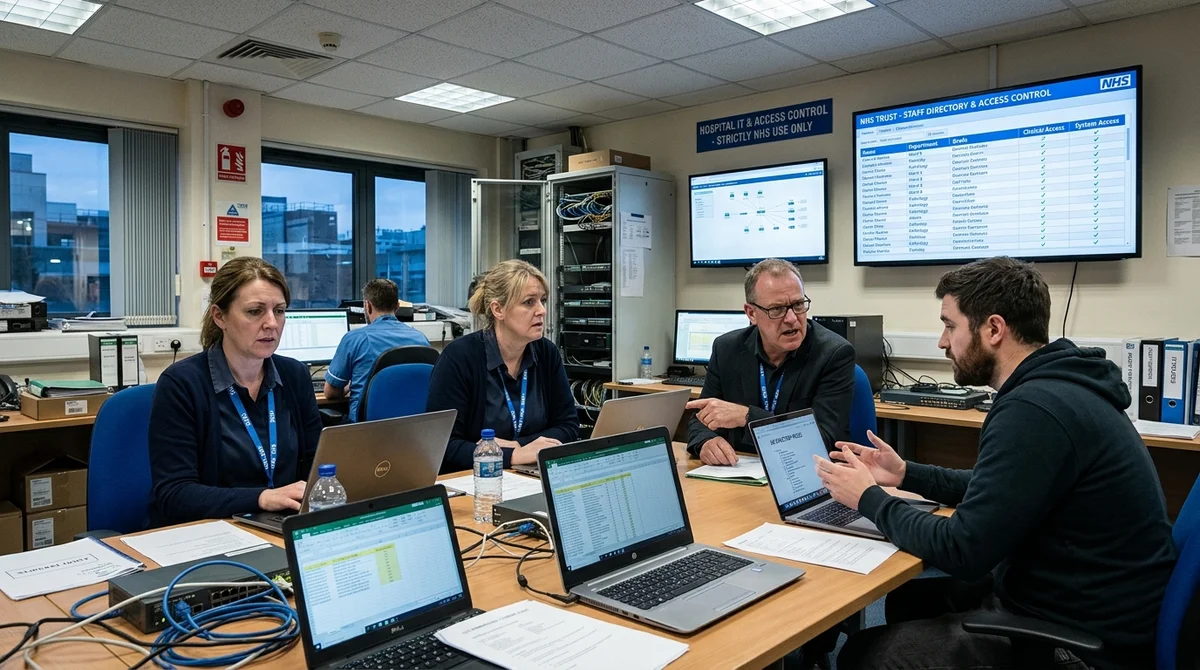
Une nouvelle controverse autour de Palantir agite le système de santé britannique. Selon le Guardian, des employés du NHS s'inquiètent que des ingénieurs de l'entreprise aient reçu des comptes de messagerie NHS.net, et avec eux un accès probable à l'annuaire interne de contacts, qui pourrait contenir les données de jusqu'à 1,5 million de salariés.
Pourquoi cette polémique
Pour le personnel du NHS, attribuer à un prestataire externe des adresses sur le domaine NHS.net n'a rien d'une simple formalité technique : c'est le signe d'une intégration profonde dans les processus internes. Un tel compte ne sert pas seulement à échanger des e-mails. Il fait souvent office d'identité interne au sein du système : il permet de s'orienter plus facilement dans l'organisation, de contacter des collègues et d'apparaître aux yeux des autres comme un membre de l'infrastructure commune. C'est précisément ce qui est perçu comme un indicateur de l'ampleur de l'implication du prestataire.
L'inquiétude est renforcée par le fait que, selon des sources, les employés de Palantir auraient pu obtenir, en plus de leurs comptes de messagerie, un accès à l'annuaire NHS.net contenant les coordonnées du personnel. Ce répertoire compte jusqu'à 1,5 million d'entrées. Même s'il ne s'agit pas d'un accès aux dossiers médicaux ou aux systèmes cliniques, une telle visibilité sur les contacts internes est en soi considérée comme sensible pour une grande organisation publique. Pour de nombreux employés, cela suffit déjà à exiger des explications.
Pour un système aussi vaste et décentralisé, le sujet est particulièrement sensible. Le NHS compte des milliers de services, de fournisseurs et d'équipes : tout assouplissement des règles d'accès cesse vite d'être un détail technique local. Même un ensemble limité de droits accordé à quelques ingénieurs est perçu comme un précédent : si un tel niveau d'intégration est acceptable pour un prestataire, le personnel veut savoir où se situe la limite pour les autres. Sans cette clarté, la défiance envers les prestataires numériques en général s'accroît.
Quel accès est en cause
Pour l'instant, le débat public ne porte pas sur un abus avéré, mais sur le type d'accès qui aurait pu être accordé au prestataire. C'est précisément ce qui a suscité la réaction : dans les grandes organisations, la question n'est généralement pas seulement « que peut-il ouvrir maintenant ? », mais aussi « quel niveau de confiance lui a-t-on accordé en interne ? ». Dans bien des cas, cela compte davantage qu'une fonctionnalité isolée. D'où la vivacité de la réaction à la publication elle-même.
- une identité de messagerie au sein du NHS
- une visibilité sur les contacts et les rôles du personnel
- un accès simplifié aux échanges avec les équipes
- le sentiment que le prestataire est intégré au système comme un membre à part entière
C'est ce dernier point qui inquiète particulièrement le personnel. Lorsqu'un ingénieur externe reçoit une adresse interne, la frontière entre le fournisseur de technologie et le service lui-même s'estompe. Cela soulève des questions de sécurité, mais aussi de gouvernance : qui a approuvé ce niveau d'accès, quelles restrictions s'appliquent, comment l'audit est-il mené et à quelle vitesse les droits peuvent-ils être révoqués si nécessaire ? Ce sont généralement ces processus qui suscitent les questions les plus embarrassantes.
Pourquoi Palantir fait débat
Le nom de Palantir suffit à donner à l'affaire une charge politique. L'entreprise est connue pour travailler avec de grands clients publics et sur des projets exploitant de vastes ensembles de données : toute extension de sa présence dans une infrastructure sensible attire donc une attention accrue. Pour une partie du personnel, le problème ne tient même pas à une décision technique précise, mais au fait que la confiance envers ce prestataire est limitée dès le départ. Tout nouvel accès est donc lu à travers le prisme de la réputation de l'entreprise.
Dans ce contexte, même une mesure standard du point de vue des opérations IT peut être perçue comme allant plus loin que ce qu'attendait le personnel. Si le prestataire a réellement obtenu un accès comparable aux possibilités d'un utilisateur ordinaire de NHS.net, la question dépasse rapidement le cadre du support technique. Elle se transforme en débat sur la transparence des contrats, le principe du moindre privilège et la capacité du système public à contrôler ses partenaires numériques, et non l'inverse. Pour la direction, il ne s'agit plus de messagerie, mais de modèle de contrôle.
Ce que cela signifie
L'affaire Palantir montre que, pour la santé publique, le risque ne se mesure plus seulement aux fuites de données de patients. L'accès des prestataires au tissu organisationnel interne — annuaires, comptes, canaux de communication et rôles — compte tout autant. Plus les entreprises d'AI s'intègrent profondément dans les infrastructures critiques, plus on exigera d'elles des limites d'accès explicables et un audit compréhensible. C'est désormais autour de cet enjeu que se structurera le débat public.
Questions clés sur cet article
Pourquoi cette polémique?
Pour le personnel du NHS, attribuer à un prestataire externe des adresses sur le domaine NHS.net n'a rien d'une simple formalité technique : c'est le signe d'une intégration profonde dans les processus internes. Un tel compte ne sert pas seulement à échanger des e-mails. Il fait souvent office d'identité interne au sein du système : il permet de s'orienter plus facilement dans l'organisation, de contacter des collègues et d'apparaître aux yeux des autres comme un membre de l'infrastructure commune. C'est précisément ce qui est perçu comme un indicateur de l'ampleur de l'imp
Que sait-on sur Quel accès est en cause ?
Pour l'instant, le débat public ne porte pas sur un abus avéré, mais sur le type d'accès qui aurait pu être accordé au prestataire. C'est précisément ce qui a suscité la réaction : dans les grandes organisations, la question n'est généralement pas seulement « que peut-il ouvrir maintenant ? », mais aussi « quel niveau de confiance lui a-t-on accordé en interne ? ». Dans bien des cas, cela compte davantage qu'une fonctionnalité isolée. D'où la vivacité de la réaction à la publication elle-même. une identité de messagerie au sein du NHS une visibilité sur les contacts et les
Pourquoi Palantir fait débat?
Le nom de Palantir suffit à donner à l'affaire une charge politique. L'entreprise est connue pour travailler avec de grands clients publics et sur des projets exploitant de vastes ensembles de données : toute extension de sa présence dans une infrastructure sensible attire donc une attention accrue. Pour une partie du personnel, le problème ne tient même pas à une décision technique précise, mais au fait que la confiance envers ce prestataire est limitée dès le départ. Tout nouvel accès est donc lu à travers le prisme de la réputation de l'entreprise. Dans ce contexte, même
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.