محتالون ينشرون برامج تثبيت مزيفة لـ Claude تحمل برمجيات خبيثة
ينسخ المحتالون مواقع Claude ويطرحون برامج تثبيت مزيفة بدلًا من التطبيق الحقيقي. يظن المستخدمون أنهم يثبّتون مساعد AI، لكنهم يحصلون بدلًا من ذلك على برمجيات خبيثة. كيف تتجنب ذلك؟ ابحث عن أخطاء إملائية في اسم النطاق، وعن ترجمة روسية رديئة، وعن الروابط الواردة من البريد العشوائي أو وسائل التواصل الاجتماعي.
معالج بواسطة الذكاء الاصطناعي من Habr AI؛ بتحرير Hamidun News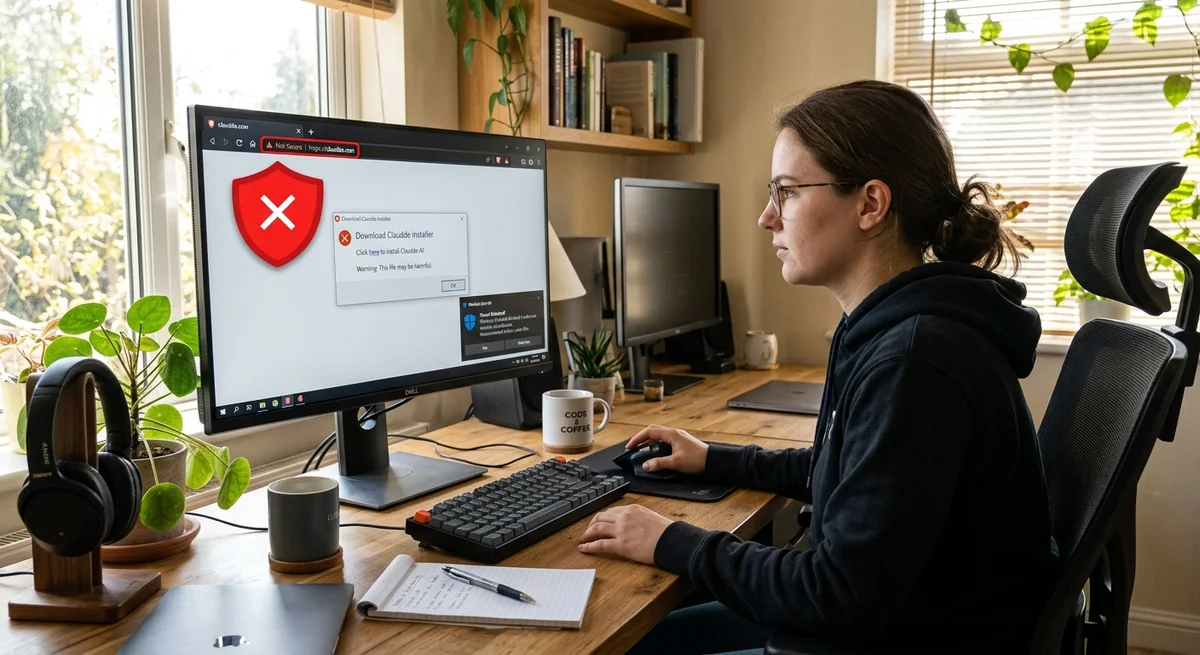
اتجاه جديد في الجانب المظلم من الإنترنت: ينشئ المحتالون مواقع مزيفة لـ Claude وChatGPT وغيرهما من أدوات AI الشائعة، ثم يوزعون «برامج تثبيت» خبيثة عبر البريد العشوائي ووسائل التواصل الاجتماعي. المستخدم غير المنتبه ينقر على الرابط ويظن أنه يحمّل مساعد AI مثيرًا للاهتمام، فيحصل على برمجية خبيثة.
كيف يعمل الهجوم
الخطة بسيطة لكنها فعّالة. ينشئ المحتالون مواقع تكاد لا تُميَّز بصريًا عن الموقع الأصلي claude.com: الشعارات والألوان والنصوص نفسها. لكن اسم النطاق يختلف بحرف أو حرفين: claudde.com وclaud3.com وclaде.com (بحرف كيريلي بدلًا من الحرف اللاتيني). من السهل أن تفوتك هذه الأخطاء الإملائية إذا كنت مستعجلًا.
تُنشر الروابط المؤدية إلى المواقع المزيفة عبر رسائل البريد العشوائي، وحسابات وهمية على LinkedIn وTelegram، وفي نتائج البحث عبر التلاعب بتحسين محركات البحث (SEO). ينقر الضحية، فتظهر له صفحة تحميل منسقة بإتقان مع زر «تنزيل برنامج التثبيت». يُنزَّل الملف ويشغّله المستخدم، فيُثبَّت حصان طروادة بدلًا من Claude.
ما بداخل برنامج التثبيت المزيف
يعتمد المحتوى على مهارة المخترق. في الحالات البسيطة يكون حصان طروادة عاديًا يسرق بيانات الحسابات وكلمات المرور المحفوظة في المتصفح. وفي الحالات الأكثر تعقيدًا تكون البرمجية الخبيثة وحدوية (modular) وقد تنزّل مكونات إضافية: برمجيات تجسس أو برنامج تعدين عملات مشفرة أو برنامج فدية.
الخطورة تكمن في التمويه. وبينما تعمل البرمجية الخبيثة في الخلفية، يرى المستخدم نافذة تثبيت Claude وينتظر بضع دقائق ثم يتلقى رسالة نجاح. يبدو كل شيء طبيعيًا. لكن العمليات الخبيثة تكون قد بدأت بالفعل في الخلفية وهي مخفية.
- حصان طروادة لسرقة كلمات المرور وملفات تعريف الارتباط (cookies)
- برمجيات تجسس تسجّل ضغطات المفاتيح ولقطات الشاشة
- برنامج تعدين عملات مشفرة يستهلك كهرباء جهازك
- باب خلفي (backdoor) للوصول عن بُعد من قبل المخترقين
- برنامج فدية يشفّر الملفات مقابل فدية
كيف تتجنب الوقوع في الفخ
القاعدة الأساسية: حمّل أدوات AI من المصادر الرسمية فقط. وبالنسبة إلى Claude فهي: تطبيق الويب claude.ai (في المتصفح فقط، دون تثبيت أي شيء)، وتطبيق الجوال من App Store (iOS) أو Google Play (Android)، والشيفرة المصدرية وواجهة API على github.com/anthropic-ai (للمطورين).
القاعدة الثانية: لا تتكاسل عن فحص الرابط قبل النقر. مرّر مؤشر الفأرة فوق الزر وانظر إلى الزاوية السفلية اليسرى من المتصفح: أي عنوان URL يظهر هناك؟ إذا لم يكن claude.ai ولا anthropic.com، فلا تنقر.
القاعدة الثالثة: انتبه إلى التفاصيل الصغيرة. غالبًا ما تفضح المواقع المزيفة نفسها: أخطاء إملائية في الترجمة الروسية، وتصميم غريب، وغياب HTTPS (لن يظهر قفل أخضر بجوار العنوان في المتصفح). أما claude.ai الرسمي فيعمل دائمًا عبر اتصال آمن.
ماذا يعني ذلك
مع ازدياد شعبية أدوات AI تزداد الهجمات على المستخدمين. يدرك المحتالون أن الناس يرغبون في تجربة Claude أو ChatGPT، فيستغلون هذه الرغبة طُعمًا لنشر البرمجيات الخبيثة. لذلك فإن الدرع الأهم هو الانتباه وقاعدة بسيطة: الروابط الواردة من وسائل التواصل الاجتماعي والرسائل البريدية عدوّ، والموقع الرسمي صديق.
- 12 نوفمبر 2026جنسن هوانغ يتنحى عن منصب الرئيس التنفيذي لـNvidia: الشركة تفقد 1.4 تريليون دولار خلال أسبوعين
- 12 نوفمبر 2026Claude in Chrome يطلب إذنًا لكل نقرة على المواقع المصنّفة ضمن الفئة 3
- 12 نوفمبر 2026AWS Quick يحصل على ستة وكلاء لمديري المنتجات: من شكاوى العملاء إلى المواصفات
- 12 نوفمبر 2026اعتبارًا من 12 نوفمبر: Anthropic تغلق Claude أمام الشركات الروسية، حتى لو كان كيانها القانوني مسجَّلًا في الخارج
أسئلة وأجوبة حول الخبر
ما أبرز التفاصيل حول كيف يعمل الهجوم؟
الخطة بسيطة لكنها فعّالة. ينشئ المحتالون مواقع تكاد لا تُميَّز بصريًا عن الموقع الأصلي claude.com: الشعارات والألوان والنصوص نفسها. لكن اسم النطاق يختلف بحرف أو حرفين: claudde.com وclaud3.com وclaде.com (بحرف كيريلي بدلًا من الحرف اللاتيني). من السهل أن تفوتك هذه الأخطاء الإملائية إذا كنت مستعجلًا. تُنشر الروابط المؤدية إلى المواقع المزيفة عبر رسائل البريد العشوائي، وحسابات وهمية على LinkedIn وTelegram، وفي نتائج البحث عبر التلاعب بتحسين محركات البحث (SEO).
ما أبرز التفاصيل حول ما بداخل برنامج التثبيت المزيف؟
يعتمد المحتوى على مهارة المخترق. في الحالات البسيطة يكون حصان طروادة عاديًا يسرق بيانات الحسابات وكلمات المرور المحفوظة في المتصفح. وفي الحالات الأكثر تعقيدًا تكون البرمجية الخبيثة وحدوية (modular) وقد تنزّل مكونات إضافية: برمجيات تجسس أو برنامج تعدين عملات مشفرة أو برنامج فدية. الخطورة تكمن في التمويه. وبينما تعمل البرمجية الخبيثة في الخلفية، يرى المستخدم نافذة تثبيت Claude وينتظر بضع دقائق ثم يتلقى رسالة نجاح. يبدو كل شيء طبيعيًا. لكن العمليات الخبيثة تكون قد بدأت بالفعل في الخلفية وهي مخفية.
ما أبرز التفاصيل حول كيف تتجنب الوقوع في الفخ؟
القاعدة الأساسية: حمّل أدوات AI من المصادر الرسمية فقط. وبالنسبة إلى Claude فهي: تطبيق الويب claude.ai (في المتصفح فقط، دون تثبيت أي شيء)، وتطبيق الجوال من App Store (iOS) أو Google Play (Android)، والشيفرة المصدرية وواجهة API على github.com/anthropic-ai (للمطورين). القاعدة الثانية: لا تتكاسل عن فحص الرابط قبل النقر. مرّر مؤشر الفأرة فوق الزر وانظر إلى الزاوية السفلية اليسرى من المتصفح: أي عنوان URL يظهر هناك؟ إذا لم يكن claude.ai ولا anthropic.com، فلا تنقر. القاعدة الثالثة: انتبه إلى التفاصيل الصغيرة.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.