خبراء BI.ZONE: الذكاء الاصطناعي والتزييف العميق جعلا التصيّد الاحتيالي في 2026 أدقّ وأشدّ خطورة
لم يعد التصيّد الاحتيالي في 2026 يشبه الرسائل الجماعية الفجّة التي عرفناها سابقًا. ووفق بيانات BI.ZONE، يجمع المحتالون بين الذكاء الاصطناعي والتزييف العميق والمكالمات ورموز QR ومخططات مثل Fake Boss وTOAD لاستهداف الضحية بدقة أكبر. ومع ذلك، لم تتغير وسائل الحماية تقريبًا: فالقنوات الرسمية والمصادقة الثنائية (2FA) والتحقق من الطلبات غير المعتادة وقاعدة «اليد الثانية» ما زالت الأكثر فاعلية.
معالج بواسطة الذكاء الاصطناعي من Habr AI؛ بتحرير Hamidun News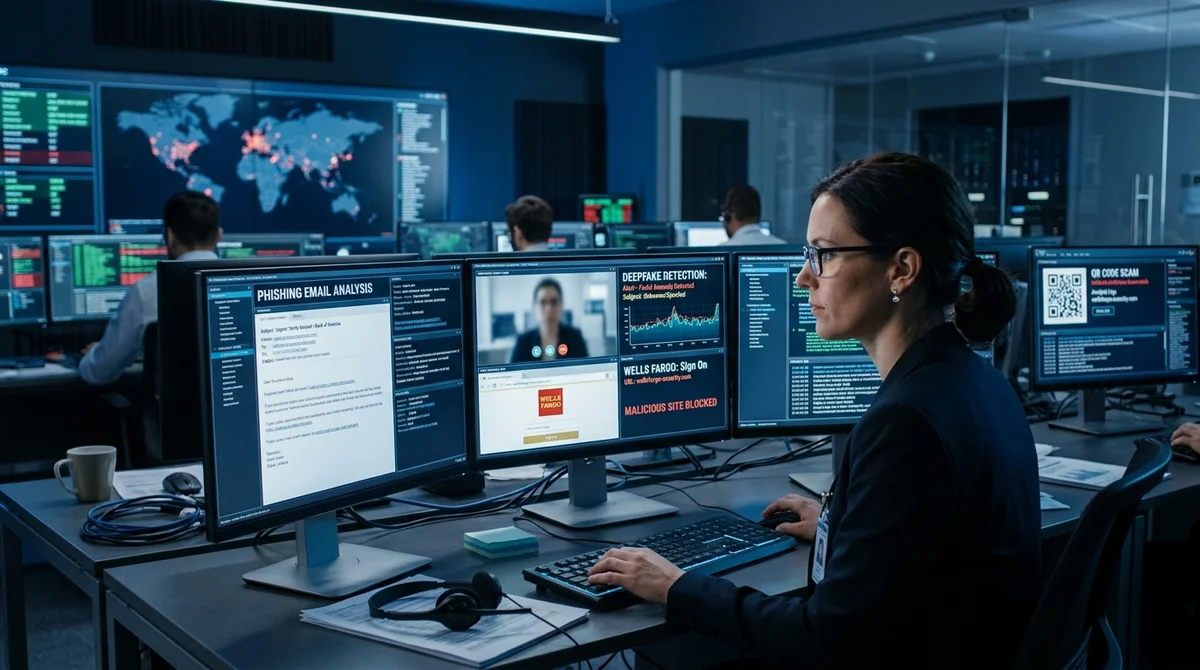
أصبح التصيّد الاحتيالي في 2026 أكثر ذكاءً بوضوح: فالرسائل الجماعية لم تختفِ، لكن النمو الرئيسي يتركّز الآن في الهجمات المخصّصة ومتعددة المراحل التي تستخدم الذكاء الاصطناعي والتزييف العميق. ويقول خبراء BI.ZONE إن التقنيات غيّرت شكل الاحتيال لا منطق الحماية منه: فالتحقق وقناة الاتصال الثانية والمصادقة الثنائية (2FA) ما زالت تحسم الكثير.
كيف تغيّر التصيّد
خفّض الذكاء الاصطناعي تكلفة إعداد الهجمات بشكل حاد. فبعد أن كان المحتالون مضطرين إلى إنتاج رسائل نمطية بالجملة، صاروا الآن يجمعون البيانات المفتوحة عن الشخص ويكيّفون الرسالة مع عمله ودائرة معارفه والخدمات التي يعتاد استخدامها. ويعزّز التزييف العميق هذا الأثر: فالصوت المزوَّر والوجه المشابه وطريقة الكلام المألوفة تساعد على كسب الثقة بسرعة أكبر. وتنجح بصورة خاصة السيناريوهات التي ينتحل فيها المهاجم صفة قريب أو زميل أو مدير، ويطالب بإجراء عاجل.
وأصبحت القنوات أكثر دقة أيضًا. فللوصول إلى جمهور واسع يتجه المحتالون إلى شبكات التواصل الاجتماعي وتطبيقات المراسلة، وينشئون مجموعات دردشة موضوعية، ويراسلون الأفراد مباشرة، ويتركون روابط في التعليقات. أما بالنسبة للشركات فيبقى البريد الإلكتروني نقطة الدخول الحرجة: ووفق بيانات BI.ZONE، تبدأ 64% من الهجمات الموجّهة على الشركات في روسيا ورابطة الدول المستقلة برسائل تصيّد إلكترونية. وتضيف المكالمات الهاتفية ومكالمات الفيديو ما ينقص النص: الضغط والإحساس بالاستعجال ووهم التواصل الشخصي، ما يدفع الضحية إلى اتخاذ قرار متسرّع.
أي المخططات تنجح
وفق ملاحظات BI.ZONE، ازداد اهتمام المحتالين بحسابات تطبيقات المراسلة وبالحسابات الشخصية على بوابة الخدمات الحكومية (غوسأوسلوغي) منذ أكتوبر 2025. وفي الوقت نفسه يتنامى مخطط Ghost invoice: يسجّل المهاجمون نطاقات شبيهة بمواقع شركات كبرى، ويرسلون عروضًا تجارية، ويدسّون فواتير مزوَّرة. وتبدو العملية للضحية كعملية شراء عادية، أما الشركة التي يجري تقليدها فينتهي الأمر بالنسبة إليها بضربة لسمعتها.
ومن هنا تتشكل قائمة السيناريوهات الأكثر فاعلية والأوسع استخدامًا حاليًا:
- إشعارات مزيفة من البنوك والجهات الضريبية والخدمات الحكومية
- Fake Boss، حين يكتب «المدير» إلى موظف ويهيّئه لمكالمة من «رجال الأمن» أو من جهة رقابية
- مخططات TOAD، التي يُطلب فيها من الضحية أن تتصل بنفسها، وبذلك يجري الالتفاف على أنظمة مكافحة المكالمات المزعجة
- رموز QR في الأماكن المزدحمة تقود إلى نماذج مزوَّرة
- تطبيقات جوّال تصيّدية تحاكي الخدمات الأصلية
ومن الاتجاهات الخاصة تصنيع التصيّد على نطاق صناعي. فنموذج Phishing-as-a-Service يخفض عتبة الدخول: إذ تساعد المنصات الجاهزة على إنشاء صفحات مزيفة وتكييفها مع سلوك المستخدم، بل والالتفاف على جزء من سيناريوهات المصادقة متعددة العوامل (MFA). ومع الذكاء الاصطناعي التوليدي يتحول التصيّد إلى خط إنتاج. وفي الوقت نفسه انخفض عدد مواقع التصيّد في الربع الأول من 2026 إلى 12,5 ألفًا مقابل 17,5 ألفًا قبل عام، لكن ذلك لا يعني أن التهديدات تراجعت: فالمحتالون ينتقلون إلى هجمات متعددة الخطوات أكثر تعقيدًا وربحية.
ما الذي يساعد على الحماية
بالنسبة للمستخدم العادي، ما زالت القواعد الأساسية أنجع من أي حلول غريبة. من المهم الانتقال فقط عبر العناوين الرسمية، وعدم فتح المرفقات والروابط الواردة في رسائل غير متوقعة، والتحقق من الطلبات العاجلة عبر قناة اتصال أخرى. وإذا وصلت رسالة صوتية أو فيديو من شخص معروف يطلب مالًا، فينبغي البحث عن التناقضات: تعابير وجه غريبة، ونبرة غير طبيعية، وجودة تسجيل متدنية، وصياغات غير مألوفة. والأفضل بالطبع تفعيل المصادقة الثنائية عبر تطبيق، لا الاكتفاء بالرسائل النصية القصيرة (SMS).
«إذا بدا شيء ما مريبًا، فمن الأفضل التحقق منه عبر القنوات الرسمية».
أما بالنسبة للشركات، فلم تعد الحماية تقتصر منذ وقت طويل على مكافحة البريد المزعج. هناك حاجة إلى قنوات اتصال مؤمَّنة، وتدريب منتظم للموظفين، وفحوص إضافية في العمليات الحرجة. ويعمل مبدأ «اليد الثانية» بشكل جيد: إذ يؤكد موظف موثوق آخر عملية التحويل أو تغيير بيانات الحساب أو منح صلاحية الوصول. وتلزم كذلك أدوات لاكتشاف التزييف العميق، ولوائح واضحة، واستجابة سريعة للحوادث قبل أن يتمكن الهجوم من اجتياز جميع حلقات السلسلة.
وتكمن خطورة المخططات متعددة المراحل في أن كل خطوة منفردة قد تبدو غير مؤذية. تبدأ الحكاية بـ«تحويل خاطئ»، ثم يبدأ الترهيب، ثم يُقنَع الضحية بتحويل الأموال إلى جهة أخرى أو تسليمها إلى مندوب. وفي سيناريوهات أخرى يُستخدم SMS-bombing: تُغرَق الضحية بالرسائل، ثم يتصل بها شخص باسم البنك ويعرض عليها «إنقاذ» حسابها بصورة عاجلة. وهذا المسرح من الضغط لا يعوّل على ثغرة تقنية، بل على الإرهاق والقلق.
ماذا يعني ذلك
لم يعد التصيّد الاحتيالي في 2026 مجرد رسالة مزيفة، بل صار اقتصاد خدمات قائمًا على الاحتيال، يعززه الذكاء الاصطناعي والتزييف العميق والمنصات الجاهزة. وبحسب تقدير BI.ZONE، تجاوزت الخسائر الناجمة عن هذه المخططات 18 مليار روبل خلال عام 2025 وحده. والخلاصة للمستخدمين والشركات بسيطة: لا يفوز من يملك أدوات أكثر رواجًا، بل من تعمل لديه آليات التحقق والانضباط والشك السليم بسرعة أكبر.
أسئلة وأجوبة حول الخبر
ما أبرز التفاصيل حول كيف تغيّر التصيّد؟
خفّض الذكاء الاصطناعي تكلفة إعداد الهجمات بشكل حاد. فبعد أن كان المحتالون مضطرين إلى إنتاج رسائل نمطية بالجملة، صاروا الآن يجمعون البيانات المفتوحة عن الشخص ويكيّفون الرسالة مع عمله ودائرة معارفه والخدمات التي يعتاد استخدامها. ويعزّز التزييف العميق هذا الأثر: فالصوت المزوَّر والوجه المشابه وطريقة الكلام المألوفة تساعد على كسب الثقة بسرعة أكبر. وتنجح بصورة خاصة السيناريوهات التي ينتحل فيها المهاجم صفة قريب أو زميل أو مدير، ويطالب بإجراء عاجل. وأصبحت القنوات أكثر دقة أيضًا. فللوصول إلى جمهور واسع يتجه المحتالون إلى شبكات التواصل الاجتماعي وتطبيقات المراسلة، وينشئون مجموعات در
ما أبرز التفاصيل حول أي المخططات تنجح؟
وفق ملاحظات BI.ZONE، ازداد اهتمام المحتالين بحسابات تطبيقات المراسلة وبالحسابات الشخصية على بوابة الخدمات الحكومية (غوسأوسلوغي) منذ أكتوبر 2025. وفي الوقت نفسه يتنامى مخطط Ghost invoice: يسجّل المهاجمون نطاقات شبيهة بمواقع شركات كبرى، ويرسلون عروضًا تجارية، ويدسّون فواتير مزوَّرة. وتبدو العملية للضحية كعملية شراء عادية، أما الشركة التي يجري تقليدها فينتهي الأمر بالنسبة إليها بضربة لسمعتها. ومن هنا تتشكل قائمة السيناريوهات الأكثر فاعلية والأوسع استخدامًا حاليًا: إشعارات مزيفة من البنوك والجهات الضريبية والخدمات الحكومية Fake Boss، حين يكتب «المدير» إلى موظف ويهيّئه لمكالمة م
ما أبرز التفاصيل حول ما الذي يساعد على الحماية؟
بالنسبة للمستخدم العادي، ما زالت القواعد الأساسية أنجع من أي حلول غريبة. من المهم الانتقال فقط عبر العناوين الرسمية، وعدم فتح المرفقات والروابط الواردة في رسائل غير متوقعة، والتحقق من الطلبات العاجلة عبر قناة اتصال أخرى. وإذا وصلت رسالة صوتية أو فيديو من شخص معروف يطلب مالًا، فينبغي البحث عن التناقضات: تعابير وجه غريبة، ونبرة غير طبيعية، وجودة تسجيل متدنية، وصياغات غير مألوفة. والأفضل بالطبع تفعيل المصادقة الثنائية عبر تطبيق، لا الاكتفاء بالرسائل النصية القصيرة (SMS). «إذا بدا شيء ما مريبًا، فمن الأفضل التحقق منه عبر القنوات الرسمية». أما بالنسبة للشركات، فلم تعد الحماية تق
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.