Nvidia abre o código do OpenShell, ambiente seguro para agentes de IA autônomos
A Nvidia abriu o código-fonte do OpenShell, ambiente para executar com segurança agentes de IA autônomos com acesso a shell, arquivos e rede. Ele inclui sandboxes isoladas, políticas em YAML, roteamento privado de inferência e auditoria de ações. O principal é que o projeto não obriga a reescrever os agentes: no OpenShell é possível rodar Claude Code, Codex e outros sistemas quase sem alterações, localmente ou em um host remoto com GPU.
Processado por IA de MarkTechPost; editado por Hamidun News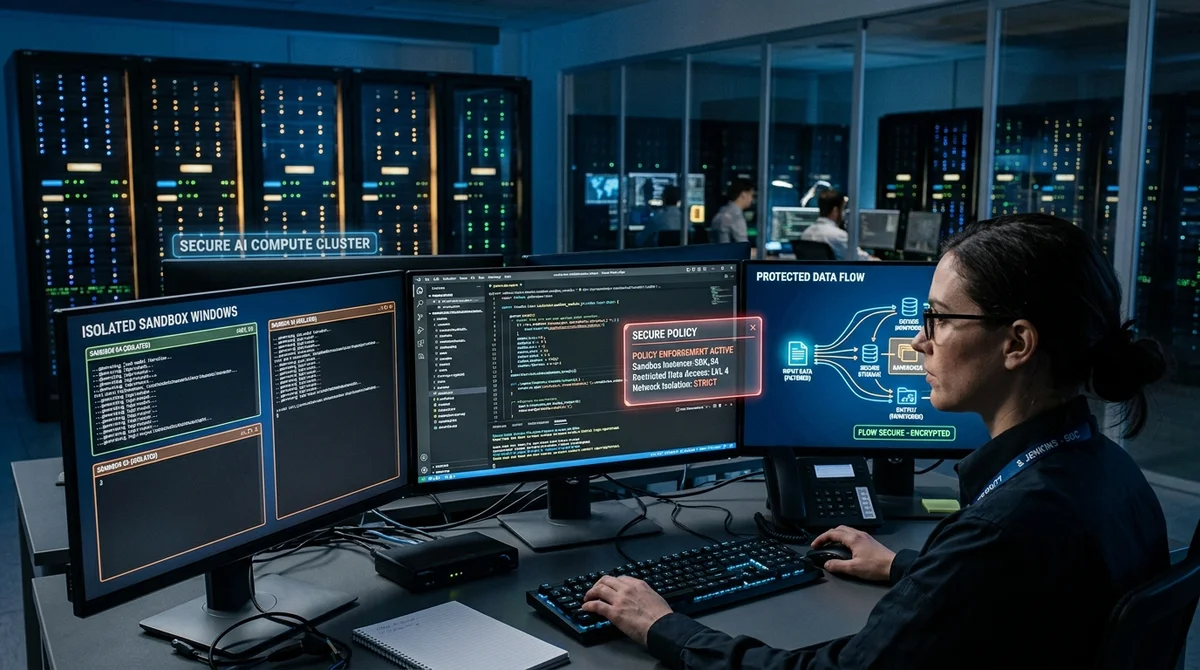
A Nvidia abriu o código-fonte do OpenShell, ambiente de execução para agentes de IA autônomos que precisam de acesso a shell, arquivos e rede. O projeto pretende resolver o maior receio em torno dos sistemas agênticos: como dar ferramentas a um modelo sem entregar a ele o controle total da máquina e dos dados corporativos.
Por que isso importa
Um chatbot comum responde com texto e quase não tem superfície de ataque. Um agente autônomo é uma classe de sistema totalmente diferente: ele guarda contexto entre sessões, executa comandos, escreve código, instala pacotes, acessa APIs internas e pode trabalhar por horas sem participação humana. Nesse modelo, qualquer prompt injection deixa de ser apenas uma resposta ruim e vira risco de vazamento de chaves, leitura de arquivos privados ou execução de ações indesejadas na infraestrutura.
É essa lacuna que a Nvidia tenta fechar com o OpenShell. A empresa publicou o projeto sob a licença Apache 2.0, apresentou-o no contexto da GTC 2026 e o incorporou ao seu stack para sistemas agênticos. A ideia é simples: a segurança não deve depender apenas de prompts e das restrições internas do modelo, mas de uma camada de execução separada, que fica entre o agente e o sistema operacional e não depende do quanto o próprio agente se comporta com cuidado.
Como o OpenShell funciona
O OpenShell funciona como um perímetro externo de controle. O agente dentro dele pode usar ferramentas conhecidas, mas todas as ações reais passam por mecanismos de controle separados. A Nvidia descreve isso como levar a política de segurança para fora do próprio modelo: mesmo que o agente seja comprometido ou erre, ele não deve conseguir contornar as restrições da infraestrutura. Essa abordagem torna o OpenShell agnóstico em relação ao agente: dá para encapsular OpenClaw, Claude Code, Codex e outros sistemas sem reescrever a lógica para um novo SDK.
- Uma sandbox isolada limita o acesso ao sistema de arquivos e não permite que o agente altere livremente a máquina host.
- Um mecanismo de políticas define regras pontuais para binários, endereços de rede, métodos HTTP e caminhos de acesso.
- Um privacy router decide para onde enviar a inferência: para um modelo local ou uma API externa, se a política permitir.
- Um audit log registra por que uma ação foi permitida, bloqueada ou redirecionada.
A base são políticas declarativas em YAML. As restrições estáticas de sistema de arquivos e processos são definidas na criação da sandbox, enquanto as políticas de rede e de inferência podem ser atualizadas em tempo real, sem reinicialização. Na documentação, a Nvidia destaca que o OpenShell usa isolamento em nível de kernel, incluindo Landlock para caminhos do sistema de arquivos e seccomp para bloquear chamadas de sistema perigosas. Isso também deixa um rastro explicável: a equipe vê não só o fato do bloqueio, mas o motivo específico da decisão.
O que o desenvolvedor ganha
A vantagem prática é que o OpenShell não exige reescrever agentes já existentes. O desenvolvedor pode subir uma sandbox com um comando de CLI, conectar-se a ela pelo terminal e depois liberar de forma pontual os acessos necessários por meio de políticas. Há também um modo remoto: a sandbox pode rodar não só localmente, mas em uma máquina remota ou cluster de GPUs, e ser gerenciada de um terminal comum. Isso torna o projeto adequado para desenvolvimento local, CI/CD e cenários de produção mais pesados.
Outro ponto importante é o tratamento de segredos. O OpenShell não guarda chaves no sistema de arquivos da sandbox, mas as injeta como variáveis de ambiente na inicialização. Em paralelo, o privacy router permite manter o contexto sensível no perímetro local e enviar solicitações a modelos externos apenas conforme as regras da empresa. Na prática, é uma tentativa de transformar a segurança dos sistemas agênticos de um conjunto de restrições ad hoc em uma prática de infraestrutura reproduzível.
"As sessões são isoladas, os recursos são controlados e as permissões são verificadas antes de qualquer ação", assim a
Nvidia descreve a lógica básica do OpenShell.
O que isso significa
Para o mercado, é um sinal importante: a próxima disputa entre agentes de IA será decidida não só pela qualidade dos modelos, mas também pela qualidade do ambiente de execução. Se o OpenShell pegar, as empresas poderão rodar agentes mais independentes sem o habitual dilema entre utilidade e risco. Para os negócios, abre caminho para cenários de automação mais longos e caros em ambientes corporativos, que antes eram freados por questões de segurança e controle.
- 2 de nov. de 2026Anthropic precisa crescer a receita 32% ao ano para cobrir contratos de US$ 850 bilhões
- 2 de nov. de 2026TensorFold 1.2.0 aumenta em 44,2% a vazão do Qwen3.8-27B no M3 Ultra com 16 fluxos
- 1 de nov. de 2026Modelos locais perdem para Opus e Codex: 0,21 ponto no MacBook contra 1,00 do Codex
- 1 de nov. de 2026Autor do Habr faz fine-tuning do YOLOv8l em radiografias dentárias e leva o mAP50 a 0,642
Perguntas frequentes sobre a notícia
Por que isso importa?
Um chatbot comum responde com texto e quase não tem superfície de ataque. Um agente autônomo é uma classe de sistema totalmente diferente: ele guarda contexto entre sessões, executa comandos, escreve código, instala pacotes, acessa APIs internas e pode trabalhar por horas sem participação humana. Nesse modelo, qualquer prompt injection deixa de ser apenas uma resposta ruim e vira risco de vazamento de chaves, leitura de arquivos privados ou execução de ações indesejadas na infraestrutura. É essa lacuna que a Nvidia tenta fechar com o OpenShell. A empresa publicou o projeto
Como o OpenShell funciona?
O OpenShell funciona como um perímetro externo de controle. O agente dentro dele pode usar ferramentas conhecidas, mas todas as ações reais passam por mecanismos de controle separados. A Nvidia descreve isso como levar a política de segurança para fora do próprio modelo: mesmo que o agente seja comprometido ou erre, ele não deve conseguir contornar as restrições da infraestrutura. Essa abordagem torna o OpenShell agnóstico em relação ao agente: dá para encapsular OpenClaw, Claude Code, Codex e outros sistemas sem reescrever a lógica para um novo SDK. Uma sandbox isolada lim
O que o desenvolvedor ganha?
A vantagem prática é que o OpenShell não exige reescrever agentes já existentes. O desenvolvedor pode subir uma sandbox com um comando de CLI, conectar-se a ela pelo terminal e depois liberar de forma pontual os acessos necessários por meio de políticas. Há também um modo remoto: a sandbox pode rodar não só localmente, mas em uma máquina remota ou cluster de GPUs, e ser gerenciada de um terminal comum. Isso torna o projeto adequado para desenvolvimento local, CI/CD e cenários de produção mais pesados. Outro ponto importante é o tratamento de segredos. O OpenShell não guarda
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.