Nvidia adiciona ao OpenClaw o NemoClaw, uma pilha de segurança para agentes de IA pessoais
A Nvidia aposta no OpenClaw como base para agentes de IA pessoais, mas o envolve em uma nova pilha, o NemoClaw. Ela instala o OpenShell, executa o agente em um sandbox isolado, limita o acesso à rede e a arquivos e decide quando é possível usar modelos locais e quando usar os da nuvem. A ideia é simples: dar mais autonomia aos agentes sem perder o controle sobre os dados.
Processado por IA de ZDNet AI; editado por Hamidun News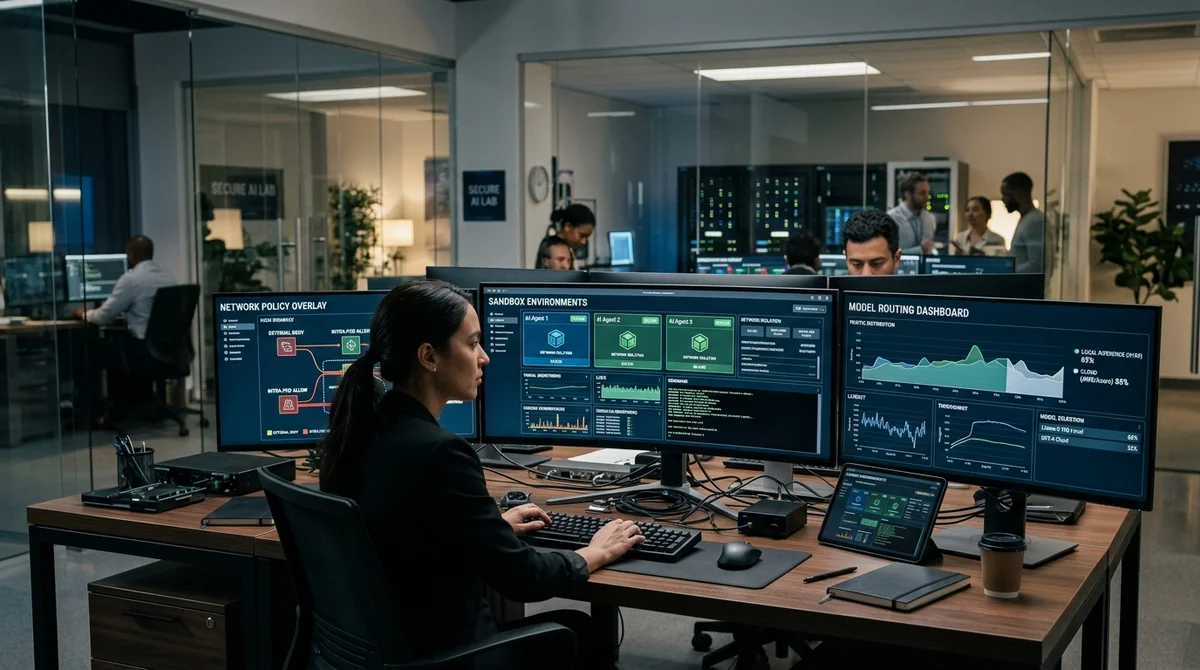
A Nvidia apresentou o NemoClaw, uma pilha de segurança para o OpenClaw que pretende tornar os agentes de IA pessoais adequados não só para demonstrações, mas também para operação contínua. A empresa claramente quer ser mais do que fornecedora de chips: quer ser a camada de infraestrutura para assistentes always-on que rodam em um PC, em uma estação de trabalho ou em um ambiente local.
A aposta no OpenClaw
Na GTC 2026, a empresa descreveu o OpenClaw como uma plataforma em torno da qual pode crescer um mercado de IA pessoal. A lógica da Nvidia é clara: se os agentes passam a não apenas responder perguntas, mas também ler arquivos, chamar APIs, escrever código e executar cenários longos, eles precisam de mais do que um LLM. Precisam de um ambiente de execução completo. Por isso, junto com o OpenClaw, a Nvidia promove o NemoClaw: uma camada adicional que instala os componentes necessários com um único comando e já adiciona regras de segurança, privacidade e controle de acesso.
Para a Nvidia, é também uma tentativa de se firmar acima do hardware, no nível de runtime e orquestração. Jensen Huang chegou a comparar o OpenClaw a um sistema operacional para a era da IA pessoal, e não a mais um framework de código aberto. Se a tese funcionar, quem vai ganhar não é quem tem apenas o melhor modelo, mas quem controla o ambiente em que o agente acessa dados, ferramentas e rede.
"O
OpenClaw é o sistema operacional da IA pessoal", afirmou Jensen Huang.
Como a pilha funciona
Tecnicamente, o NemoClaw reúne o OpenClaw, o novo runtime OpenShell, os modelos Nemotron e o Agent Toolkit da Nvidia. O ponto é que o agente não roda diretamente no host, mas dentro de um sandbox isolado. O OpenShell controla quais pastas podem ser acessadas, quais endereços externos são permitidos, quais processos podem ser iniciados e como são feitas as requisições aos modelos. Separadamente, há um privacy router: ele pode manter dados sensíveis em um modelo local e enviar a tarefa a um modelo frontier na nuvem somente quando a política permitir.
- Instalação da pilha com um único comando
- Isolamento do sistema de arquivos e dos processos por meio de sandbox
- Network guardrails com o princípio deny by default
- Roteamento entre modelos locais e na nuvem conforme a política
- Execução em PCs RTX, estações de trabalho, DGX ou em um data center local
Isso importa porque o principal receio em relação a agentes autônomos há muito tempo não é a qualidade das respostas, mas o fato de que é preciso dar a eles um acesso amplo demais. Se um agente sabe escrever código, ler documentos e navegar na internet, sem uma camada de controle separada ele rapidamente se torna fonte de vazamentos e erros. O NemoClaw fecha justamente essa lacuna: não pede para confiar cegamente em um prompt ou em uma instrução de sistema, e sim transfere o controle para o nível do ambiente de execução. Para equipes corporativas, isso está muito mais próximo de um modelo de segurança real do que o "simplesmente não diga ao modelo para fazer coisas ruins".
Por que agora
O lançamento do NemoClaw mostra para onde o mercado está se deslocando: de chatbots isolados para agentes que vivem de forma permanente e executam tarefas em segundo plano. A Nvidia destaca especificamente que esses claws podem funcionar 24 horas por dia em uma máquina dedicada, de PCs e notebooks RTX até o DGX Station ou o DGX Spark. Ou seja, a conversa já não é sobre um experimento pontual no navegador, mas sobre um software pessoal ou de equipe, com memória, ferramentas, canais de comunicação e runtime próprio.
Para os desenvolvedores, também é um pacote conveniente: não é preciso montar separadamente o modelo, o sandbox, as políticas, o roteamento e a integração com o OpenClaw. Mas a principal pergunta continua a mesma: quão bem os guardrails resistirão a prompt injection, a ferramentas fora do padrão e à infraestrutura corporativa real. A própria Nvidia também reconhece os limites do isolamento: o sandbox reduz o risco de forma notável, mas não torna um agente autônomo totalmente seguro. Por isso, o produto não parece uma proteção mágica, e sim um mínimo prático para uso real.
O que isso significa
A Nvidia tenta se tornar o padrão não só para o hardware de IA, mas também para a camada em que os agentes autônomos realmente rodam e acessam dados. Se o NemoClaw simplificar a execução segura do OpenClaw em máquinas locais e em empresas, o mercado deve passar mais rápido das demos chamativas para assistentes always-on úteis, a quem seja possível confiar parte da rotina sem abrir mão totalmente do controle.
- 1 de nov. de 2026Modelos locais perdem para Opus e Codex: 0,21 ponto no MacBook contra 1,00 do Codex
- 1 de nov. de 2026Autor do Habr faz fine-tuning do YOLOv8l em radiografias dentárias e leva o mAP50 a 0,642
- 1 de nov. de 2026Bots de voz com LLM usam o classificador rápido Jev: decisão em 200–500 ms
- 1 de nov. de 2026Camada de proteção MoneyGate barrou os 42 pedidos fraudulentos feitos a IAs locais
Perguntas frequentes sobre a notícia
O que se sabe sobre A aposta no OpenClaw?
Na GTC 2026, a empresa descreveu o OpenClaw como uma plataforma em torno da qual pode crescer um mercado de IA pessoal. A lógica da Nvidia é clara: se os agentes passam a não apenas responder perguntas, mas também ler arquivos, chamar APIs, escrever código e executar cenários longos, eles precisam de mais do que um LLM. Precisam de um ambiente de execução completo. Por isso, junto com o OpenClaw, a Nvidia promove o NemoClaw: uma camada adicional que instala os componentes necessários com um único comando e já adiciona regras de segurança, privacidade e controle de acesso. P
Como a pilha funciona?
Tecnicamente, o NemoClaw reúne o OpenClaw, o novo runtime OpenShell, os modelos Nemotron e o Agent Toolkit da Nvidia. O ponto é que o agente não roda diretamente no host, mas dentro de um sandbox isolado. O OpenShell controla quais pastas podem ser acessadas, quais endereços externos são permitidos, quais processos podem ser iniciados e como são feitas as requisições aos modelos. Separadamente, há um privacy router: ele pode manter dados sensíveis em um modelo local e enviar a tarefa a um modelo frontier na nuvem somente quando a política permitir. Instalação da pilha com u
Por que agora?
O lançamento do NemoClaw mostra para onde o mercado está se deslocando: de chatbots isolados para agentes que vivem de forma permanente e executam tarefas em segundo plano. A Nvidia destaca especificamente que esses claws podem funcionar 24 horas por dia em uma máquina dedicada, de PCs e notebooks RTX até o DGX Station ou o DGX Spark. Ou seja, a conversa já não é sobre um experimento pontual no navegador, mas sobre um software pessoal ou de equipe, com memória, ferramentas, canais de comunicação e runtime próprio. Para os desenvolvedores, também é um pacote conveniente: não
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.