Les générateurs d'applications IA ont publié des milliers d'applications qui fuient des données
Des plateformes comme Lovable, Base44, Replit et Netlify permettent à n'importe qui de créer des applications web sans code en quelques secondes. Mais une analyse approfondie montre que les développeurs oublient souvent de supprimer les données confidentielles (clés API, mots de passe, identifiants clients) avant de publier en accès libre. Les chercheurs de Wired ont trouvé des milliers d'applications accessibles publiquement qui contiennent des données confidentielles critiques. Personne n'y remédie.
Traité par IA depuis Wired ; édité par Hamidun News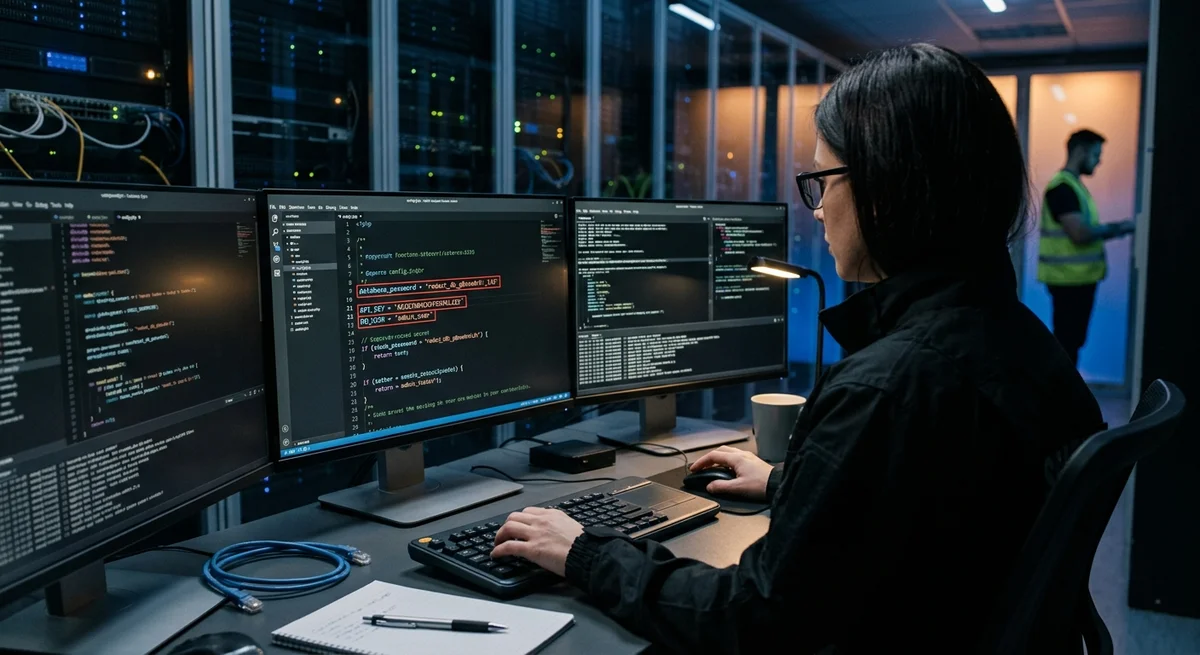
Des plateformes comme Lovable, Base44, Replit et Netlify s'appuient sur l'IA pour permettre à n'importe qui, même sans compétences en programmation, de créer des applications web complètes en quelques secondes. Mais les chercheurs de Wired ont découvert une faille dans cette utopie : des milliers d'applications contenant des données confidentielles critiques, dont des clés API, des mots de passe et des jetons d'autorisation, sont accessibles librement sur internet. Et personne n'y fait rien.
Comment fonctionnent les générateurs d'applications IA
Des services comme Lovable et Base44 reposent sur de grands modèles de langage de type GPT-4. Le développeur décrit simplement ce dont il a besoin : « Crée une application de suivi des dépenses avec intégration de Stripe ». En quelques secondes, le système génère un composant React ou une application Vue complets, avec interface et logique. Le projet peut ensuite être publié immédiatement via Netlify en un clic, ou hébergé sur Replit.
C'est révolutionnaire pour la vitesse de développement. Un MVP demande généralement des semaines, voire des mois de travail. Ici, il faut des heures, parfois des minutes. Rien d'étonnant à ce que des centaines de milliers de développeurs se soient mis à utiliser ces services.
L'ampleur du problème
Wired a voulu vérifier ce qui se retrouve en accès libre. Les chercheurs ont analysé des milliers d'applications créées sur ces plateformes et publiées sur l'internet public. Le résultat est alarmant : une part importante contenait des clés API, des mots de passe de bases de données et d'autres données confidentielles.
Ce ne sont pas des cas isolés d'inattention. Le problème est systémique : les plateformes n'ont aucun mécanisme pour empêcher les fuites. Quand le code est généré automatiquement et publié en un clic, la revue de sécurité disparaît tout simplement.
Quelles données fuient
- Clés API de services tiers — OpenAI, Stripe, AWS, Google Cloud, Twilio. Toutes se trouvent dans du code JavaScript côté client, que n'importe qui peut télécharger.
- Mots de passe de bases de données — les identifiants MongoDB, PostgreSQL et MySQL ne sont souvent pas hachés et apparaissent en clair dans le code source de l'application.
- Jetons d'autorisation et cookies de session — qui permettent de détourner les comptes d'autrui.
- Clés de chiffrement privées — utilisées pour protéger les données des utilisateurs.
- Identifiants internes et architecture — même s'ils sont inoffensifs isolément, ensemble ils révèlent la structure de l'application aux attaquants.
En trouvant ces clés, les chercheurs ont pu accéder à des comptes et à des données d'utilisateurs. Plus grave encore : les bots qui scrutent en permanence internet à la recherche de telles fuites les repèrent déjà automatiquement.
Pourquoi cela arrive
La raison principale est simple : la vitesse de développement ne laisse pas de temps à la sécurité. Quand on crée un MVP en 10 minutes, il n'y a ni revue de code, ni contrôle des vulnérabilités, ni processus standard. Sur de gros projets, cela serait repéré.
Deuxième raison : les plateformes elles-mêmes ne font rien. Elles n'avertissent pas le développeur qu'une clé API a été trouvée dans le code. Il n'existe aucun nettoyage automatique des données sensibles. Aucun message du type « Assurez-vous d'avoir supprimé tous les mots de passe avant de publier ». On publie, et c'est tout.
Troisième raison : les développeurs ne sont pas formés. Quelqu'un qui ne savait pas coder hier crée aujourd'hui une application dotée d'une vraie logique. Personne ne lui a expliqué les règles de sécurité de base.
Ce que cela signifie
C'est un cas classique de démocratisation qui a un peu dérapé. Les outils permettent bel et bien à davantage de personnes de créer. Mais la marge d'erreur s'élargit aussi.
Pour les entreprises : si vous utilisez ces plateformes pour des applications en production, il ne suffit pas de générer le code. Vérifiez-le impérativement à la main avant publication pour détecter d'éventuelles fuites. Cherchez les clés API dans le code source, les mots de passe dans les fichiers de configuration et les données privées dans les logs.
Pour les plateformes elles-mêmes, le moment est critique. Elles ont besoin de contrôles de sécurité intégrés, d'alertes en cas de détection de clés, voire d'un refus de publier. Sinon, leur réputation en pâtira.
- 2 nov. 2026L'assistant Muse de Meta tient un dossier sur vos proches et obtient root par défaut sous Ubuntu
- 1 nov. 2026Les modèles locaux battus par Opus et Codex : 0,21 sur MacBook contre 1,00 pour Codex
- 1 nov. 2026Kimi obtient 96,2 % à un test d'analytique sur une base 1C et s'impose comme solution de repli en cas de blocage de Claude
- 1 nov. 2026OpenAI réécrit les règles de comportement de GPT : cinq valeurs et une chaîne de priorités
Questions clés sur cet article
Comment fonctionnent les générateurs d'applications IA?
Des services comme Lovable et Base44 reposent sur de grands modèles de langage de type GPT-4. Le développeur décrit simplement ce dont il a besoin : « Crée une application de suivi des dépenses avec intégration de Stripe ». En quelques secondes, le système génère un composant React ou une application Vue complets, avec interface et logique. Le projet peut ensuite être publié immédiatement via Netlify en un clic, ou hébergé sur Replit. C'est révolutionnaire pour la vitesse de développement. Un MVP demande généralement des semaines, voire des mois de travail. Ici, il faut des
Que sait-on sur L'ampleur du problème ?
Wired a voulu vérifier ce qui se retrouve en accès libre. Les chercheurs ont analysé des milliers d'applications créées sur ces plateformes et publiées sur l'internet public. Le résultat est alarmant : une part importante contenait des clés API, des mots de passe de bases de données et d'autres données confidentielles. Ce ne sont pas des cas isolés d'inattention. Le problème est systémique : les plateformes n'ont aucun mécanisme pour empêcher les fuites. Quand le code est généré automatiquement et publié en un clic, la revue de sécurité disparaît tout simplement.
Que sait-on sur Quelles données fuient ?
Clés API de services tiers — OpenAI, Stripe, AWS, Google Cloud, Twilio. Toutes se trouvent dans du code JavaScript côté client, que n'importe qui peut télécharger. Mots de passe de bases de données — les identifiants MongoDB, PostgreSQL et MySQL ne sont souvent pas hachés et apparaissent en clair dans le code source de l'application. Jetons d'autorisation et cookies de session — qui permettent de détourner les comptes d'autrui. Clés de chiffrement privées — utilisées pour protéger les données des utilisateurs. Identifiants internes et architecture — même s'ils sont inoffens
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.