Anthropic ajoute l'auto mode à Claude Code : moins de confirmations, une protection contre les commandes dangereuses
Anthropic a lancé l'auto mode pour Claude Code, un mode intermédiaire entre la confirmation manuelle et la désactivation complète des restrictions. Il laisse passer sans pause inutile les modifications et commandes sûres, tandis que les actions risquées, comme la suppression, le force push ou le travail sur une infrastructure externe, sont stoppées par un classifieur distinct. Le mode reste en research preview et ne supprime pas la vérification manuelle pour les tâches sensibles.
Traité par IA depuis ZDNet AI ; édité par Hamidun News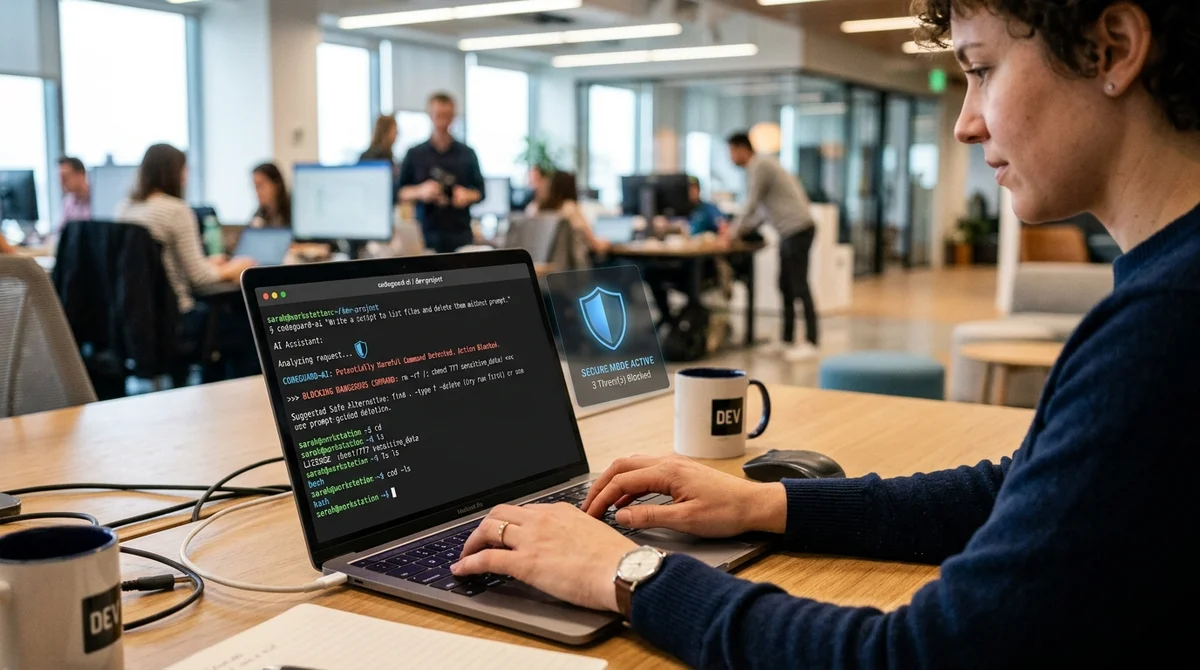
Anthropic a présenté l'auto mode dans Claude Code, un mode qui supprime la plupart des confirmations agaçantes sans pour autant lâcher l'agent d'IA en liberté totale. L'idée : accélérer les longues sessions de code tout en empêchant le modèle de supprimer des branches par erreur, d'exfiltrer des secrets ou de toucher à la production.
Comment fonctionne le mode
Jusqu'ici, les utilisateurs de Claude Code devaient faire un choix désagréable. Soit confirmer presque chaque modification de fichier, commande shell et requête réseau, soit passer à un mode aux restrictions minimales et assumer tout le risque. Anthropic indique que les développeurs approuvent environ 93 % des demandes d'accès. La protection existe donc sur le papier, mais elle devient vite une routine : on clique sur approuver presque machinalement et on cesse de regarder de près ce que l'agent s'apprête à faire.
L'auto mode se veut une option intermédiaire entre le contrôle manuel et le drapeau `--dangerously-skip-permissions`. Sur les tâches courantes, Claude Code peut travailler sans s'arrêter, et les actions litigieuses ne sont pas envoyées à un humain mais à un classifieur distinct. Le dispositif comporte deux couches : d'abord, une protection côté serveur examine la sortie des outils pour détecter les prompt injections ; ensuite, une seconde couche analyse l'action de l'agent elle-même, par exemple une commande, un appel réseau ou une tentative de lancer un sous-agent. Si l'action paraît irréversible, suspecte ou hors du cadre de la demande de l'utilisateur, elle est bloquée.
Ce qui est bloqué
Anthropic a volontairement laissé des réglages par défaut conservateurs pour l'auto mode. Dans le projet de travail, Claude Code peut modifier des fichiers et exécuter les étapes de développement habituelles sans perdre de temps en vérifications. Mais dès qu'une action risque de causer un dommage notable, une logique de sécurité distincte s'enclenche. Par défaut, le mode ne considère comme fiables que le répertoire courant et les dépôts distants configurés, et traite tout le reste comme un environnement externe.
- force push et pushs directs sur main
- suppression irréversible d'anciens fichiers et suppressions massives dans le stockage cloud
- déploiements en production, migrations et modifications de l'infrastructure partagée
- envoi de secrets, de fichiers `.env` ou de code interne vers des adresses non fiables
- exécution de code téléchargé depuis l'extérieur, du type `curl | bash`
Si une équipe doit autoriser davantage, les limites peuvent être définies dans les paramètres : ajouter des domaines, buckets, dépôts et services internes de confiance. C'est important pour les entreprises où l'agent a réellement besoin de pousser vers l'organisation GitHub de l'entreprise, d'écrire dans le stockage cloud ou d'appeler une API interne. Anthropic souligne par ailleurs que les règles issues du fichier partagé du dépôt ne peuvent pas élargir elles-mêmes la liste d'autorisations et contourner ainsi la protection.
Où les risques demeurent
Anthropic ne vend pas l'auto mode comme une protection absolue, et c'est sans doute le principal atout de ce lancement. Dans des tests internes sur du trafic réel, le pipeline complet a produit environ 0,4 % de faux positifs, mais a laissé passer environ 17 % des actions dangereuses de type « excès d'initiative ». Pour un mode censé être plus sûr que la désactivation totale des confirmations, c'est déjà un pas utile. Pour travailler avec la production, des secrets ou une infrastructure critique, cela ne suffit toujours pas pour se détendre et sortir l'humain de la boucle.
« L'auto mode est conçu pour remplacer dangerously-skip-permissions
sans revenir aux pauses constantes. »
C'est pourquoi la fonctionnalité reste en research preview. Elle n'est pas accessible à tous : il faut un forfait Claude Code adapté, une activation par un administrateur pour les comptes d'équipe, un modèle compatible du niveau de Sonnet 4.6 ou d'Opus 4.6, et Anthropic API comme fournisseur. Si le classifieur bloque des actions trois fois de suite ou 20 fois dans une session, Claude Code revient aux confirmations habituelles. Autrement dit, le système ne se contente pas de couper les étapes risquées : il peut aussi interrompre une session autonome s'il constate que l'agent insiste trop sur un scénario dangereux.
Ce que cela signifie
Claude Code franchit une étape importante : il passe de l'« assistant de chat pour le code » à un véritable agent auquel on peut confier de longues tâches sans supervision constante. Mais Anthropic reste honnête sur les limites : l'auto mode n'est pas un pilote automatique magique, c'est une couche de sécurité de compromis, nettement plus pratique que les fenêtres d'approbation manuelle et bien plus raisonnable que la levée totale des restrictions.
- 1 nov. 2026Les modèles locaux battus par Opus et Codex : 0,21 sur MacBook contre 1,00 pour Codex
- 1 nov. 2026Kimi obtient 96,2 % à un test d'analytique sur une base 1C et s'impose comme solution de repli en cas de blocage de Claude
- 1 nov. 2026OpenAI réécrit les règles de comportement de GPT : cinq valeurs et une chaîne de priorités
- 1 nov. 2026Google reconnaît que l'AI Mode réduit les revenus de la recherche, l'action chute de 15%
Questions clés sur cet article
Comment fonctionne le mode?
Jusqu'ici, les utilisateurs de Claude Code devaient faire un choix désagréable. Soit confirmer presque chaque modification de fichier, commande shell et requête réseau, soit passer à un mode aux restrictions minimales et assumer tout le risque. Anthropic indique que les développeurs approuvent environ 93 % des demandes d'accès. La protection existe donc sur le papier, mais elle devient vite une routine : on clique sur approuver presque machinalement et on cesse de regarder de près ce que l'agent s'apprête à faire. L'auto mode se veut une option intermédiaire entre le contrô
Que sait-on sur Ce qui est bloqué ?
Anthropic a volontairement laissé des réglages par défaut conservateurs pour l'auto mode. Dans le projet de travail, Claude Code peut modifier des fichiers et exécuter les étapes de développement habituelles sans perdre de temps en vérifications. Mais dès qu'une action risque de causer un dommage notable, une logique de sécurité distincte s'enclenche. Par défaut, le mode ne considère comme fiables que le répertoire courant et les dépôts distants configurés, et traite tout le reste comme un environnement externe. force push et pushs directs sur main suppression irréversible
Que sait-on sur Où les risques demeurent ?
Anthropic ne vend pas l'auto mode comme une protection absolue, et c'est sans doute le principal atout de ce lancement. Dans des tests internes sur du trafic réel, le pipeline complet a produit environ 0,4 % de faux positifs, mais a laissé passer environ 17 % des actions dangereuses de type « excès d'initiative ». Pour un mode censé être plus sûr que la désactivation totale des confirmations, c'est déjà un pas utile. Pour travailler avec la production, des secrets ou une infrastructure critique, cela ne suffit toujours pas pour se détendre et sortir l'humain de la boucle. «
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.