Hugging Face: IA aberta dá aos defensores as mesmas capacidades dos atacantes
A Hugging Face publicou uma análise de como a IA está mudando a cibersegurança. A tese central: sistemas fechados criam um ponto único de falha, enquanto ecossistemas abertos distribuem a defesa por toda a comunidade. Segundo a empresa, agentes semiautônomos baseados em código aberto são o caminho mais seguro: o humano permanece no circuito de controle e pode verificar cada ação do sistema.
Processado por IA de Hugging Face Blog; editado por Hamidun News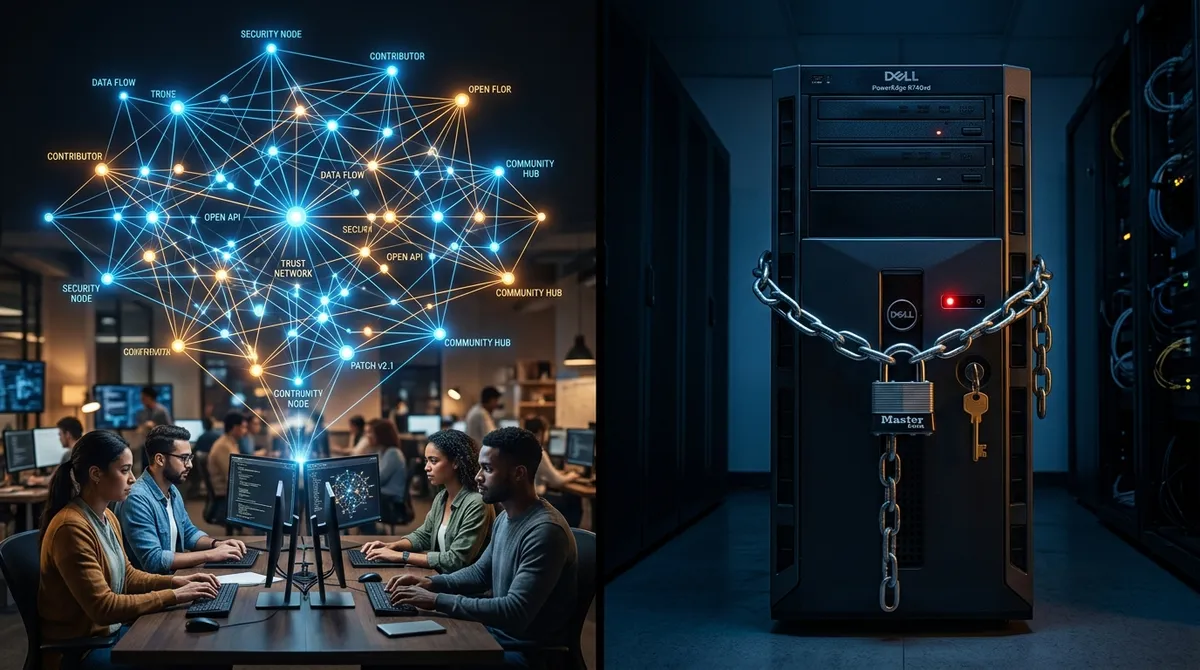
A Hugging Face publicou um material extenso sobre como a inteligência artificial muda o equilíbrio de forças na cibersegurança e por que a abertura de modelos e ferramentas importa tanto quanto o poder deles. O foco do texto é o Mythos, um modelo de linguagem com uma estrutura de apoio altamente especializada para encontrar e corrigir vulnerabilidades.
Os autores ressaltam que as capacidades desses sistemas não são lineares. Um modelo pequeno, embutido em um pipeline de agentes bem projetado e com expertise de domínio, pode competir com soluções fechadas muito maiores, o que é especialmente valioso para defensores com orçamentos limitados.
O argumento central é a vantagem estrutural dos ecossistemas abertos. Quando uma vulnerabilidade é descoberta, o ciclo tem quatro etapas: detecção, verificação, coordenação e distribuição do patch. Fornecedores fechados cumprem as quatro dentro de uma única organização, o que cria um ponto único de falha. Comunidades abertas distribuem cada etapa entre várias equipes: a equipe de segurança do kernel do Linux, a Open Source Security Foundation e os especialistas da Hugging Face em segurança da cadeia de suprimentos de modelos. Um atacante que invade um nó não paralisa todo o ecossistema.
O texto também desmonta o mito da "segurança por obscuridade". Os autores apontam que ferramentas de IA já conseguem ajudar na engenharia reversa de binários sem código-fonte. Um enorme volume de firmware legado e código embarcado, fechado, binário e sem manutenção há muito tempo, está cada vez mais acessível à análise automatizada. Código fechado não protege contra ataques; apenas atrasa os defensores que não têm acesso ao código-fonte.
Os autores propõem uma arquitetura de defesa concreta: agentes semiautônomos baseados em código aberto. O agente atua dentro de limites predefinidos, etapas críticas exigem confirmação humana e todo o comportamento do sistema pode ser auditado por meio de logs e traces abertos. "Ter um humano no circuito de controle só faz sentido se ele puder olhar dentro do circuito" é a frase-chave do artigo. Sistemas fechados não permitem isso.
Para organizações com dados sensíveis, soluções abertas oferecem outra vantagem: podem ser executadas totalmente dentro da própria infraestrutura, ajustadas com dados internos e configuradas para requisitos específicos, sem repassar dados a provedores externos.
A conclusão dos autores é que o futuro da cibersegurança com IA será definido não por modelos isolados, mas pelos ecossistemas ao redor deles. Sistemas abertos dão aos defensores visibilidade, controle, comunidade e infraestrutura compartilhada, justamente o que falta em uma defesa isolada baseada em ferramentas proprietárias.
- 2 de nov. de 2026Karpathy montou em duas horas um clone do YouTube com 6454 vídeos indicados no Hacker News
- 2 de nov. de 2026Karpathy usa o Claude para criar o HackerTube, com 6454 vídeos recomendados no Hacker News
- 2 de nov. de 2026Microsoft lança Mage-VL-Cowork, modelo de 4B que resolve 66,0% das tarefas do OSWorld-Verified
- 1 de nov. de 2026Modelos locais perdem para Opus e Codex: 0,21 ponto no MacBook contra 1,00 do Codex
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.