Des escrocs diffusent de faux installateurs de Claude infectés par des malwares
Des escrocs copient le site web de Claude et proposent de faux installateurs à la place de la vraie application. Les utilisateurs pensent installer un assistant d'IA, mais récupèrent un malware. Comment l'éviter ? Repérez les fautes de frappe dans le nom de domaine, une mauvaise traduction en russe et des liens issus de spams ou de réseaux sociaux.
Traité par IA depuis Habr AI ; édité par Hamidun News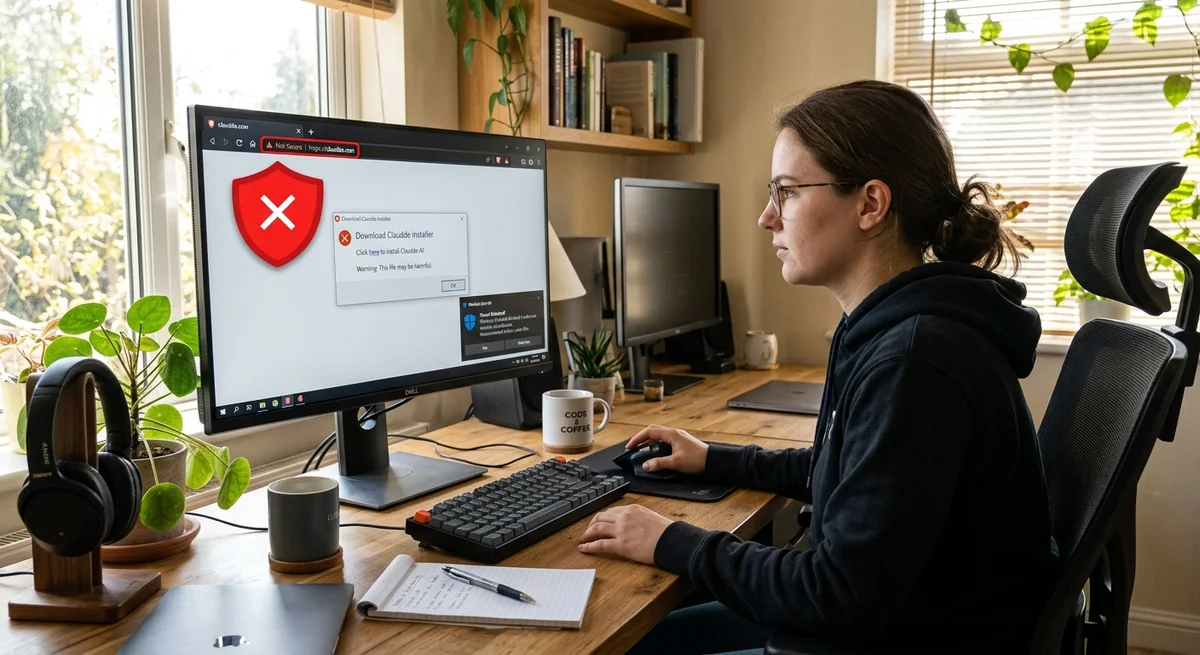
Nouvelle tendance du côté obscur d'internet : des escrocs créent de faux sites web de Claude, ChatGPT et d'autres outils d'IA populaires, puis diffusent des « installateurs » malveillants par spam et réseaux sociaux. Un utilisateur distrait clique sur un lien, croit télécharger un assistant d'IA intéressant, et récupère un malware.
Comment fonctionne l'attaque
Le schéma est simple, mais efficace. Les escrocs créent des sites visuellement presque identiques à l'original claude.com : mêmes logos, mêmes couleurs, même texte. Mais le nom de domaine diffère d'une ou deux lettres : `claudde.com`, `claud3.com`, ou une variante qui remplace une lettre latine par une lettre cyrillique. Ces fautes de frappe passent facilement quand on est pressé.
Les liens vers les faux sites circulent par des courriels de spam, de faux comptes LinkedIn et Telegram, et des résultats de recherche manipulés par SEO. La victime clique et découvre une page de téléchargement soignée avec un bouton « Télécharger l'installateur ». Le fichier se télécharge, l'utilisateur le lance, et c'est un cheval de Troie qui s'installe à la place de Claude.
Ce que contient le faux installateur
Le contenu dépend du savoir-faire du pirate. Dans les cas simples, il s'agit d'un cheval de Troie ordinaire qui vole les identifiants de comptes et les mots de passe enregistrés dans le navigateur. Dans les cas plus élaborés, c'est un malware modulaire qui peut télécharger des composants supplémentaires : logiciel espion, mineur de cryptomonnaies, rançongiciel.
La perfidie tient au camouflage. Pendant que le malware agit en arrière-plan, l'utilisateur voit la fenêtre d'installation de Claude, patiente quelques minutes et reçoit un message de réussite. Tout semble normal. Mais des processus malveillants tournent déjà, cachés, en arrière-plan.
- Un cheval de Troie qui vole mots de passe et cookies
- Un logiciel espion qui enregistre les frappes au clavier et les captures d'écran
- Un mineur de cryptomonnaies qui consomme l'électricité de votre PC
- Une porte dérobée pour l'accès à distance des pirates
- Un rançongiciel qui chiffre les fichiers contre rançon
Comment ne pas tomber dans le piège
Règle principale : téléchargez les outils d'IA UNIQUEMENT depuis des sources officielles. Pour Claude, ce sont : l'application web claude.ai (uniquement dans le navigateur, rien à installer), l'application mobile de l'App Store (iOS) ou de Google Play (Android), et le code source et l'API sur github.com/anthropic-ai (pour les développeurs).
Deuxième règle : ne négligez pas de vérifier le lien avant de cliquer. Survolez le bouton avec la souris et regardez le coin inférieur gauche du navigateur. Quelle URL s'affiche ? Si ce n'est ni claude.ai ni anthropic.com, ne cliquez pas.
Troisième règle : soyez attentif aux détails. Les faux sites se trahissent souvent : fautes dans la traduction en russe, design étrange, absence de HTTPS (pas de cadenas vert à côté de l'adresse dans le navigateur). Le claude.ai officiel utilise toujours une connexion sécurisée.
Ce que cela signifie
Plus les outils d'IA gagnent en popularité, plus les attaques contre leurs utilisateurs se multiplient. Les escrocs savent que les gens veulent essayer Claude ou ChatGPT, et exploitent cette envie comme appât pour diffuser des malwares. La meilleure défense reste donc la vigilance et une règle simple : les liens des réseaux sociaux et des courriels sont des ennemis, le site officiel est un ami.
- 1 nov. 2026Kimi obtient 96,2% à un test d'analytique sur une base 1C et devient une solution de secours en cas de blocage de Claude
- 1 nov. 2026OpenAI réécrit les règles de comportement de GPT : cinq valeurs et une chaîne de priorités
- 1 nov. 2026Google reconnaît que l'AI Mode réduit les revenus de la recherche, l'action chute de 15%
- 31 oct. 2026Un auteur soumet son scénario à un jury d'IA : le verdict coûte 850 000 tokens
Questions clés sur cet article
Comment fonctionne l'attaque?
Le schéma est simple, mais efficace. Les escrocs créent des sites visuellement presque identiques à l'original claude.com : mêmes logos, mêmes couleurs, même texte. Mais le nom de domaine diffère d'une ou deux lettres : `claudde.com`, `claud3.com`, ou une variante qui remplace une lettre latine par une lettre cyrillique. Ces fautes de frappe passent facilement quand on est pressé. Les liens vers les faux sites circulent par des courriels de spam, de faux comptes LinkedIn et Telegram, et des résultats de recherche manipulés par SEO. La victime clique et découvre une page de
Que sait-on sur Ce que contient le faux installateur ?
Le contenu dépend du savoir-faire du pirate. Dans les cas simples, il s'agit d'un cheval de Troie ordinaire qui vole les identifiants de comptes et les mots de passe enregistrés dans le navigateur. Dans les cas plus élaborés, c'est un malware modulaire qui peut télécharger des composants supplémentaires : logiciel espion, mineur de cryptomonnaies, rançongiciel. La perfidie tient au camouflage. Pendant que le malware agit en arrière-plan, l'utilisateur voit la fenêtre d'installation de Claude, patiente quelques minutes et reçoit un message de réussite. Tout semble normal. Ma
Comment ne pas tomber dans le piège?
Règle principale : téléchargez les outils d'IA UNIQUEMENT depuis des sources officielles. Pour Claude, ce sont : l'application web claude.ai (uniquement dans le navigateur, rien à installer), l'application mobile de l'App Store (iOS) ou de Google Play (Android), et le code source et l'API sur github.com/anthropic-ai (pour les développeurs). Deuxième règle : ne négligez pas de vérifier le lien avant de cliquer. Survolez le bouton avec la souris et regardez le coin inférieur gauche du navigateur. Quelle URL s'affiche ? Si ce n'est ni claude.ai ni anthropic.com, ne cliquez pas
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.