Cifas : les fraudeurs armés d'IA portent les cas de fraude au Royaume-Uni à un record de 444 000
Le Royaume-Uni a enregistré un record de 444 000 cas de fraude, et Cifas relie cette hausse à la disponibilité d'outils d'IA pour les criminels. Les réseaux de neurones les aident à industrialiser des attaques crédibles contre les numéros de mobile, les espaces bancaires et les comptes de boutiques en ligne. Les plus touchés sont les services où les utilisateurs ont l'habitude de valider connexions et paiements vite et sans vérifier, et donc de livrer plus facilement un code ou un mot de passe.
Traité par IA depuis Guardian ; édité par Hamidun News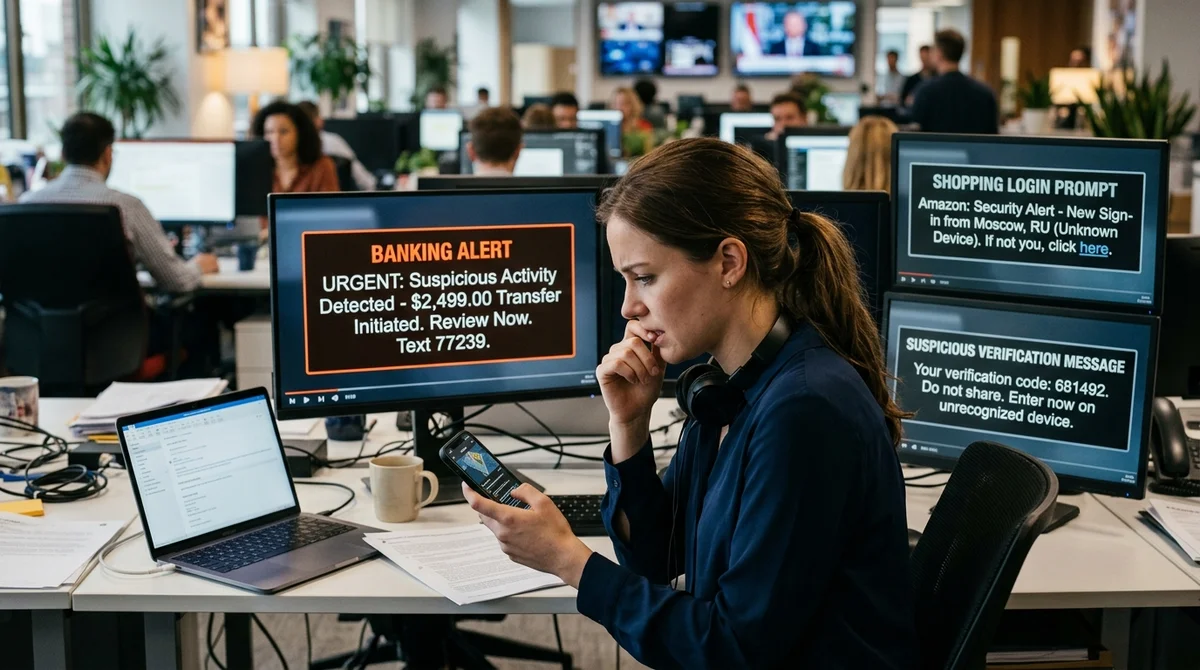
Le marché britannique fait face à une nouvelle vague de fraude numérique : selon l'organisation antifraude Cifas, le nombre de cas enregistrés dans sa base nationale a atteint un record de 444 000 sur un an. Le principal accélérateur : des outils d'IA accessibles, qui aident les criminels à attaquer les utilisateurs ordinaires plus vite et de façon plus convaincante.
Une hausse record des attaques
Pour Cifas, ces chiffres montrent que la fraude n'est plus un ensemble de combines isolées et ressemble de plus en plus à un service industrialisable. Autrefois, les escrocs devaient passer du temps à préparer e-mails, messages et scénarios pour chaque cas ; aujourd'hui, une bonne part de ce travail peut être automatisée. Résultat : non seulement les tentatives se multiplient, mais aussi les cas où les criminels parviennent à prendre le contrôle de numéros de mobile, d'espaces bancaires et de comptes de boutiques en ligne.
Le danger tient à ce que la victime n'a souvent pas affaire à un faux grossier, mais à un contact très crédible. Un message de la « banque », un e-mail sur un problème de livraison ou une demande de confirmation de connexion peuvent paraître assez convaincants pour que la personne transmette elle-même un code, un mot de passe ou une autre clé d'accès. Dans ce contexte, le record de 444 000 cas ressemble moins à un pic qu'au signe d'un basculement systémique. Pour le marché, c'est désormais un nouveau risque de fond.
Comment l'IA aide les fraudeurs
Cifas attribue cette hausse au fait que les modèles génératifs ont rendu la tromperie moins chère et massive. L'IA permet de produire rapidement des variantes d'un même scénario, d'adapter le style à un service précis et d'envoyer de gros volumes de messages sans perte de qualité notable. Pour les criminels, c'est particulièrement précieux quand il faut inspirer confiance en quelques secondes : lors d'une récupération d'accès, d'une vérification d'identité ou quand la conversation bascule en mode « urgent » et que la personne agit en pilote automatique.
« L'IA permet de faire passer la tromperie à l'échelle industrielle ».
- comptes mobiles et services SIM
- espaces bancaires et applications de paiement
- comptes de boutiques en ligne
- procédures de récupération de mot de passe
Pour les schémas de prise de contrôle de comptes, l'IA est utile parce qu'elle aide sur l'étape la plus sensible : le premier contact. Il n'est pas nécessaire de pirater la victime techniquement : il suffit de la convaincre de confirmer une action, de cliquer sur un lien ou de révéler ses identifiants. Quand ces scénarios tournent à grande échelle, même un faible pourcentage d'attaques réussies devient un flux notable de compromissions. C'est pourquoi les services où l'utilisateur a l'habitude de réagir vite aux notifications sont particulièrement vulnérables.
Pourquoi se défendre est plus difficile
Le problème n'est pas seulement le nombre d'attaques, mais aussi l'abaissement du seuil d'entrée pour les fraudeurs eux-mêmes. Ce qui exigeait autrefois du talent de rédaction, de l'ingénierie sociale et du temps de préparation manuelle est désormais en partie assemblé par des outils prêts à l'emploi. Les campagnes frauduleuses deviennent ainsi plus rapides, moins chères et plus souples : un texte peut être réécrit pour une nouvelle marque en quelques minutes, et un scénario adapté à une banque, un opérateur télécoms ou une boutique. L'utilisateur voit un ton familier et des formulations habituelles ; repérer le risque au premier coup d'œil devient donc de plus en plus difficile.
Pour les services financiers et le e-commerce, cela signifie une charge supplémentaire pour les systèmes antifraude et le support. Il ne suffit pas de filtrer les e-mails types ou de bloquer les domaines de phishing évidents : les attaques sont plus variées et passent donc mieux à travers les anciennes règles. Pour l'utilisateur ordinaire, le principal risque est que la compromission d'un compte entraîne souvent les suivants, du téléphone à la banque et aux achats. Les anciens schémas de protection ne suffisent plus.
Ce que cela signifie
Les 444 000 cas record montrent que l'IA renforce non seulement les services utiles, mais aussi les outils criminels. Les entreprises devront investir dans des contrôles plus intelligents et dans la formation de leurs clients, et les utilisateurs devront traiter toute demande « urgente » de codes, de mots de passe ou de connexion comme une attaque potentielle.
Questions clés sur cet article
Que sait-on sur Une hausse record des attaques ?
Pour Cifas, ces chiffres montrent que la fraude n'est plus un ensemble de combines isolées et ressemble de plus en plus à un service industrialisable. Autrefois, les escrocs devaient passer du temps à préparer e-mails, messages et scénarios pour chaque cas ; aujourd'hui, une bonne part de ce travail peut être automatisée. Résultat : non seulement les tentatives se multiplient, mais aussi les cas où les criminels parviennent à prendre le contrôle de numéros de mobile, d'espaces bancaires et de comptes de boutiques en ligne. Le danger tient à ce que la victime n'a souvent pas
Comment l'IA aide les fraudeurs?
Cifas attribue cette hausse au fait que les modèles génératifs ont rendu la tromperie moins chère et massive. L'IA permet de produire rapidement des variantes d'un même scénario, d'adapter le style à un service précis et d'envoyer de gros volumes de messages sans perte de qualité notable. Pour les criminels, c'est particulièrement précieux quand il faut inspirer confiance en quelques secondes : lors d'une récupération d'accès, d'une vérification d'identité ou quand la conversation bascule en mode « urgent » et que la personne agit en pilote automatique. « L'IA permet de fai
Pourquoi se défendre est plus difficile?
Le problème n'est pas seulement le nombre d'attaques, mais aussi l'abaissement du seuil d'entrée pour les fraudeurs eux-mêmes. Ce qui exigeait autrefois du talent de rédaction, de l'ingénierie sociale et du temps de préparation manuelle est désormais en partie assemblé par des outils prêts à l'emploi. Les campagnes frauduleuses deviennent ainsi plus rapides, moins chères et plus souples : un texte peut être réécrit pour une nouvelle marque en quelques minutes, et un scénario adapté à une banque, un opérateur télécoms ou une boutique. L'utilisateur voit un ton familier et de
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.