Amazon Bedrock AgentCore Runtime prend désormais en charge les proxys MCP serverless
AWS a publié un guide pour déployer un proxy MCP sur Amazon Bedrock AgentCore Runtime, sans serveurs et avec un contrôle complet de la sécurité. Le proxy crée une couche programmable entre les agents IA et les outils externes : gestion des politiques, audit des appels et filtrage des données. Le tout fonctionne en serverless, sans infrastructure à gérer. Pour les équipes enterprise qui déploient des agents IA en production, c'est un modèle de gouvernance prêt à l'emploi, sans compromis sur la sécurité.
Traité par IA depuis AWS Machine Learning Blog ; édité par Hamidun News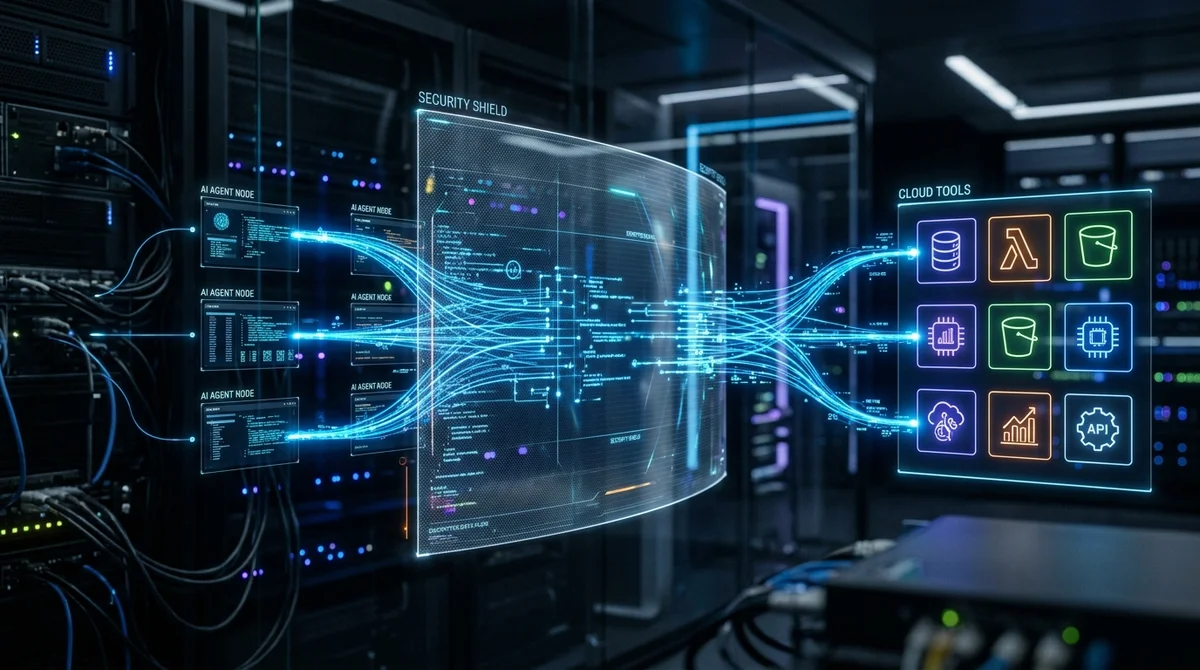
Amazon Web Services a publié un guide détaillé pour déployer des proxys MCP personnalisés sur Amazon Bedrock AgentCore Runtime. Cette approche permet aux entreprises d'ajouter une couche de gouvernance programmable entre les agents IA et les outils externes, sans avoir à monter ni à maintenir leur propre infrastructure.
Pourquoi le proxy est devenu indispensable
Le Model Context Protocol est devenu le principal standard pour connecter les agents IA à des systèmes externes. Grâce à lui, les agents accèdent à des systèmes de fichiers, des bases de données, des API d'entreprise, des services de supervision et des milliers d'autres outils.
Le problème : connecter directement un agent à un serveur MCP crée un angle mort pour la sécurité. Quand un agent appelle un outil directement, l'organisation ne dispose pas de :
- Un journal centralisé de toutes les requêtes et réponses
- La possibilité d'appliquer des politiques d'accès
- Outils de détection d'anomalies dans le comportement de l'agent
- Un point de filtrage des données sensibles
- Un contrôle sur le volume de ressources consommées
Pour des projets pilotes, c'est tolérable. Pour des déploiements en production dans un environnement réglementé, c'est inacceptable.
Le proxy MCP comble cette lacune. Il intercepte tous les appels entre l'agent et les outils, ce qui permet d'appliquer n'importe quelle logique métier : authentification des requêtes, audit des appels, masquage des PII, rate limiting par rôle et par équipe. L'agent ignore l'existence du proxy, car son interface reste du MCP standard.
Amazon Bedrock AgentCore Runtime
AgentCore Runtime est un environnement d'exécution managé au sein d'Amazon Bedrock, conçu spécifiquement pour les charges de travail des agents IA. Contrairement aux services généralistes comme Lambda ou ECS, AgentCore comprend le cycle de vie des sessions d'agents, sait gérer le contexte et fournit des outils d'observabilité directement dans l'écosystème AWS.
Exécuter un proxy MCP sur AgentCore Runtime apporte les éléments suivants :
- Mise à l'échelle serverless — le proxy s'adapte automatiquement à la charge ; aucun serveur n'est nécessaire
- Intégration avec AWS IAM — les droits d'accès se gèrent via des politiques standard, sans code personnalisé
- CloudWatch Logs et Metrics — journaux et métriques centralisés, prêts à l'emploi
- AWS X-Ray — traçage distribué pour diagnostiquer les chaînes d'appels des agents
- Intégration VPC — le proxy est isolé dans le réseau privé de l'organisation
Pour les équipes enterprise, cela signifie que toute la pile de conformité d'AWS (audit, chiffrement, gestion des clés) s'applique automatiquement aux interactions des agents avec les outils.
Comment ça fonctionne
Techniquement, le schéma est simple. Le développeur écrit un service proxy qui reçoit la requête MCP de l'agent, vérifie les droits et applique les politiques de l'organisation, transforme la requête si nécessaire, la transmet au serveur MCP cible, reçoit la réponse, la journalise et la renvoie à l'agent. Le service est empaqueté dans un conteneur Docker et déployé sur AgentCore Runtime. Ensuite, les agents sont configurés pour passer par le point d'accès du proxy plutôt que par l'adresse directe du serveur MCP.
«
Cela fournit une couche programmable pour mettre en œuvre une gouvernance, des contrôles et une observabilité adéquats, alignés sur les politiques de sécurité de l'organisation » — AWS Machine Learning Blog.
Le principal avantage architectural est la centralisation. Au lieu d'intégrer la logique de sécurité dans chaque agent ou chaque application séparément, l'organisation configure un proxy unique par unité métier ou pour toute l'entreprise. Un changement de politique s'applique immédiatement à tous les agents qui passent par lui.
Ce que cela signifie
AWS construit méthodiquement une couche enterprise pour les agents IA : infrastructure d'exécution, gestion de la mémoire, outils de sécurité. La prise en charge de proxys MCP personnalisés dans AgentCore Runtime est une réponse pragmatique à une demande réelle des équipes en entreprise : comment mettre des agents IA en production sans transiger sur les exigences de sécurité et d'audit.
Pour les entreprises qui travaillent déjà sur AWS, cela abaisse le seuil d'entrée : inutile de concevoir la couche de gouvernance de zéro, il suffit de suivre le modèle documenté.
- 2 nov. 2026Un journaliste de The Verge assemble un équivalent du Meta Muse Charm à $50 avec Claude Code
- 31 oct. 2026Worldwide Express confie ses factures litigieuses à des agents IA et réduit sa dette de 75%
- 30 oct. 2026AWS offre aux agents de codage un aperçu en direct du site, depuis leur session isolée
- 30 oct. 2026MoEngage ouvre 400 API privées à ses agents IA via AgentCore Gateway, sans serveurs MCP maison
Questions clés sur cet article
Pourquoi le proxy est devenu indispensable?
Le Model Context Protocol est devenu le principal standard pour connecter les agents IA à des systèmes externes. Grâce à lui, les agents accèdent à des systèmes de fichiers, des bases de données, des API d'entreprise, des services de supervision et des milliers d'autres outils. Le problème : connecter directement un agent à un serveur MCP crée un angle mort pour la sécurité. Quand un agent appelle un outil directement, l'organisation ne dispose pas de : Un journal centralisé de toutes les requêtes et réponses La possibilité d'appliquer des politiques d'accès Outils de détec
Que sait-on sur Amazon Bedrock AgentCore Runtime ?
AgentCore Runtime est un environnement d'exécution managé au sein d'Amazon Bedrock, conçu spécifiquement pour les charges de travail des agents IA. Contrairement aux services généralistes comme Lambda ou ECS, AgentCore comprend le cycle de vie des sessions d'agents, sait gérer le contexte et fournit des outils d'observabilité directement dans l'écosystème AWS. Exécuter un proxy MCP sur AgentCore Runtime apporte les éléments suivants : Mise à l'échelle serverless — le proxy s'adapte automatiquement à la charge ; aucun serveur n'est nécessaire Intégration avec AWS IAM — les d
Comment ça fonctionne?
Techniquement, le schéma est simple. Le développeur écrit un service proxy qui reçoit la requête MCP de l'agent, vérifie les droits et applique les politiques de l'organisation, transforme la requête si nécessaire, la transmet au serveur MCP cible, reçoit la réponse, la journalise et la renvoie à l'agent. Le service est empaqueté dans un conteneur Docker et déployé sur AgentCore Runtime. Ensuite, les agents sont configurés pour passer par le point d'accès du proxy plutôt que par l'adresse directe du serveur MCP. « Cela fournit une couche programmable pour mettre en œuvre un
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.