La Pologne alerte sur la hausse des cyberattaques liée à la diffusion d'outils d'IA avancés
La Pologne prévient que les cyberattaques se multiplieront à mesure que les outils d'IA avancés se diffuseront. Les autorités constatent déjà une hausse des attaques qu'elles attribuent à la Russie, et les nouveaux modèles peuvent faciliter le phishing, la localisation des courriels et la préparation en masse de scénarios d'escroquerie vraisemblables. Pour les entreprises et les administrations, c'est un signal : il faut renforcer dès maintenant la protection de base plutôt que d'attendre des piratages « ultrasophistiqués ».
Traité par IA depuis Bloomberg Tech ; édité par Hamidun News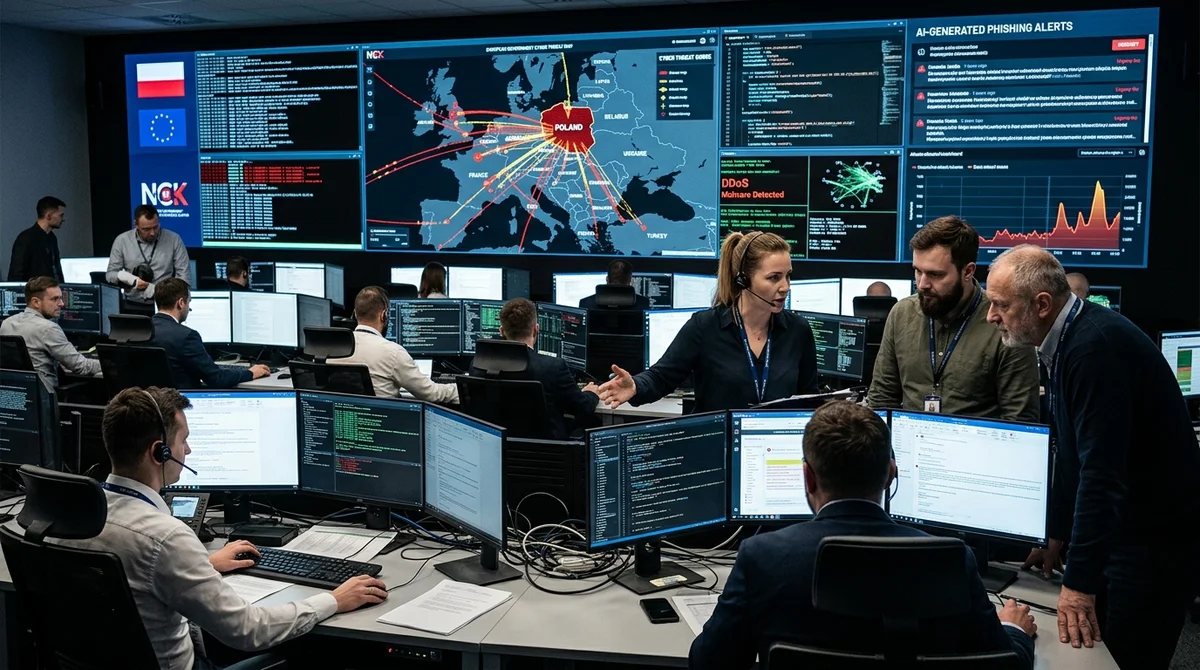
La Pologne s'attend à une hausse continue des cyberattaques, alimentée par la diffusion rapide d'outils d'IA plus puissants. Selon les autorités polonaises, la pression sur les systèmes publics, les entreprises et les citoyens va s'intensifier, et une partie des attaques deviendra moins chère, plus rapide et plus convaincante pour les assaillants.
Pourquoi le risque augmente
Pour la Pologne, le sujet n'a rien de théorique. Le pays subit déjà un nombre croissant de cyberattaques que les autorités rattachent à la Russie, et un nouveau facteur s'ajoute à cette pression : la disponibilité de modèles d'intelligence artificielle avancés. Les campagnes de phishing élaborées, les faux courriels et la préparation de scénarios malveillants exigeaient auparavant des ressources et du temps considérables ; aujourd'hui, une bonne part de ce travail s'automatise. Résultat : les attaquants peuvent lancer davantage d'opérations simultanément et les adapter plus vite à des cibles précises.
Le principal problème n'est pas seulement que l'IA rend les attaques plus intelligentes. Elle abaisse aussi le seuil d'entrée : des groupes moins expérimentés accèdent à des outils qui aident à rédiger des messages vraisemblables, à collecter des données ouvertes sur la victime et à tester des dizaines de variantes d'ingénierie sociale presque sans pause. Pour un pays soumis à une pression numérique permanente, cela signifie que les menaces gagnent non seulement en complexité, mais aussi en densité : il peut tout simplement y avoir plus d'attaques.
Comment l'IA aide les attaquants
En pratique, les modèles génératifs peuvent accélérer presque tout le cycle d'attaque, de la reconnaissance à la livraison du contenu malveillant. L'IA sait déjà résumer rapidement de grands volumes d'information, adapter les textes à la langue et au style du destinataire et créer des modèles de correspondance convaincants. C'est particulièrement dangereux pour les administrations, les infrastructures critiques et les grandes entreprises, où une seule attaque réussie contre un employé peut ouvrir l'accès à plusieurs systèmes internes à la fois.
Il ne s'agit pas forcément de piratages entièrement autonomes. Ce qui compte bien davantage, c'est que les attaquants gagnent en vitesse et en échelle aux étapes les plus terre à terre de leur travail :
- Phishing personnalisé sans longue préparation manuelle
- Traduction et localisation rapides des courriels en polonais et selon le contexte local
- Création en masse de variantes de messages pour contourner les filtres
- Analyse automatique de profils publics, de documents et de fuites de données
- Préparation de scénarios d'échange vraisemblables, au nom de collègues ou d'organismes publics
Un autre risque tient au fait que ces outils servent à plus qu'au piratage au sens strict. Ils peuvent soutenir des campagnes de désinformation, imiter des messages internes de service et amplifier le chaos lors de moments politiquement sensibles ou d'incidents de sécurité. Quand une falsification est produite vite, dans une langue soignée et avec des détails locaux, il devient plus difficile pour le destinataire de repérer la supercherie aux signes habituels, comme un texte maladroit ou un ton peu naturel.
Ce que la défense doit faire
Pour la défense, cela change les priorités. Il ne suffit pas de considérer que seules les attaques rares et techniquement complexes sont dangereuses : l'IA renforce précisément l'efficacité des campagnes de masse, qui butaient souvent sur le manque de temps des attaquants. La protection doit donc partir du principe que les faux courriels, les sollicitations sur les messageries et les fausses demandes de service paraîtront de plus en plus convaincants et exploiteront plus souvent le contexte local.
La réponse pratique est assez prosaïque : mettre à jour plus vite les processus de vérification, renforcer l'authentification multifacteur, limiter les accès superflus et entraîner régulièrement les équipes à des scénarios réalistes d'ingénierie sociale. Autre chantier : la détection précoce des campagnes qui passent à l'échelle grâce à l'automatisation. Plus vite les organisations repèrent les schémas répétitifs, moins une seule ruse réussie risque de se transformer en série d'incidents.
Ce que cela signifie
L'exemple de la Pologne montre que l'IA renforce non seulement les défenseurs, mais aussi les attaquants. Pour les États et les entreprises, le signal est que les cybermenaces vont croître non seulement en qualité, mais aussi en volume ; l'avantage ira donc à ceux qui remettront le plus vite à niveau leur hygiène numérique de base et leurs processus de réaction.
Questions clés sur cet article
Pourquoi le risque augmente?
Pour la Pologne, le sujet n'a rien de théorique. Le pays subit déjà un nombre croissant de cyberattaques que les autorités rattachent à la Russie, et un nouveau facteur s'ajoute à cette pression : la disponibilité de modèles d'intelligence artificielle avancés. Les campagnes de phishing élaborées, les faux courriels et la préparation de scénarios malveillants exigeaient auparavant des ressources et du temps considérables ; aujourd'hui, une bonne part de ce travail s'automatise. Résultat : les attaquants peuvent lancer davantage d'opérations simultanément et les adapter plus
Comment l'IA aide les attaquants?
En pratique, les modèles génératifs peuvent accélérer presque tout le cycle d'attaque, de la reconnaissance à la livraison du contenu malveillant. L'IA sait déjà résumer rapidement de grands volumes d'information, adapter les textes à la langue et au style du destinataire et créer des modèles de correspondance convaincants. C'est particulièrement dangereux pour les administrations, les infrastructures critiques et les grandes entreprises, où une seule attaque réussie contre un employé peut ouvrir l'accès à plusieurs systèmes internes à la fois. Il ne s'agit pas forcément de
Que sait-on sur Ce que la défense doit faire ?
Pour la défense, cela change les priorités. Il ne suffit pas de considérer que seules les attaques rares et techniquement complexes sont dangereuses : l'IA renforce précisément l'efficacité des campagnes de masse, qui butaient souvent sur le manque de temps des attaquants. La protection doit donc partir du principe que les faux courriels, les sollicitations sur les messageries et les fausses demandes de service paraîtront de plus en plus convaincants et exploiteront plus souvent le contexte local. La réponse pratique est assez prosaïque : mettre à jour plus vite les process
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.