Cursor lance Organizations pour piloter plusieurs équipes en entreprise
Cursor a présenté Organizations pour ses clients Enterprise, une nouvelle structure de gestion qui permet de piloter plusieurs équipes depuis un point unique. La fonction permet de fixer des budgets distincts par service et par filiale, de restreindre selon les rôles l'accès aux modèles d'IA coûteux, de créer des environnements de test isolés avec accès anticipé aux nouvelles fonctions et de suivre les dépenses dans un tableau de bord d'analyse unique. Organizations est disponible pour tous les abonnés Enterprise.
Traité par IA depuis Cursor Blog ; édité par Hamidun News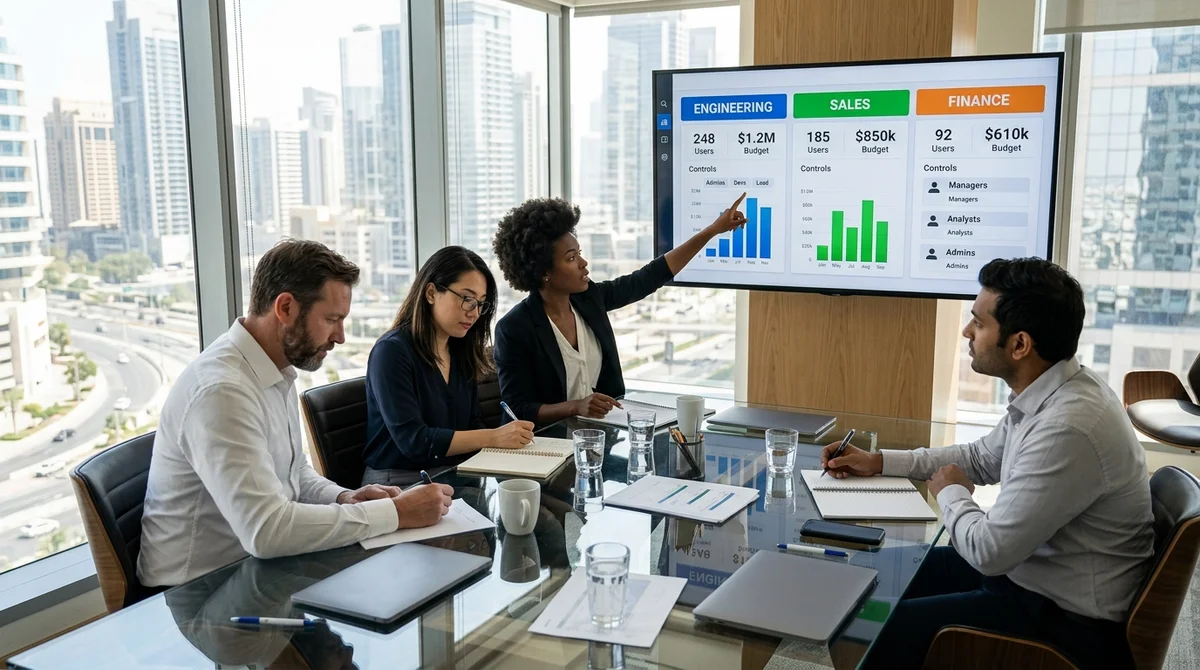
Les grandes entreprises se composent souvent de nombreux services, filiales et départements fonctionnels, chacun avec ses propres besoins en matière de gestion des accès, de budgets et de règles de sécurité. Cursor a présenté Organizations, une nouvelle structure de gestion qui permet aux clients Enterprise de contrôler plusieurs équipes Cursor depuis un seul endroit, avec des budgets, une sécurité et des droits d'accès distincts pour chaque unité.
Comment la structure est organisée
Organizations repose sur une hiérarchie à trois niveaux qui donne de la souplesse aux entreprises de toute taille. Au sommet se trouve l'organisation elle-même, un conteneur pour gérer l'ensemble de l'entreprise. Les administrateurs y disposent d'un panneau de contrôle unique pour les paramètres, la sécurité et les droits d'accès à toutes les ressources.
Sous l'organisation viennent les Teams (équipes), les unités opérationnelles des services ou filiales de l'entreprise. Chaque équipe peut avoir son propre budget, son propre ensemble de modèles d'IA disponibles et ses propres règles d'automatisation par des agents. Auparavant, les administrateurs géraient Cursor au niveau des équipes. Cette unité passe désormais sous Organizations, ce qui permet de lancer plusieurs équipes indépendantes au sein d'une même organisation.
Le troisième niveau, ce sont les Groups. Il s'agit d'ensembles légers d'utilisateurs, qui peuvent se recouper entre plusieurs équipes ou rester au sein d'une seule. Les Groups appliquent à des cohortes précises de salariés des restrictions d'accès aux modèles, des plafonds de dépenses et un contrôle des commandes automatiques des agents, le tout sans créer d'équipe distincte. Lorsqu'un utilisateur appartient à plusieurs équipes ou groupes, ce sont les règles les plus permissives qui s'appliquent.
Comment cela s'utilise en pratique
Chez Cursor même, Organizations sert à répartir les accès par service. Les ingénieurs et les équipes produit obtiennent le maximum de droits : ils peuvent utiliser tous les modèles frontier et autoriser les agents à exécuter des commandes en mode automatique. Les services ventes, marketing et finance travaillent avec des restrictions de sécurité plus strictes, surtout pour l'accès des agents aux systèmes de production.
Plusieurs scénarios d'usage populaires ont émergé parmi les clients de la bêta :
- Sandbox pour tester en sécurité — une équipe isolée et distincte obtient un accès anticipé aux nouvelles fonctions de Cursor avant leur déploiement à toute l'entreprise. Les ingénieurs restent dans l'équipe principale de production et n'ont pas besoin d'un second compte, ce qui simplifie la gestion des licences.
- Des modèles différents selon les fonctions — l'ingénierie et le produit voient tous les modèles frontier, y compris les variantes les plus chères avec fast mode, et disposent de limites mensuelles élevées. Les ventes et la finance n'ont accès qu'aux modèles de base, avec des budgets plus bas et sans droit d'exécuter des commandes automatiques d'agents.
- Analyse unifiée des dépenses — le tableau de bord d'Organizations affiche les dépenses et l'usage de tokens de toutes les équipes dans une seule vue. Les données peuvent être filtrées par équipe, utilisateur, compte de service ou agent cloud, tandis que les administrateurs locaux ne voient que leur propre équipe à des fins comptables.
« Nous avons mis en place une équipe de staging distincte, qui teste les nouvelles fonctions de Cursor avant leur déploiement auprès de tous les ingénieurs.
Une autre équipe autorise les agents à exécuter des commandes en mode automatique sans approbation. Séparer ces environnements au sein d'une même organisation nous permet d'adopter rapidement les nouveautés sans perdre le contrôle », — Wendy Tang, Staff Software Engineer chez NVIDIA.
Gestion des identités à grande échelle
Organizations permet de configurer une seule fois le fournisseur d'identité et la synchronisation SCIM à l'échelle de toute l'organisation, puis de réutiliser ces cohortes d'utilisateurs pour créer des équipes et des groupes distincts. Cela simplifie nettement la gestion des droits d'accès dans les grandes entreprises et allège la charge des administrateurs informatiques.
Ce que cela change
Organizations rend Cursor bien plus flexible pour les grandes entreprises qui ont besoin d'un contrôle fin sur l'accès aux modèles d'IA, sur les dépenses par service et sur l'isolation des environnements de test par rapport à la production. Pour les startups et les petites équipes, la structure Teams actuelle reste le principal moyen d'organiser le travail.
- 1 nov. 2026Les modèles locaux battus par Opus et Codex : 0,21 sur MacBook contre 1,00 pour Codex
- 1 nov. 2026Kimi obtient 96,2% à un test d'analytique sur une base 1C et devient une solution de secours en cas de blocage de Claude
- 1 nov. 2026OpenAI réécrit les règles de comportement de GPT : cinq valeurs et une chaîne de priorités
- 31 oct. 2026Un auteur soumet son scénario à un jury d'IA : le verdict coûte 850 000 tokens
Questions clés sur cet article
Comment la structure est organisée?
Organizations repose sur une hiérarchie à trois niveaux qui donne de la souplesse aux entreprises de toute taille. Au sommet se trouve l'organisation elle-même, un conteneur pour gérer l'ensemble de l'entreprise. Les administrateurs y disposent d'un panneau de contrôle unique pour les paramètres, la sécurité et les droits d'accès à toutes les ressources. Sous l'organisation viennent les Teams (équipes), les unités opérationnelles des services ou filiales de l'entreprise. Chaque équipe peut avoir son propre budget, son propre ensemble de modèles d'IA disponibles et ses propr
Comment cela s'utilise en pratique?
Chez Cursor même, Organizations sert à répartir les accès par service. Les ingénieurs et les équipes produit obtiennent le maximum de droits : ils peuvent utiliser tous les modèles frontier et autoriser les agents à exécuter des commandes en mode automatique. Les services ventes, marketing et finance travaillent avec des restrictions de sécurité plus strictes, surtout pour l'accès des agents aux systèmes de production. Plusieurs scénarios d'usage populaires ont émergé parmi les clients de la bêta : Sandbox pour tester en sécurité — une équipe isolée et distincte obtient un
Que sait-on sur Gestion des identités à grande échelle ?
Organizations permet de configurer une seule fois le fournisseur d'identité et la synchronisation SCIM à l'échelle de toute l'organisation, puis de réutiliser ces cohortes d'utilisateurs pour créer des équipes et des groupes distincts. Cela simplifie nettement la gestion des droits d'accès dans les grandes entreprises et allège la charge des administrateurs informatiques.
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
L'essentiel de l'IA — une fois par semaine
Sept actus qui ont vraiment compté, choisies à la main. Sans bruit ni communiqués.
C'est fait ! Vérifiez votre boîte mail pour la confirmation.