Amazon Bedrock AgentCore Runtime ya admite proxies MCP sin servidor
AWS ha publicado una guía para desplegar un proxy MCP en Amazon Bedrock AgentCore Runtime, sin servidores y con control total de la seguridad. El proxy crea una capa programable entre los agentes de IA y las herramientas externas: gestión de políticas, auditoría de llamadas y filtrado de datos. Todo funciona en modo serverless, sin gestionar infraestructura. Para los equipos enterprise que construyen agentes de IA para producción, es una plantilla de gobernanza lista para usar y sin concesiones en seguridad.
Procesado por IA desde AWS Machine Learning Blog; editado por Hamidun News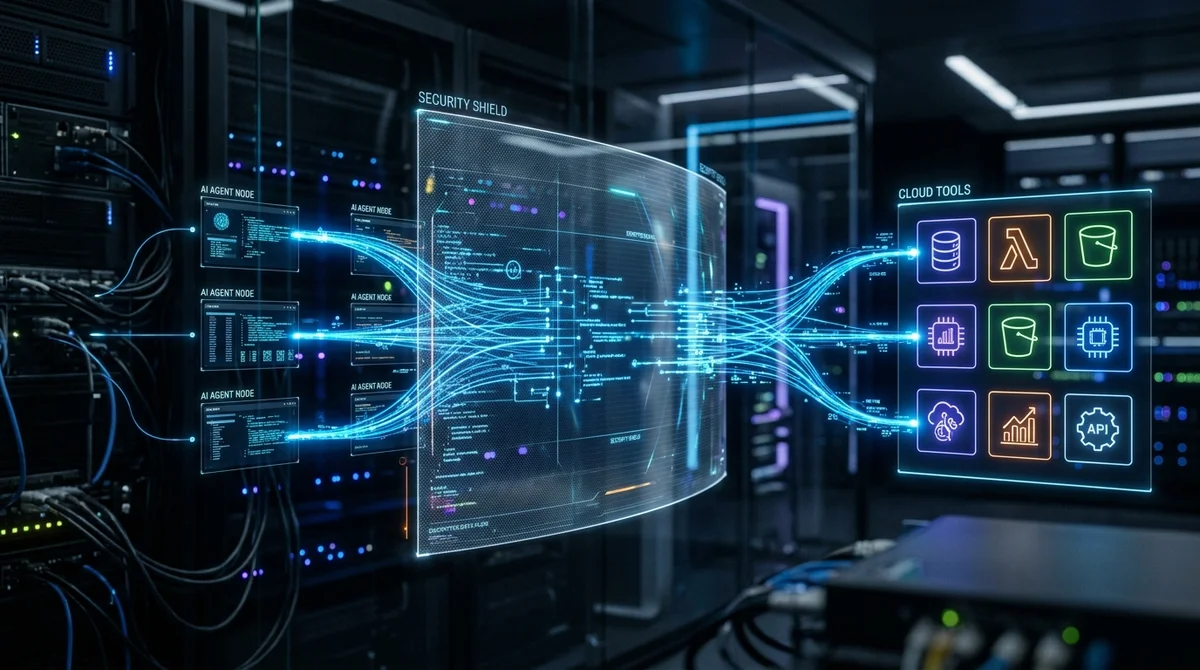
Amazon Web Services ha publicado una guía detallada para desplegar proxies MCP personalizados en Amazon Bedrock AgentCore Runtime. El nuevo enfoque permite a las empresas añadir una capa de gestión programable entre los agentes de IA y las herramientas externas, sin tener que montar ni mantener su propia infraestructura.
Por qué el proxy se ha vuelto necesario
Model Context Protocol se ha convertido en el estándar principal para conectar agentes de IA con sistemas externos. Con él, los agentes acceden a sistemas de archivos, bases de datos, API corporativas, servicios de monitorización y miles de herramientas más.
El problema es que conectar un agente directamente a un servidor MCP es un punto ciego para la seguridad. Cuando un agente llama a una herramienta de forma directa, la organización carece de:
- Un registro centralizado de todas las solicitudes y respuestas
- La posibilidad de aplicar políticas de acceso
- Herramientas para detectar anomalías en el comportamiento del agente
- Un punto donde filtrar datos sensibles
- Control sobre el volumen de recursos consumidos
En proyectos piloto es tolerable. En despliegues de producción en un entorno regulado, es inaceptable.
Un proxy MCP cierra esa brecha. Intercepta todas las llamadas entre el agente y las herramientas, y permite aplicar cualquier lógica de negocio: autenticación de solicitudes, auditoría de llamadas, enmascaramiento de PII y rate limiting por roles y equipos. El agente no sabe que existe el proxy, porque su interfaz sigue siendo MCP estándar.
Amazon Bedrock AgentCore Runtime
AgentCore Runtime es un entorno de ejecución gestionado dentro de Amazon Bedrock, diseñado específicamente para cargas de trabajo de agentes de IA. A diferencia de servicios generalistas como Lambda o ECS, AgentCore entiende el ciclo de vida de las sesiones de los agentes, sabe gestionar el contexto y ofrece herramientas de observabilidad directamente en el ecosistema de AWS.
Ejecutar un proxy MCP en AgentCore Runtime aporta lo siguiente:
- Escalado serverless: el proxy escala automáticamente según la carga; no hacen falta servidores
- Integración con AWS IAM: los permisos de acceso se gestionan con políticas estándar, sin código personalizado
- CloudWatch Logs y Metrics: registros y métricas centralizados de serie
- AWS X-Ray: trazado distribuido para diagnosticar las cadenas de llamadas de los agentes
- Integración con VPC: el proxy queda aislado en la red privada de la organización
Para los equipos enterprise, esto significa que toda la pila de cumplimiento de AWS (auditoría, cifrado, gestión de claves) se aplica automáticamente a la interacción de los agentes con las herramientas.
Cómo funciona
Técnicamente, el esquema es directo. El desarrollador escribe un servicio proxy que recibe la solicitud MCP del agente, comprueba los permisos y aplica las políticas de la organización, transforma la solicitud si hace falta, la reenvía al servidor MCP de destino, recibe la respuesta, la registra y se la devuelve al agente. El servicio se empaqueta en un contenedor Docker y se despliega en AgentCore Runtime. Después, los agentes se configuran para trabajar a través del endpoint del proxy en lugar de la dirección directa del servidor MCP.
«Esto ofrece una capa programable para implementar una gobernanza, unos controles y una observabilidad adecuados, alineados con las políticas de seguridad de la organización» — AWS
Machine Learning Blog.
La principal ventaja arquitectónica es la centralización. En lugar de incrustar la lógica de seguridad en cada agente o cada aplicación por separado, la organización configura un único proxy por unidad de negocio o para toda la empresa. Un cambio de política se aplica de inmediato a todos los agentes que pasan por él.
Qué significa
AWS va construyendo de forma constante una capa enterprise para agentes de IA: infraestructura de ejecución, gestión de memoria, herramientas de seguridad. La compatibilidad con proxies MCP personalizados en AgentCore Runtime es una respuesta pragmática a una demanda real de los equipos corporativos: cómo llevar agentes de IA a producción sin renunciar a los requisitos de seguridad y auditoría.
Para las empresas que ya trabajan en AWS, esto reduce la barrera de entrada: no hay que diseñar la capa de gobernanza desde cero, basta con seguir el patrón documentado.
- 31 oct 2026Worldwide Express encargó las facturas en disputa a agentes de IA y redujo su deuda un 75%
- 30 oct 2026AWS ofrece a los agentes de código una vista previa en vivo del sitio desde la sesión aislada
- 30 oct 2026MoEngage abre 400 API cerradas a agentes de IA con AgentCore Gateway, sin servidores MCP propios
- 29 oct 2026NVIDIA Nemotron 3.5 Super VL: 120 mil millones de parámetros, 12 mil millones activos, despliegue en AWS
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre Por qué el proxy se ha vuelto necesario?
Model Context Protocol se ha convertido en el estándar principal para conectar agentes de IA con sistemas externos. Con él, los agentes acceden a sistemas de archivos, bases de datos, API corporativas, servicios de monitorización y miles de herramientas más. El problema es que conectar un agente directamente a un servidor MCP es un punto ciego para la seguridad. Cuando un agente llama a una herramienta de forma directa, la organización carece de: Un registro centralizado de todas las solicitudes y respuestas La posibilidad de aplicar políticas de acceso Herramientas para de
¿Qué se sabe sobre Amazon Bedrock AgentCore Runtime?
AgentCore Runtime es un entorno de ejecución gestionado dentro de Amazon Bedrock, diseñado específicamente para cargas de trabajo de agentes de IA. A diferencia de servicios generalistas como Lambda o ECS, AgentCore entiende el ciclo de vida de las sesiones de los agentes, sabe gestionar el contexto y ofrece herramientas de observabilidad directamente en el ecosistema de AWS. Ejecutar un proxy MCP en AgentCore Runtime aporta lo siguiente: Escalado serverless: el proxy escala automáticamente según la carga; no hacen falta servidores Integración con AWS IAM: los permisos de a
Cómo funciona?
Técnicamente, el esquema es directo. El desarrollador escribe un servicio proxy que recibe la solicitud MCP del agente, comprueba los permisos y aplica las políticas de la organización, transforma la solicitud si hace falta, la reenvía al servidor MCP de destino, recibe la respuesta, la registra y se la devuelve al agente. El servicio se empaqueta en un contenedor Docker y se despliega en AgentCore Runtime. Después, los agentes se configuran para trabajar a través del endpoint del proxy en lugar de la dirección directa del servidor MCP. «Esto ofrece una capa programable par
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.