Cómo proteger los agentes de IA de Amazon Bedrock: dos patrones con WAF
AWS ha publicado una guía con dos patrones de arquitectura para proteger Amazon Bedrock AgentCore Runtime con AWS WAF. El primero añade un proxy Lambda entre el balanceador de carga y el VPC Endpoint, lo que permite transformar las solicitudes con flexibilidad. El segundo llama directamente a las direcciones IP de la ENI y elimina un salto intermedio. Una política de recursos con la condición `aws:SourceVpce` cierra el acceso directo que esquivaría WAF. Ambos patrones se probaron con autenticación SigV4 y OAuth mediante Amazon Cognito JWT.
Procesado por IA desde AWS Machine Learning Blog; editado por Hamidun News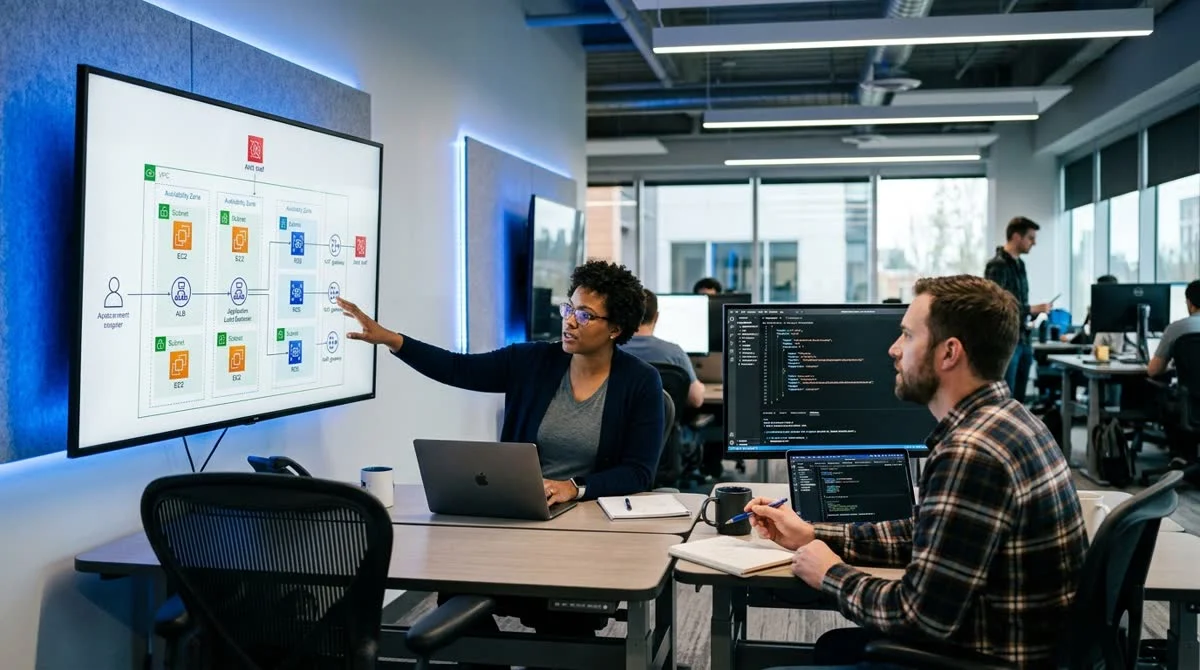
AWS ha publicado dos patrones de arquitectura para proteger agentes de IA en Amazon Bedrock con AWS WAF, probados con autenticación SigV4 y OAuth mediante Amazon Cognito JWT.
Por qué AgentCore Runtime necesita la protección de WAF
AgentCore Runtime, el componente de Amazon Bedrock para ejecutar agentes de IA en producción, no incluye por defecto filtrado a nivel de aplicación web. Sin una arquitectura adicional, un atacante puede lanzar contra el agente inyecciones, DDoS o falsificación de solicitudes accediendo al servicio de forma directa.
AWS WAF (Web Application Firewall) permite bloquear vectores de ataque conocidos, limitar la tasa de solicitudes y aplicar grupos de reglas administradas antes de que la solicitud llegue al agente. Ambos patrones usan un Application Load Balancer (ALB) accesible desde internet con AWS WAF asociado, y enrutan el tráfico a AgentCore Runtime a través de un VPC Interface Endpoint.
Parámetros clave de ambas soluciones:
- El ALB está abierto a internet y AWS WAF inspecciona cada solicitud entrante
- El tráfico se dirige a AgentCore Runtime a través de un VPC Interface Endpoint
- Una política de recursos prohíbe eludir WAF de forma directa
- Se admite autenticación SigV4 y OAuth (Amazon Cognito JWT)
- Ambos patrones se probaron en escenarios de extremo a extremo
Patrón 1 frente a Patrón 2: en qué se diferencian
El Patrón 1 añade una función AWS Lambda como proxy entre el ALB y el VPC Endpoint. La función recibe la solicitud tras el filtrado de WAF, puede transformarla (añadir encabezados, normalizar rutas, modificar el cuerpo) y luego la pasa a AgentCore a través del VPC Endpoint. Esto da el máximo control sobre el tráfico, especialmente útil si se necesita lógica de transformación o validación adicional antes del agente. A cambio, hay más latencia y el coste de las invocaciones de Lambda.
El Patrón 2 elimina por completo el salto por Lambda: el ALB llama directamente a las direcciones IP de la ENI (Elastic Network Interface) del VPC Interface Endpoint. Es un esquema más directo, con menor latencia y sin la sobrecarga de Lambda. Encaja cuando no hace falta transformar las solicitudes y la prioridad es la latencia mínima sin renunciar a la protección de WAF.
«Ambos patrones se han probado de extremo a extremo con autenticación
SigV4 y OAuth (Amazon Cognito JWT)», señala AWS en su blog de Machine Learning.
Cómo cerrar la puerta trasera con la política de recursos
La parte más crítica de ambos patrones es configurar correctamente la política de recursos de AgentCore Runtime. Sin ella, la protección de WAF pierde sentido: un atacante puede descubrir el endpoint público de AgentCore y llamarlo directamente, esquivando por completo el ALB y WAF.
La solución es la condición `aws:SourceVpce` en la política de recursos. Permite llamadas a AgentCore solo a través de un VPC Interface Endpoint concreto, lo que garantiza que todo el tráfico pase por el ALB y AWS WAF. La puerta trasera directa queda cerrada a nivel de política IAM.
Este enfoque aplica el principio de Defence in Depth: WAF es la primera barrera de filtrado y la política de recursos, la segunda, que impide saltarse la primera.
Qué significa
La guía de AWS ofrece a los desarrolladores de agentes de IA en Bedrock patrones listos y probados, en lugar de obligarles a idear sus propios esquemas de protección. La elección es sencilla: si se necesita transformar solicitudes, Patrón 1 con Lambda; si importan más la velocidad y la simplicidad, Patrón 2 con ruta directa a la ENI.
Preguntas frecuentes
¿Qué métodos de autenticación admiten ambos patrones?
Ambos patrones se probaron con AWS SigV4 (firma de solicitudes con claves de acceso de AWS) y con OAuth mediante tokens Amazon Cognito JWT. La elección depende de la arquitectura de la aplicación.
¿Por qué no basta con activar WAF sin una política de recursos?
AWS WAF solo protege el tráfico que pasa por el ALB. Si no se cierra el acceso directo al endpoint de AgentCore con una política de recursos con la condición `aws:SourceVpce`, un atacante puede eludir WAF llamando a AgentCore directamente por su dirección pública.
¿Por qué
Amazon Bedrock AgentCore Runtime es vulnerable sin WAF?
AgentCore Runtime no incluye por defecto filtrado a nivel de aplicación web. Sin una arquitectura adicional, un atacante puede atacar al agente con inyecciones, DDoS o falsificación de solicitudes.
- 31 oct 2026Worldwide Express encargó las facturas en disputa a agentes de IA y redujo su deuda un 75%
- 30 oct 2026AWS ofrece a los agentes de código una vista previa en vivo del sitio desde la sesión aislada
- 30 oct 2026MoEngage abre 400 API cerradas a agentes de IA con AgentCore Gateway, sin servidores MCP propios
- 29 oct 2026NVIDIA Nemotron 3.5 Super VL: 120 mil millones de parámetros, 12 mil millones activos, despliegue en AWS
Preguntas frecuentes sobre la noticia
¿Qué métodos de autenticación admiten ambos patrones?
Ambos patrones se probaron con AWS SigV4 (firma de solicitudes con claves de acceso de AWS) y con OAuth mediante tokens Amazon Cognito JWT. La elección depende de la arquitectura de la aplicación.
¿Por qué no basta con activar WAF sin una política de recursos?
AWS WAF solo protege el tráfico que pasa por el ALB. Si no se cierra el acceso directo al endpoint de AgentCore con una política de recursos con la condición `aws:SourceVpce`, un atacante puede eludir WAF llamando a AgentCore directamente por su dirección pública.
¿Por qué Amazon Bedrock AgentCore Runtime es vulnerable sin WAF?
AgentCore Runtime no incluye por defecto filtrado a nivel de aplicación web. Sin una arquitectura adicional, un atacante puede atacar al agente con inyecciones, DDoS o falsificación de solicitudes.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.