El robo de llamadas de IA se ha convertido en un gran negocio: así lo frena Vercel
Los hackers roban llamadas de IA de pago, las envuelven en una API compatible con OpenAI y las revenden a través de proxies. Los límites de frecuencia habituales no sirven. Vercel sufrió un ataque de 1.300 solicitudes por minuto que, sin protección, habría costado 10.000 dólares al día. La compañía ha explicado cómo funciona el esquema y cómo lo detuvo. El problema de fondo es económico: el atacante no paga nada, revende tokens con descuento y se queda el beneficio.
Procesado por IA desde Vercel Blog; editado por Hamidun News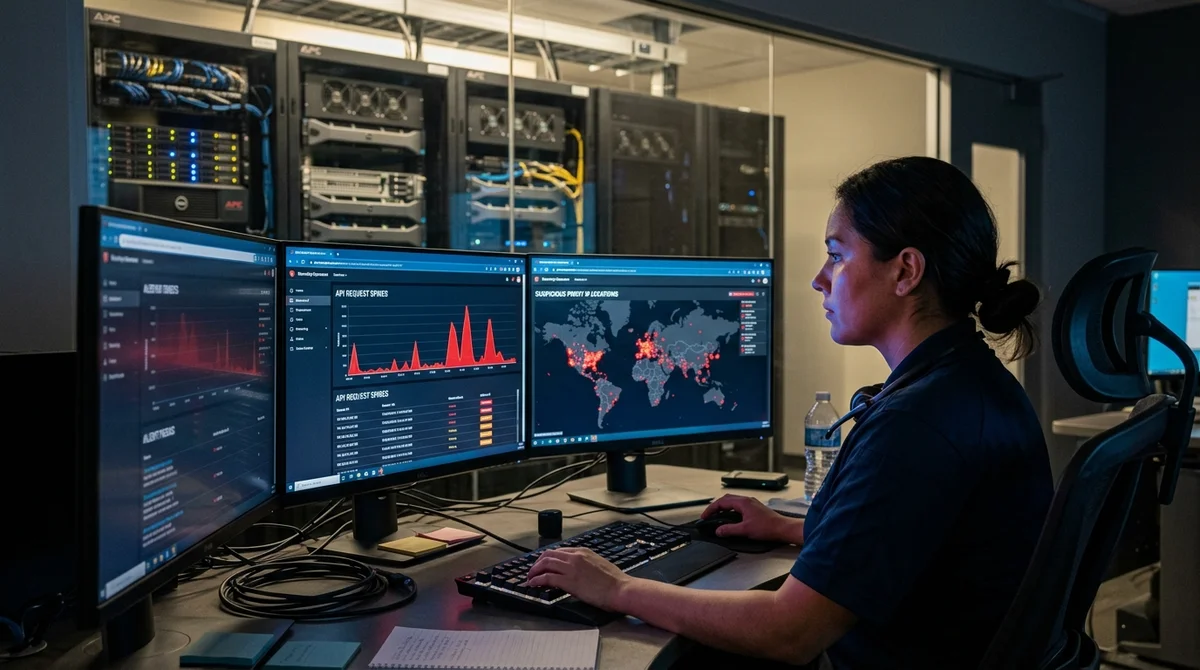
Los hackers han encontrado una nueva forma de monetizar las llamadas de IA ajenas. Roban tus solicitudes de pago a Claude, GPT o Gemini, las envuelven en una API compatible y las revenden a través de redes de proxies, sin gastar nada en la inferencia en sí.
La economía del robo
Una sola llamada con un prompt a un modelo de frontera puede costar 2 $, mientras que una solicitud HTTP en Vercel cuesta 2 $ por millón. La inferencia de IA es un millón de veces más cara, lo que la convierte en uno de los bienes más rentables para robar. El atacante no paga nada y luego revende tokens con un descuento del 10–20 % sobre el precio original: sigue siendo un beneficio enorme con costes nulos.
Escenario típico: el atacante crea un adaptador compatible con OpenAI que envuelve tu endpoint de IA. Después distribuye las solicitudes a través de cientos de IP de proxies residenciales y publica el SDK ya listo o vende una suscripción.
- Hay ejemplos: Chipotlai Max envuelve el chatbot de Chipotle
- Pide abiertamente ayuda para portarlo a Home Depot, Lowe's y Target
- El adaptador es un límite de sesión para los usuarios finales del atacante
Por qué los límites de frecuencia no bastan
Defensas como los límites de frecuencia y los muros de autenticación se diseñaron para ataques con una economía radicalmente distinta, en los que saltárselas costaba más que el beneficio. Aquí el beneficio es colosal: los atacantes compran proxies residenciales por millares y crean tantas cuentas falsas como necesitan. El límite de frecuencia se diluye entre cientos de IP.
El error clásico: compruebas al usuario una vez por sesión y luego envías todas las solicitudes a la IA. El atacante secuestra la sesión y hace pasar por ella miles de llamadas robadas. Cuando una solicitud llega a tu API, ya ha cruzado tu línea de defensa. La verificación debe ejecutarse en cada llamada, no en la sesión.
El ataque real contra Vercel
El 29 de abril de 2026, el tráfico del chat de IA de la documentación de Vercel se multiplicó por 10, hasta 1.300 solicitudes por minuto sobre el modelo Claude Haiku 4.5. A los precios actuales habría costado más de 10.000 dólares al día. La compañía detectó el robo masivo mediante la monitorización de patrones y frenó el ataque con un análisis profundo de BotID en cada solicitud.
«Si tienes un endpoint de IA en internet, el riesgo de abuso es enorme y puede acabar fácilmente en facturas de decenas de miles de dólares», afirma
Vercel.
Qué significa
El robo de inferencia es ya una amenaza real para cualquier empresa que haya expuesto un endpoint de IA en internet. Los límites de frecuencia y la autenticación básica no son suficientes. Hace falta un análisis profundo de cada solicitud, no de la sesión. Para startups y empresas SaaS, pasar a la verificación por solicitud no es algo para más adelante, sino para ahora.
- 1 nov 2026OpenAI reescribe las reglas de comportamiento de GPT: cinco valores y una cadena de prioridades
- 1 nov 2026Google admite que AI Mode reduce los ingresos de su buscador: las acciones caen un 15%
- 31 oct 2026Un autor sometió su guion a un jurado de IA: el veredicto costó 850.000 tokens
- 31 oct 2026Anthropic: unificar subagentes en un solo bucle duplicó la velocidad de las tareas de un cliente
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre La economía del robo?
Una sola llamada con un prompt a un modelo de frontera puede costar 2 $, mientras que una solicitud HTTP en Vercel cuesta 2 $ por millón. La inferencia de IA es un millón de veces más cara, lo que la convierte en uno de los bienes más rentables para robar. El atacante no paga nada y luego revende tokens con un descuento del 10–20 % sobre el precio original: sigue siendo un beneficio enorme con costes nulos. Escenario típico: el atacante crea un adaptador compatible con OpenAI que envuelve tu endpoint de IA. Después distribuye las solicitudes a través de cientos de IP de pro
¿Qué se sabe sobre Por qué los límites de frecuencia no bastan?
Defensas como los límites de frecuencia y los muros de autenticación se diseñaron para ataques con una economía radicalmente distinta, en los que saltárselas costaba más que el beneficio. Aquí el beneficio es colosal: los atacantes compran proxies residenciales por millares y crean tantas cuentas falsas como necesitan. El límite de frecuencia se diluye entre cientos de IP. El error clásico: compruebas al usuario una vez por sesión y luego envías todas las solicitudes a la IA. El atacante secuestra la sesión y hace pasar por ella miles de llamadas robadas. Cuando una solicit
¿Qué se sabe sobre El ataque real contra Vercel?
El 29 de abril de 2026, el tráfico del chat de IA de la documentación de Vercel se multiplicó por 10, hasta 1.300 solicitudes por minuto sobre el modelo Claude Haiku 4.5. A los precios actuales habría costado más de 10.000 dólares al día. La compañía detectó el robo masivo mediante la monitorización de patrones y frenó el ataque con un análisis profundo de BotID en cada solicitud. «Si tienes un endpoint de IA en internet, el riesgo de abuso es enorme y puede acabar fácilmente en facturas de decenas de miles de dólares», afirma Vercel.
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.