يانديكس تشرح حماية أجهزتها الذكية: Secure Boot وTrustZone والباحثون الخارجيون
كشفت يانديكس كيف تحمي أجهزتها الذكية المزوّدة بـ«أليسا» على جميع المستويات، من تحميل البرنامج الثابت إلى منطق الخوادم. ويقوم هذا النهج على سلسلة ثقة عتادية وSecure Boot وعزل المكوّنات الحساسة عبر TrustZone. وتعتمد الشركة كذلك على باحثين خارجيين كطبقة حماية إضافية، إذ يساعد برنامج bug bounty على اكتشاف الثغرات فعليًا قبل أن يستغلها المهاجمون.
معالج بواسطة الذكاء الاصطناعي من Habr AI؛ بتحرير Hamidun News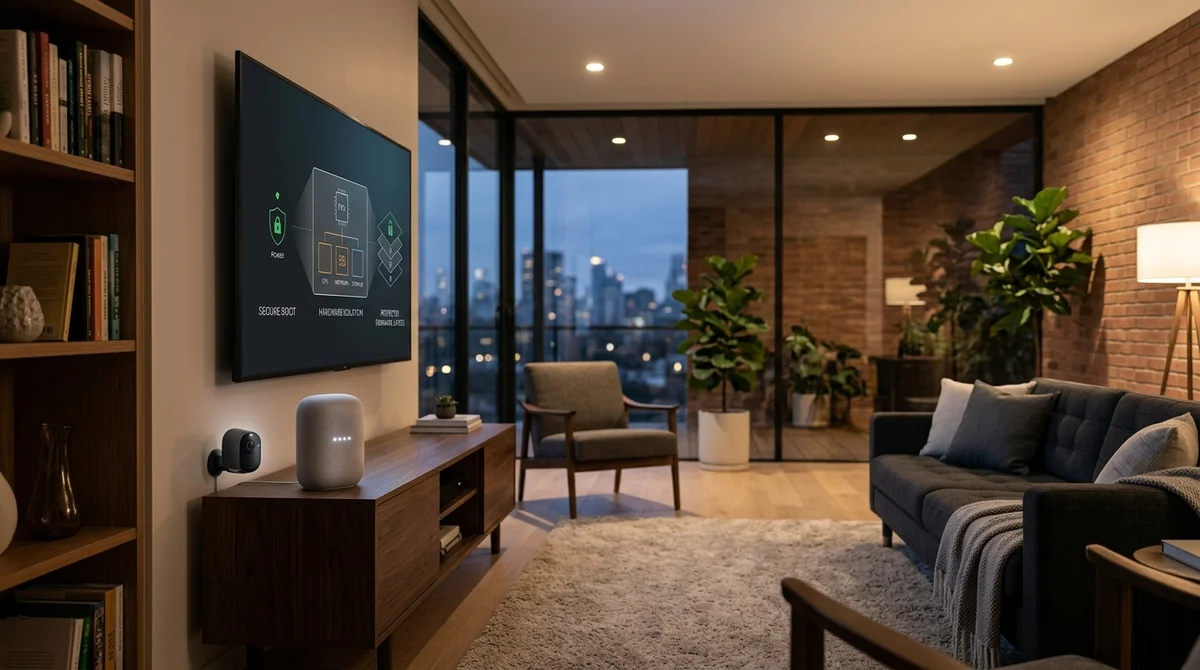
لا ينبغي التعامل مع السماعات الذكية والتلفزيونات والكاميرات المزوّدة بمساعد يانديكس الصوتي بوصفها أجهزة منفصلة، بل بوصفها منظومة موزّعة متعددة الطبقات. وفي مادة جديدة، أوضح فريق الأمن في الشركة أن الثقة في هذه الأجهزة تُبنى من الأسفل إلى الأعلى: من الأساس العتادي والإقلاع الآمن، مرورًا بعزل المكوّنات الحرجة، وصولًا إلى منطق الخوادم. وتكمن أهمية هذا النهج في أن أي هجوم على أي طبقة، سواء البرنامج الثابت أو الشبكة المحلية أو التطبيق أو الجزء السحابي، قد يحوّل الجهاز المنزلي إلى نقطة دخول لسيناريو اختراق أخطر.
على المستوى الأدنى، يتركز الاهتمام على آليات مثل Secure Boot. وتتمثل مهمتها في ضمان ألا يشغّل الجهاز سوى برنامج ثابت موقّع وموثَّق، وألا يتمكن المهاجم من استبدال برمجيات النظام في مرحلة بدء التشغيل. ويُنظر إلى ذلك إلى جانب جذور الثقة العتادية وعزل العمليات الحساسة عبر TrustZone أو تقنيات مشابهة. ويتيح ذلك فصل العمليات الحرجة والمفاتيح والبيانات عن الجزء الأقل موثوقية في النظام، ويصعّب محاولات السيطرة الكاملة على الجهاز حتى مع وجود ثغرة محلية.
غير أن حماية الإقلاع وحدها لا تحل المشكلة بالكامل. فالجهاز الذكي يتبادل البيانات باستمرار مع تطبيق الهاتف والشبكة المنزلية والخدمات السحابية، ما يعني أن حدود الثقة تمتد عبر عدة بيئات في وقت واحد. وفي بنية كهذه، يتعين على المهندسين التفكير في مصادقة المكوّنات، وسلامة التحديثات، وإدارة الأسرار، وتقسيم الصلاحيات، والمعالجة الآمنة للأوامر الصادرة عن الخادم. وكلما ازدادت وظائف المساعد، من التحكم بالكاميرا إلى سيناريوهات المنزل الذكي، ارتفع ثمن الخطأ في منطق الوصول أو في سلسلة التحديث.
ويرتبط خطر آخر بأن كثيرًا من الهجمات على الأجهزة الذكية لا يتطلب ظروفًا مخبرية نادرة. فبإمكان الباحث أن يفتّش عن ثغرات في البرنامج الثابت، أو يحلّل حركة الشبكة، أو يختبر سيناريوهات اقتران الأجهزة، أو يدرس آليات التحديث، أو يحاول تجاوز القيود التي وضعتها الجهة المصنِّعة. ولهذا من المهم أن تنظر فرق الأمن إلى المنتج من الجهتين: بصفتها مطوّرة لآليات الحماية، وبصفتها مهاجمًا محتملًا. ويساعد ذلك على عدم الاكتفاء بقائمة تدقيق، بل على اختبار مسارات الاختراق الفعلية مسبقًا.
وتتميز الأجهزة المزوّدة بمساعد ذكي بأنها تعمل عند نقطة التقاء الخصوصية والأتمتة. فالسماعة تستمع إلى الأمر، والكاميرا ترى الغرفة، والتلفزيون مرتبط بالحساب، وسيناريوهات المنزل الذكي قد تتحكم بالمقابس والإضاءة والحساسات. ولذلك فإن اختراق جهاز كهذا ليس مجرد عطل تقني، بل قد يعني وصولًا إلى العادات المنزلية وبيانات المستخدم والبنية التحتية للمنزل. ومن هنا جاء شرط بناء الحماية بحيث لا يجرّ عطل عنصر واحد الدائرة كلها معه.
ويؤدي الفحص الخارجي دورًا مهمًا في هذا النموذج. فتستخدم يانديكس لهذا الغرض برنامج «الصيد عن الأخطاء» (Охота за ошибками)، الذي يمكن للباحثين المستقلين من خلاله الإبلاغ عن المشكلات التي يعثرون عليها في الأجهزة الذكية. وبالنسبة إلى الشركة، يمثل ذلك طبقة تدقيق إضافية خارج الفريق الداخلي، وبالنسبة إلى الباحثين قناة قانونية للكشف المسؤول عن الثغرات. وعمليًا، تكون bug bounty مفيدة بوجه خاص حين يتألف المنتج من أجزاء مترابطة عدة، وقد يظهر خلل غير متوقع عند نقطة التقاء العتاد والبرنامج الثابت والتطبيقات والسحابة. وتساعد قناة التغذية الراجعة هذه على اكتشاف الأخطاء الواضحة، وكذلك سلاسل الاستغلال المعقدة التي يصعب نمذجتها داخل فريق واحد.
والخلاصة الرئيسية من مادة يانديكس بسيطة: لم يعد ممكنًا اختزال أمن الأجهزة الذكية في ميزة واحدة مثل مكافح الفيروسات أو التشفير أو الهيكل المغلق. فالموثوقية هنا تتشكل من سلسلة إجراءات: إقلاع آمن، وعزل عتادي، ومراقبة للتحديثات، وفحوص على الخوادم، واختبار خارجي متواصل. وهذه إشارة مهمة للسوق: فمع تغلغل المساعدات الذكية أكثر في المنازل ووصولها إلى الكاميرات والميكروفونات وأنظمة الأتمتة، سيستمر مستوى المتطلبات المفروضة على بنية الحماية في الارتفاع.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.