كيف حمت LangChain وكلاء LangSmith من تسرّب بيانات الاعتماد
أضافت LangChain خدمة Auth Proxy إلى LangSmith Sandboxes، وهي طبقة أمان جديدة تُخفي مفاتيح API عن الوكلاء أنفسهم وتقيّد وصولهم إلى الشبكة. يفلتر النظام الاتصالات الصادرة بحسب النطاقات، ويحفظ بيانات الاعتماد على مستوى البنية التحتية، ويدقّق جميع الطلبات. وبذلك تمنح الشركة المطورين تحكماً كاملاً في اتصالات الوكلاء.
معالج بواسطة الذكاء الاصطناعي من LangChain Blog؛ بتحرير Hamidun News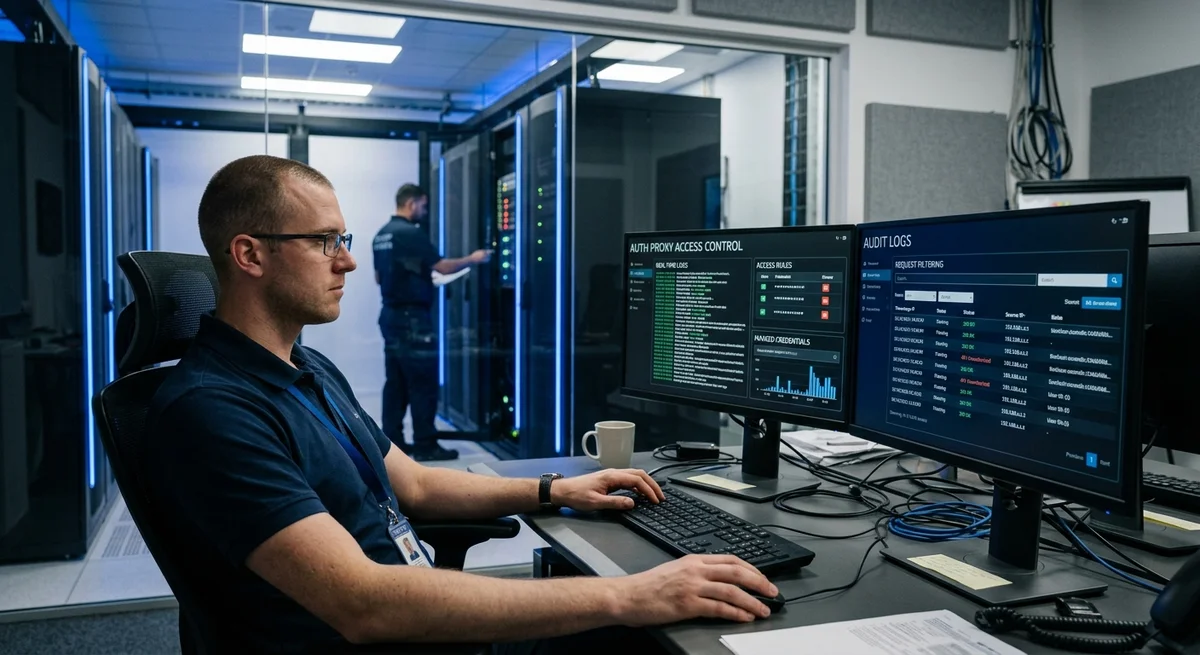
حدّثت LangChain منصة LangSmith Sandboxes بإضافة Auth Proxy، وهو نظام لإدارة وصول وكلاء AI. لم تعد بيانات الاعتماد مرئية للوكلاء أنفسهم، وصار التحكم في الاتصالات الصادرة يجري على مستوى البنية التحتية.
مشكلة أمان الوكلاء
يحتاج وكلاء AI إلى التعامل مع العالم الحقيقي: استدعاء واجهات API، وتنفيذ طلبات HTTP، والاتصال بقواعد البيانات. ولهذا يحتاجون إلى مفاتيح API وكلمات مرور وبيانات اعتماد. لكن إذا اختُرق الوكيل، سواء بسبب خطأ في الشيفرة أو تعليمات خبيثة داخل prompt، فقد يسرق هذه البيانات ويستخدمها للوصول غير المصرّح به. وقد يؤدي تسرّب مفتاح Admin API واحد إلى اختراق النظام بأكمله.
كان على المطورين سابقاً تمرير المفاتيح إلى الوكيل والأمل في ألا يسرقها.
كيف يعمل Auth Proxy
يعمل Auth Proxy كطبقة وسيطة بين الوكيل والخدمات الخارجية. تُحفظ جميع بيانات الاعتماد الآن على مستوى البنية التحتية، لا في شيفرة الوكيل أو متغيرات البيئة الخاصة به.
عندما يريد الوكيل استدعاء API، يمر الطلب عبر Auth Proxy. يفحص النظام الطلب، ويطبّق قواعد الوصول، ويضيف بيانات الاعتماد اللازمة، ثم يسمح بمرور الاتصال.
وظائف Auth Proxy:
- إخفاء مفاتيح API عن شيفرة الوكيل
- فلترة الاتصالات الصادرة بحسب النطاقات وعناوين IP
- تدقيق جميع الطلبات التي تستخدم بيانات الاعتماد
- قواعد وصول مرنة يديرها الفريق
- التكامل مع أنظمة إدارة الأسرار (AWS Secrets Manager وVault)
تحكّم على مستوى البنية التحتية بدلاً من الشيفرة
الفرق الجوهري في Auth Proxy أن التحكم صار في البنية التحتية لا في الشيفرة. في السابق كان المطوّر يقرر البيانات التي تُرسل إلى الوكيل. أما الآن فيستطيع فريق الأمان وضع قواعد مثل: «هذا الوكيل لا يستطيع استدعاء سوى API المدفوعات»، و«جميع الاتصالات عبر VPN»، و«الطلبات تتطلب موافقة يدوية».
لا يتطلب تغيير القواعد إعادة كتابة الشيفرة ولا إعادة تجميعها، بل يكفي تحديث الإعدادات في LangSmith Dashboard.
مثال عملي
تخيّل وكيلاً يطلب بضائع عبر API المورّد. يحتاج إلى مفتاح المورّد ومفتاح نظام الدفع. في السابق كان المفتاحان يُمرَّران إلى متغيرات بيئة الوكيل، وإذا اختُرق الوكيل تعرّض المفتاحان معاً للخطر.
الآن يتولى Auth Proxy دور الوسيط: يكتفي الوكيل بقول «اطلب البضاعة». يتحقق Auth Proxy مما إذا كان ذلك مسموحاً، ويُدرج بنفسه المفاتيح اللازمة في الطلب. وإذا لزم الأمر، يسجّل النظام جميع العمليات ويشترط موافقة يدوية.
ماذا يعني ذلك
يجعل Auth Proxy منصة LangSmith أكثر أماناً للتطبيقات التجارية والحرجة. ستتمكن الشركات من نشر وكلاء AI في بيئة production دون خوف من تسرّب بيانات الاعتماد. ويكتسب ذلك أهمية خاصة في عمليات الدفع وإدارة البنية التحتية السحابية والوصول إلى بيانات العملاء الخاصة.
- 24 أكتوبر 2026Lovable تطلق حزمة مخصصة للشركات: نشر في AWS وAzure التابعين للعميل واستدلال داخل الاتحاد الأوروبي وسياسات أمنية
- 24 أكتوبر 2026Vercel تطرح Python للإتاحة العامة (GA) وتطلق Daemons لتشغيل العمليات الخلفية
- 24 أكتوبر 2026Vercel Sandbox يصمد أمام الاختراق: 1285 تقريرًا و$242 000 وثغرة في نواة Linux
- 24 أكتوبر 2026Anthropic تفتتح مكتبها الخامس في آسيا والمحيط الهادئ: سنغافورة في المركز الثاني من بين 121 دولة في استخدام Claude
أسئلة وأجوبة حول الخبر
ما أبرز التفاصيل حول مشكلة أمان الوكلاء؟
يحتاج وكلاء AI إلى التعامل مع العالم الحقيقي: استدعاء واجهات API، وتنفيذ طلبات HTTP، والاتصال بقواعد البيانات. ولهذا يحتاجون إلى مفاتيح API وكلمات مرور وبيانات اعتماد. لكن إذا اختُرق الوكيل، سواء بسبب خطأ في الشيفرة أو تعليمات خبيثة داخل prompt، فقد يسرق هذه البيانات ويستخدمها للوصول غير المصرّح به. وقد يؤدي تسرّب مفتاح Admin API واحد إلى اختراق النظام بأكمله. كان على المطورين سابقاً تمرير المفاتيح إلى الوكيل والأمل في ألا يسرقها.
ما أبرز التفاصيل حول كيف يعمل Auth Proxy؟
يعمل Auth Proxy كطبقة وسيطة بين الوكيل والخدمات الخارجية. تُحفظ جميع بيانات الاعتماد الآن على مستوى البنية التحتية، لا في شيفرة الوكيل أو متغيرات البيئة الخاصة به. عندما يريد الوكيل استدعاء API، يمر الطلب عبر Auth Proxy. يفحص النظام الطلب، ويطبّق قواعد الوصول، ويضيف بيانات الاعتماد اللازمة، ثم يسمح بمرور الاتصال. وظائف Auth Proxy: إخفاء مفاتيح API عن شيفرة الوكيل فلترة الاتصالات الصادرة بحسب النطاقات وعناوين IP تدقيق جميع الطلبات التي تستخدم بيانات الاعتماد قواعد وصول مرنة يديرها الفريق التكامل مع أنظمة إدارة الأسرار (AWS Secrets Manager وVault)
ما أبرز التفاصيل حول تحكّم على مستوى البنية التحتية بدلاً من الشيفرة؟
الفرق الجوهري في Auth Proxy أن التحكم صار في البنية التحتية لا في الشيفرة. في السابق كان المطوّر يقرر البيانات التي تُرسل إلى الوكيل. أما الآن فيستطيع فريق الأمان وضع قواعد مثل: «هذا الوكيل لا يستطيع استدعاء سوى API المدفوعات»، و«جميع الاتصالات عبر VPN»، و«الطلبات تتطلب موافقة يدوية». لا يتطلب تغيير القواعد إعادة كتابة الشيفرة ولا إعادة تجميعها، بل يكفي تحديث الإعدادات في LangSmith Dashboard.
Delegate Deep Research, Coding & Workflows to an AI Agent
Deploy autonomous multi-step execution with NomadNet Agent (agent.nomadnet.ai) — automated web research, data synthesis, code generation, and complex task orchestration.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.