AWS lança em preview o Agent Registry, catálogo de agentes de AI e ferramentas para empresas
A AWS lançou em preview o Agent Registry, serviço do AgentCore que funciona como catálogo único de agentes de AI, ferramentas e agent skills dentro da empresa. O registro armazena metadados, permite buscar recursos por palavras-chave e por significado e submete publicações a um fluxo de aprovação. A proposta é simples: menos caos, menos duplicação e mais controle sobre o que já foi construído e sobre quem usa cada recurso.
Processado por IA de AWS Machine Learning Blog; editado por Hamidun News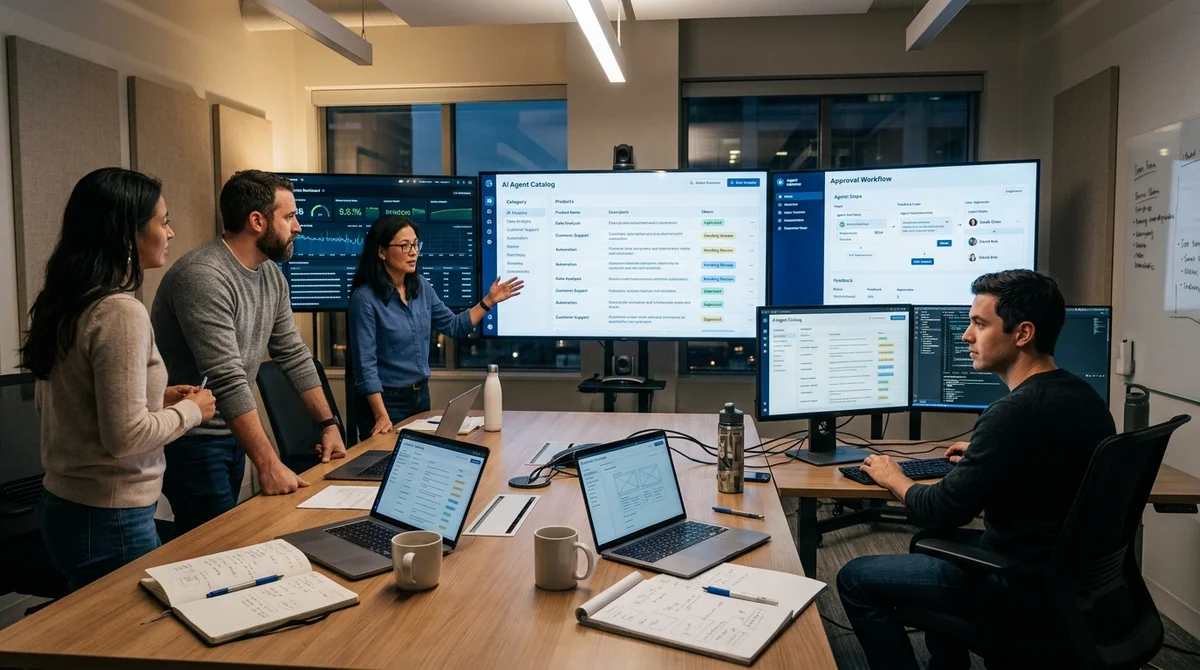
Em 9 de abril de 2026, a AWS apresentou o AWS Agent Registry em preview. O componente faz parte do AgentCore e deve reunir em um só lugar os agentes de AI corporativos, ferramentas, servidores MCP e agent skills. A ideia é que as equipes não apenas os encontrem, mas também consigam reutilizá-los sem caos nem duplicação.
Para que serve o registro
Segundo a AWS, o desafio já não é construir um agente, e sim gerenciar centenas ou milhares desses sistemas dentro de uma grande empresa. Quando algumas equipes rodam agentes na AWS, outras em nuvens de terceiros e outras on-premises, a visibilidade se perde rápido: ninguém sabe ao certo o que já existe, quem é o responsável e se dá para reutilizar. O resultado são funções idênticas criadas várias vezes, com aumento de custos e de riscos de compliance.
A AWS posiciona o Agent Registry como um catálogo comum sobre esse ambiente fragmentado. O serviço indexa os registros independentemente de onde o agente foi criado e de onde roda: na infraestrutura da AWS, em outro provedor ou no ambiente próprio da empresa. Esse é um ponto importante para a AWS: o registro não foi pensado como vitrine apenas para os serviços da casa, mas como camada de inventário e gestão para o stack corporativo híbrido.
O que já está disponível
No preview, o registro armazena metadados estruturados sobre cada agente, ferramenta, servidor MCP, agent skill e recurso personalizado. Cada entrada pode indicar o autor da publicação, os protocolos suportados, os recursos disponíveis e a forma de invocação. A AWS também anuncia suporte nativo aos padrões MCP e A2A.
Os dados podem ser cadastrados manualmente pelo console, SDK ou API. Também é possível apenas informar um endpoint MCP ou A2A, e o serviço importa a descrição sozinho. Assim, a empresa consegue carregar no catálogo o conjunto de agentes que já tem, em vez de começar com uma base vazia.
- Registro manual via console, SDK e API
- Importação automática de metadados a partir de endpoints MCP e A2A
- Acesso ao catálogo via Console, API e MCP server
- Busca híbrida: por palavras-chave e por significado
- Acesso via OAuth para interfaces de busca próprias, sem credenciais IAM
A AWS também aposta em facilitar a descoberta de componentes que já existem. A busca do registro combina keyword matching tradicional com correspondência semântica para consultas longas em linguagem natural. No exemplo do anúncio, uma consulta sobre payment processing pode encontrar ferramentas descritas como billing ou invoicing, mesmo que os nomes não coincidam. A lógica é simples: primeiro o desenvolvedor procura o que já foi aprovado dentro da empresa, e só depois escreve um novo agente do zero.
Como funciona o controle
O segundo pilar do serviço é a governança. A AWS propõe gerenciar publicação e acesso por meio de políticas IAM: os administradores podem definir separadamente quem pode registrar agentes e ferramentas e quem pode encontrá-los e usá-los.
Cada entrada passa por um ciclo de vida: começa como draft, segue para pending approval e só fica visível para toda a organização depois de aprovada. Também há suporte a versões, desativação e metadados livres, como equipe responsável, status de compliance ou ambiente de implantação.
No anúncio, a AWS cita os primeiros casos corporativos. A Zuora, que já tem cerca de 50 agentes implantados para as equipes de Sales, Finance, Product e Developer, usa essa abordagem para manter um catálogo centralizado e reutilizar componentes prontos. A Southwest Airlines destaca outro ponto: se regras únicas de publicação e propriedade não forem definidas desde o início, o stack de agentes vira rapidamente um conjunto descontrolado de serviços dispersos. O Agent Registry tenta justamente fechar essa lacuna de gestão.
O que isso significa
A AWS está claramente construindo não só mais um serviço de AI, mas uma camada de infraestrutura para o ecossistema corporativo de agentes. A empresa já fala nos próximos passos: indexação automática de agentes no deploy, federação de vários registros, categorias e taxonomias adaptadas ao negócio e integração com métricas operacionais do AgentCore Observability.
Por enquanto, o preview está disponível apenas em cinco regiões da AWS, mas a direção é clara: as equipes corporativas precisam não só de uma forma de criar agentes, mas também de um registro único onde possam buscá-los, verificá-los, aprová-los e desativá-los seguindo regras.
- 2 de nov. de 2026Jornalista da The Verge monta um rival do Meta Muse Charm por $50 com ajuda do Claude Code
- 31 de out. de 2026Worldwide Express entrega contas contestadas a agentes de IA e reduz dívida em 75%
- 30 de out. de 2026AWS dá a agentes de código uma prévia ao vivo do site direto da sessão isolada
- 30 de out. de 2026Tráfego de agentes no Zocdoc cresce 30 vezes desde julho, e o ChatGPT recebe dois processos ligados à saúde
Perguntas frequentes sobre a notícia
O que se sabe sobre Para que serve o registro?
Segundo a AWS, o desafio já não é construir um agente, e sim gerenciar centenas ou milhares desses sistemas dentro de uma grande empresa. Quando algumas equipes rodam agentes na AWS, outras em nuvens de terceiros e outras on-premises, a visibilidade se perde rápido: ninguém sabe ao certo o que já existe, quem é o responsável e se dá para reutilizar. O resultado são funções idênticas criadas várias vezes, com aumento de custos e de riscos de compliance. A AWS posiciona o Agent Registry como um catálogo comum sobre esse ambiente fragmentado. O serviço indexa os registros inde
O que já está disponível?
No preview, o registro armazena metadados estruturados sobre cada agente, ferramenta, servidor MCP, agent skill e recurso personalizado. Cada entrada pode indicar o autor da publicação, os protocolos suportados, os recursos disponíveis e a forma de invocação. A AWS também anuncia suporte nativo aos padrões MCP e A2A. Os dados podem ser cadastrados manualmente pelo console, SDK ou API. Também é possível apenas informar um endpoint MCP ou A2A, e o serviço importa a descrição sozinho. Assim, a empresa consegue carregar no catálogo o conjunto de agentes que já tem, em vez de co
Como funciona o controle?
O segundo pilar do serviço é a governança. A AWS propõe gerenciar publicação e acesso por meio de políticas IAM: os administradores podem definir separadamente quem pode registrar agentes e ferramentas e quem pode encontrá-los e usá-los. Cada entrada passa por um ciclo de vida: começa como draft, segue para pending approval e só fica visível para toda a organização depois de aprovada. Também há suporte a versões, desativação e metadados livres, como equipe responsável, status de compliance ou ambiente de implantação. No anúncio, a AWS cita os primeiros casos corporativos. A
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.