Amazon Bedrock ganha contabilização detalhada de custos de inferência por usuário e aplicação
A AWS incluiu no Amazon Bedrock a atribuição detalhada de custos de inferência. A plataforma agora associa automaticamente os gastos a um usuário IAM, uma função ou uma sessão federada, e as tags permitem agrupar os custos por equipe, projeto e tenant. O recurso é especialmente útil para empresas com várias aplicações, equipes internas de IA e gateways de LLM, onde antes todo o tráfego podia se misturar em uma única linha de cobrança.
Processado por IA de AWS Machine Learning Blog; editado por Hamidun News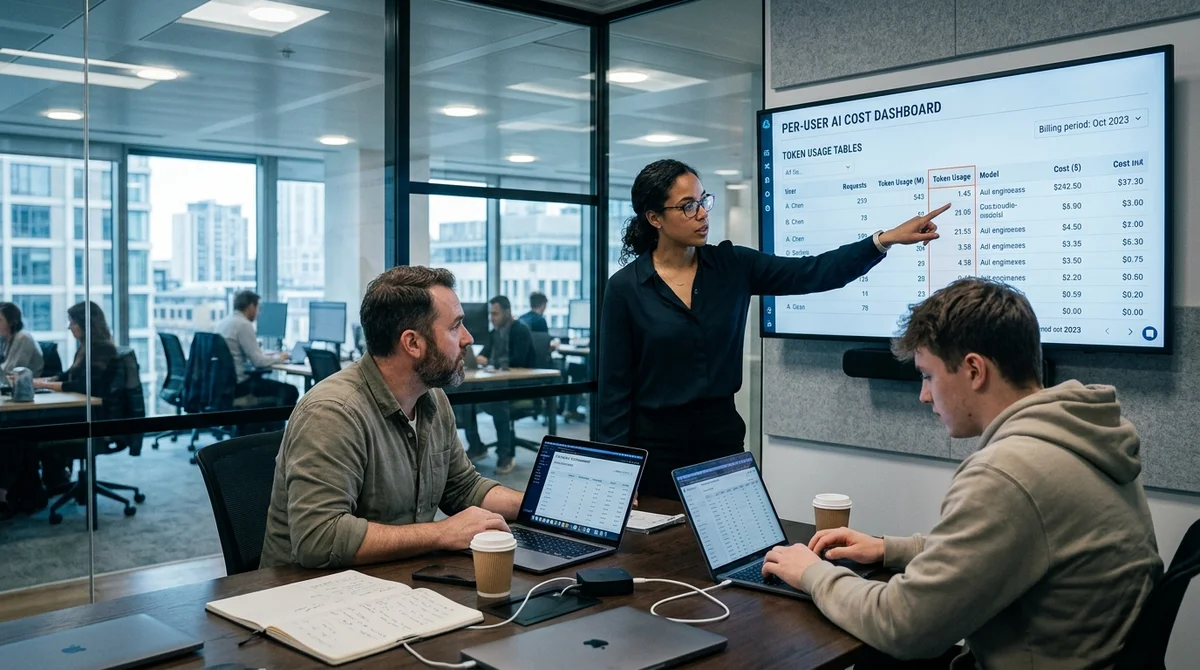
Em 17 de abril de 2026, a AWS lançou para o Amazon Bedrock a função granular cost attribution, um controle detalhado dos gastos com inferência. Agora os custos podem ser vinculados automaticamente a um usuário, aplicação, função IAM ou tenant específicos, sem alterar os fluxos existentes de chamada aos modelos.
Como funciona
O Bedrock passou a enviar ao AWS Billing dados sobre qual IAM principal fez cada requisição a um modelo. Pode ser um usuário IAM comum, a função de uma aplicação, uma sessão federada temporária via Okta ou Entra ID, ou uma chave de API do Bedrock, se ela estiver associada a uma identidade IAM.
No relatório CUR 2.0 surge o campo line_item_iam_principal, e por meio de line_item_usage_type é possível saber qual modelo foi usado, em que região e se o dinheiro foi gasto com tokens de entrada ou de saída.
Sobre isso, a AWS sugere ativar tags de alocação de custos. Elas podem ser atribuídas diretamente a usuários e funções IAM ou repassadas como session tags na autorização federada e no AssumeRole. Depois de ativadas no billing, essas tags aparecem tanto no CUR 2.0 quanto no Cost Explorer, onde os gastos já podem ser agrupados por equipe, projeto, centro de custo ou tenant.
O recurso está disponível em regiões comerciais sem custo adicional, mas é preciso habilitar a exportação do IAM principal no CUR 2.0 e aguardar de 24 a 48 horas para as tags aparecerem.
"Entender exatamente quem gasta dinheiro com inferência é o primeiro
passo para chargeback, previsão e otimização."
Quatro cenários de contabilização
A AWS descreve quatro arranjos típicos em que a nova atribuição é particularmente útil. A lógica é a mesma: quem chama o Bedrock vira a unidade de contabilização. Mas o método de marcação depende de quem trabalha com os modelos: uma pessoa, um serviço, uma sessão SSO corporativa ou um gateway de LLM compartilhado.
A diferença importa porque dela depende onde ficarão armazenados o identificador de quem faz a chamada e as tags para a agregação posterior dos custos em relatórios e alertas.
- Usuários IAM e chaves de API: indicado para equipes pequenas e protótipos; dá para ver os gastos de cada desenvolvedor separadamente.
- Funções IAM para aplicações: prático para serviços em produção; os custos são divididos por backends, batch jobs e projetos.
- Usuários federados via IdP: usuários corporativos aparecem pelo nome da sessão e pelas tags de SAML ou OIDC.
- Gateway ou proxy de LLM: para SaaS e plataformas internas de IA que precisam de recorte por usuário e tenant, e não de uma única linha para todo o gateway.
O caso mais complexo é o gateway. Se o proxy acessa o Bedrock com uma única função, o billing enxerga só essa função e perde o detalhamento. A AWS sugere resolver isso com AssumeRole para cada usuário ou tenant, repassando role-session-name e tags. As credenciais obtidas podem ficar em cache por até uma hora, então o modelo não exige chamar o STS a cada requisição. Por padrão, o limite do STS para AssumeRole é de 500 chamadas por segundo por conta, o que é importante considerar em sistemas de alto throughput.
Efeito prático para as equipes
Para FinOps e plataformas de IA, isso fecha uma lacuna antiga: antes, os custos do Bedrock costumavam ser vistos só no nível da conta ou de um único usuário de serviço, e era preciso montar uma camada própria de logs e ratear os gastos manualmente. Agora a AWS oferece um mecanismo nativo de chargeback e showback com as mesmas identidades IAM e tags que as empresas já usam para acesso e governança. Outra vantagem: dá para descobrir rapidamente quem está usando modelos caros como o Opus, quem fica em configurações mais leves e onde os output tokens estão consumindo o orçamento.
Para as equipes de engenharia, o valor vai além das finanças. Se cada microsserviço tem sua própria função e cada funcionário, sua própria sessão federada, o mesmo mecanismo reforça ao mesmo tempo a segurança e a transparência. Em SaaS multi-tenant isso é especialmente útil: é possível comparar o custo de atender clientes, montar tarifas internas e criar alertas no Cost Explorer por tags.
Na prática, a AWS transforma a identidade da chamada ao modelo em um rótulo financeiro completo, com o qual já se podem montar relatórios sem um data pipeline separado.
O que isso significa
O Amazon Bedrock fica bem mais conveniente para empresas que escalam a IA generativa para além de dezenas de requisições de demonstração, rumo a equipes, serviços e clientes reais. Quanto mais tráfego de IA um negócio tem, mais importa ver não apenas a conta total, mas a fonte específica dos gastos.
- 2 de nov. de 2026Jornalista da The Verge monta um rival do Meta Muse Charm por $50 com ajuda do Claude Code
- 31 de out. de 2026Worldwide Express entrega contas contestadas a agentes de IA e reduz dívida em 75%
- 30 de out. de 2026AWS dá a agentes de código uma prévia ao vivo do site direto da sessão isolada
- 30 de out. de 2026Tráfego de agentes no Zocdoc cresce 30 vezes desde julho, e o ChatGPT recebe dois processos ligados à saúde
Perguntas frequentes sobre a notícia
Como funciona?
O Bedrock passou a enviar ao AWS Billing dados sobre qual IAM principal fez cada requisição a um modelo. Pode ser um usuário IAM comum, a função de uma aplicação, uma sessão federada temporária via Okta ou Entra ID, ou uma chave de API do Bedrock, se ela estiver associada a uma identidade IAM. No relatório CUR 2.0 surge o campo line_item_iam_principal, e por meio de line_item_usage_type é possível saber qual modelo foi usado, em que região e se o dinheiro foi gasto com tokens de entrada ou de saída. Sobre isso, a AWS sugere ativar tags de alocação de custos. Elas podem ser
O que se sabe sobre Quatro cenários de contabilização?
A AWS descreve quatro arranjos típicos em que a nova atribuição é particularmente útil. A lógica é a mesma: quem chama o Bedrock vira a unidade de contabilização. Mas o método de marcação depende de quem trabalha com os modelos: uma pessoa, um serviço, uma sessão SSO corporativa ou um gateway de LLM compartilhado. A diferença importa porque dela depende onde ficarão armazenados o identificador de quem faz a chamada e as tags para a agregação posterior dos custos em relatórios e alertas. Usuários IAM e chaves de API: indicado para equipes pequenas e protótipos; dá para ver o
O que se sabe sobre Efeito prático para as equipes?
Para FinOps e plataformas de IA, isso fecha uma lacuna antiga: antes, os custos do Bedrock costumavam ser vistos só no nível da conta ou de um único usuário de serviço, e era preciso montar uma camada própria de logs e ratear os gastos manualmente. Agora a AWS oferece um mecanismo nativo de chargeback e showback com as mesmas identidades IAM e tags que as empresas já usam para acesso e governança. Outra vantagem: dá para descobrir rapidamente quem está usando modelos caros como o Opus, quem fica em configurações mais leves e onde os output tokens estão consumindo o orçament
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.