Cifas: golpistas com IA levam casos de fraude no Reino Unido a recorde de 444 mil
O Reino Unido registrou um recorde de 444 mil casos de fraude, e a Cifas associa o aumento à disponibilidade de ferramentas de IA para criminosos. As redes neurais ajudam a escalar ataques convincentes contra números de celular, contas bancárias e contas de lojas online. Os mais afetados são os serviços em que os usuários se acostumaram a confirmar acessos e pagamentos rápido e sem checar, o que facilita a entrega de um código ou senha.
Processado por IA de Guardian; editado por Hamidun News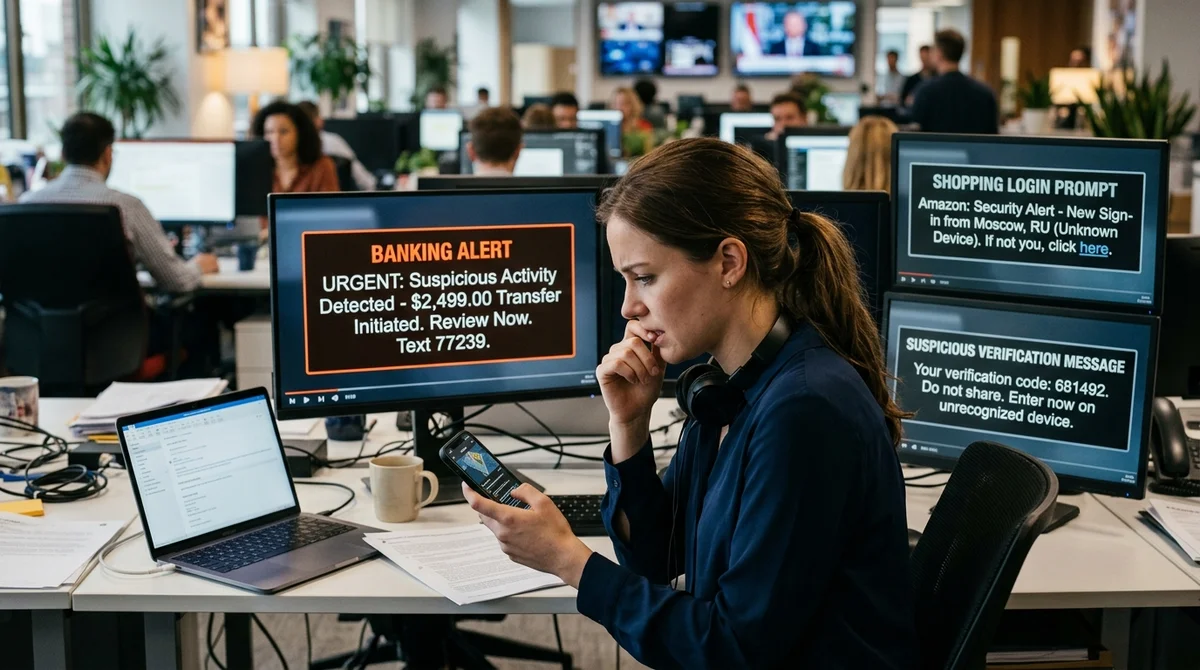
O mercado britânico enfrenta uma nova onda de fraude digital: segundo a organização antifraude Cifas, o número de casos registrados em sua base nacional chegou a um recorde de 444 mil em um ano. O principal acelerador são as ferramentas de IA acessíveis, que ajudam os criminosos a atacar usuários comuns com mais rapidez e mais credibilidade.
Aumento recorde de ataques
Para a Cifas, esses números sinalizam que a fraude deixou de ser um conjunto de esquemas isolados e lembra cada vez mais um serviço escalável. Antes, os criminosos precisavam gastar tempo preparando e-mails, mensagens e histórias para cada cenário; agora, boa parte desse trabalho pode ser automatizada. Como resultado, cresce não só o número de tentativas, mas também o de casos em que conseguem tomar o acesso a números de celular, contas bancárias e contas em lojas online.
O perigo é que a vítima muitas vezes não encontra uma falsificação grosseira, e sim um contato muito convincente. Uma mensagem do "banco", um e-mail sobre problema na entrega ou um pedido de confirmação de login podem parecer convincentes o bastante para que a pessoa entregue por conta própria um código, uma senha ou outra chave de acesso. Nesse contexto, o recorde de 444 mil casos parece menos um pico e mais sinal de uma mudança sistêmica. Para o mercado, já é um novo risco básico.
Como a IA ajuda
A Cifas relaciona o aumento ao fato de os modelos generativos terem barateado a fraude e a tornado massiva. A IA permite gerar rapidamente variações do mesmo roteiro, adaptar o estilo a um serviço específico e disparar grandes volumes de mensagens sem perda perceptível de qualidade. Para os criminosos, isso é especialmente valioso quando é preciso ganhar confiança em poucos segundos: na recuperação de acesso, na verificação de identidade ou quando a conversa passa para o modo "urgente" e a pessoa age no automático.
"A IA permite escalar o engano a nível industrial".
- contas de celular e serviços de SIM card
- contas bancárias e aplicativos de pagamento
- contas de lojas online
- processos de recuperação de senha
Em golpes de tomada de contas, a IA é útil porque ajuda na etapa mais sensível: o primeiro contato. Não é preciso invadir a vítima tecnicamente: basta convencê-la a confirmar uma ação, clicar em um link ou revelar os dados de login. Quando esses cenários rodam em grande escala, mesmo uma pequena porcentagem de ataques bem-sucedidos vira um fluxo notável de comprometimentos. Por isso, são especialmente vulneráveis os serviços em que o usuário está acostumado a reagir rápido a notificações.
Por que se defender ficou mais difícil
O problema não é só a quantidade de ataques, mas também a queda da barreira de entrada para os próprios golpistas. O que antes exigia habilidade de redação, engenharia social e tempo de preparo manual agora é parcialmente montado por ferramentas prontas. Por isso, as campanhas fraudulentas ficam mais rápidas, baratas e flexíveis: o texto pode ser reescrito para uma nova marca em minutos, e o roteiro adaptado a um banco, uma operadora ou uma loja. O usuário vê um tom familiar e expressões habituais, então reconhecer o risco de imediato é cada vez mais difícil.
Para serviços financeiros e de e-commerce, isso significa carga extra sobre os sistemas antifraude e o suporte. Não basta filtrar e-mails de modelo ou bloquear domínios de phishing óbvios: os ataques estão mais variados e, por isso, passam melhor pelas regras antigas. Para o usuário comum, o principal risco é que o comprometimento de uma conta costuma arrastar as seguintes, do telefone ao banco e às compras. Os antigos esquemas de proteção já não bastam.
O que isso significa
Os 444 mil casos recordes mostram que a IA fortalece não só serviços úteis, mas também ferramentas criminosas. As empresas terão de investir em verificações mais inteligentes e na educação de clientes, e os usuários, de tratar qualquer pedido "urgente" de códigos, senhas e login como um possível ataque.
Perguntas frequentes sobre a notícia
O que se sabe sobre Aumento recorde de ataques?
Para a Cifas, esses números sinalizam que a fraude deixou de ser um conjunto de esquemas isolados e lembra cada vez mais um serviço escalável. Antes, os criminosos precisavam gastar tempo preparando e-mails, mensagens e histórias para cada cenário; agora, boa parte desse trabalho pode ser automatizada. Como resultado, cresce não só o número de tentativas, mas também o de casos em que conseguem tomar o acesso a números de celular, contas bancárias e contas em lojas online. O perigo é que a vítima muitas vezes não encontra uma falsificação grosseira, e sim um contato muito co
Como a IA ajuda?
A Cifas relaciona o aumento ao fato de os modelos generativos terem barateado a fraude e a tornado massiva. A IA permite gerar rapidamente variações do mesmo roteiro, adaptar o estilo a um serviço específico e disparar grandes volumes de mensagens sem perda perceptível de qualidade. Para os criminosos, isso é especialmente valioso quando é preciso ganhar confiança em poucos segundos: na recuperação de acesso, na verificação de identidade ou quando a conversa passa para o modo "urgente" e a pessoa age no automático. "A IA permite escalar o engano a nível industrial". contas
Por que se defender ficou mais difícil?
O problema não é só a quantidade de ataques, mas também a queda da barreira de entrada para os próprios golpistas. O que antes exigia habilidade de redação, engenharia social e tempo de preparo manual agora é parcialmente montado por ferramentas prontas. Por isso, as campanhas fraudulentas ficam mais rápidas, baratas e flexíveis: o texto pode ser reescrito para uma nova marca em minutos, e o roteiro adaptado a um banco, uma operadora ou uma loja. O usuário vê um tom familiar e expressões habituais, então reconhecer o risco de imediato é cada vez mais difícil. Para serviços
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.