Amazon Bedrock AgentCore Runtime agora oferece suporte a proxies MCP serverless
A AWS publicou um guia para implantar um proxy MCP no Amazon Bedrock AgentCore Runtime, sem servidores e com controle total de segurança. O proxy cria uma camada programável entre os agentes de IA e as ferramentas externas: gerenciamento de políticas, auditoria de chamadas e filtragem de dados. Tudo roda em modo serverless, sem gerenciar infraestrutura. Para equipes enterprise que constroem agentes de IA para produção, é um modelo de governança pronto, sem concessões em segurança.
Processado por IA de AWS Machine Learning Blog; editado por Hamidun News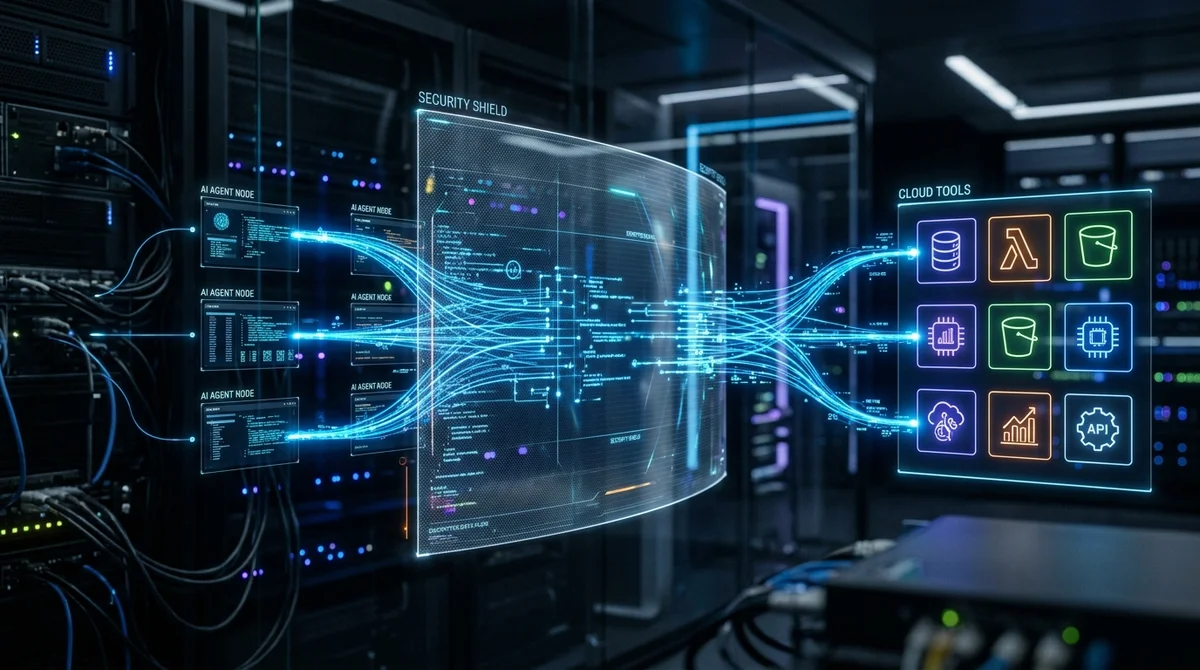
A Amazon Web Services publicou um guia detalhado para implantar proxies MCP personalizados no Amazon Bedrock AgentCore Runtime. A nova abordagem permite que as empresas adicionem uma camada de gerenciamento programável entre os agentes de IA e as ferramentas externas, sem precisar montar e manter a própria infraestrutura.
Por que o proxy se tornou necessário
O Model Context Protocol virou o principal padrão para conectar agentes de IA a sistemas externos. Com ele, os agentes acessam sistemas de arquivos, bancos de dados, APIs corporativas, serviços de monitoramento e milhares de outras ferramentas.
O problema é que conectar um agente diretamente a um servidor MCP cria um ponto cego de segurança. Quando o agente chama uma ferramenta diretamente, a organização não tem:
- Um registro centralizado de todas as requisições e respostas
- A possibilidade de aplicar políticas de acesso
- Ferramentas para detectar anomalias no comportamento do agente
- Um ponto para filtrar dados sensíveis
- Controle sobre o volume de recursos consumidos
Em projetos-piloto, isso é tolerável. Em implantações de produção em ambiente regulado, é inaceitável.
O proxy MCP fecha essa lacuna. Ele intercepta todas as chamadas entre o agente e as ferramentas e permite aplicar qualquer lógica de negócio: autenticação de requisições, auditoria de chamadas, mascaramento de PII e rate limiting por perfis e equipes. O agente não sabe que o proxy existe, já que sua interface continua sendo o MCP padrão.
Amazon Bedrock AgentCore Runtime
O AgentCore Runtime é um ambiente de execução gerenciado do Amazon Bedrock, criado especificamente para cargas de trabalho de agentes de IA. Diferentemente de serviços genéricos como Lambda ou ECS, o AgentCore entende o ciclo de vida das sessões de agentes, sabe gerenciar contexto e oferece ferramentas de observabilidade direto no ecossistema da AWS.
Executar um proxy MCP no AgentCore Runtime adiciona o seguinte:
- Escalabilidade serverless — o proxy escala automaticamente conforme a carga; não são necessários servidores
- Integração com AWS IAM — as permissões de acesso são gerenciadas por políticas padrão, sem código personalizado
- CloudWatch Logs e Metrics — logs e métricas centralizados de fábrica
- AWS X-Ray — rastreamento distribuído para diagnosticar cadeias de chamadas dos agentes
- Integração com VPC — o proxy fica isolado na rede privada da organização
Para equipes enterprise, isso significa que toda a pilha de compliance da AWS (auditoria, criptografia, gerenciamento de chaves) é aplicada automaticamente à interação dos agentes com as ferramentas.
Como funciona
Tecnicamente, o esquema é direto. O desenvolvedor escreve um serviço de proxy que recebe a requisição MCP do agente, verifica as permissões e aplica as políticas da organização, transforma a requisição se necessário, encaminha ao servidor MCP de destino, recebe a resposta, registra em log e devolve ao agente. O serviço é empacotado em um contêiner Docker e implantado no AgentCore Runtime. Depois, os agentes são configurados para trabalhar pelo endpoint do proxy, em vez do endereço direto do servidor MCP.
“Isso oferece uma camada programável para implementar governança, controles e observabilidade adequados, alinhados às políticas de segurança da organização” — AWS
Machine Learning Blog.
A principal vantagem arquitetural é a centralização. Em vez de embutir a lógica de segurança em cada agente ou em cada aplicação separadamente, a organização configura um único proxy por unidade de negócio ou para toda a empresa. Uma mudança de política vale imediatamente para todos os agentes que passam por ele.
O que isso significa
A AWS vem montando de forma consistente uma camada enterprise para agentes de IA: infraestrutura de execução, gerenciamento de memória, ferramentas de segurança. O suporte a proxies MCP personalizados no AgentCore Runtime é uma resposta pragmática a uma demanda real das equipes corporativas: como colocar agentes de IA em produção sem abrir mão dos requisitos de segurança e auditoria.
Para empresas que já operam na AWS, isso reduz a barreira de entrada: não é preciso projetar a camada de governança do zero, basta seguir o padrão documentado.
- 31 de out. de 2026Worldwide Express entrega contas contestadas a agentes de IA e reduz dívida em 75%
- 30 de out. de 2026AWS dá a agentes de código uma prévia ao vivo do site direto da sessão isolada
- 30 de out. de 2026MoEngage abre 400 APIs privadas a agentes de IA via AgentCore Gateway, sem servidores MCP próprios
- 29 de out. de 2026NVIDIA Nemotron 3.5 Super VL: 120 bilhões de parâmetros, 12 bilhões ativos, com implantação na AWS
Perguntas frequentes sobre a notícia
Por que o proxy se tornou necessário?
O Model Context Protocol virou o principal padrão para conectar agentes de IA a sistemas externos. Com ele, os agentes acessam sistemas de arquivos, bancos de dados, APIs corporativas, serviços de monitoramento e milhares de outras ferramentas. O problema é que conectar um agente diretamente a um servidor MCP cria um ponto cego de segurança. Quando o agente chama uma ferramenta diretamente, a organização não tem: Um registro centralizado de todas as requisições e respostas A possibilidade de aplicar políticas de acesso Ferramentas para detectar anomalias no comportamento do
O que se sabe sobre Amazon Bedrock AgentCore Runtime?
O AgentCore Runtime é um ambiente de execução gerenciado do Amazon Bedrock, criado especificamente para cargas de trabalho de agentes de IA. Diferentemente de serviços genéricos como Lambda ou ECS, o AgentCore entende o ciclo de vida das sessões de agentes, sabe gerenciar contexto e oferece ferramentas de observabilidade direto no ecossistema da AWS. Executar um proxy MCP no AgentCore Runtime adiciona o seguinte: Escalabilidade serverless — o proxy escala automaticamente conforme a carga; não são necessários servidores Integração com AWS IAM — as permissões de acesso são ge
Como funciona?
Tecnicamente, o esquema é direto. O desenvolvedor escreve um serviço de proxy que recebe a requisição MCP do agente, verifica as permissões e aplica as políticas da organização, transforma a requisição se necessário, encaminha ao servidor MCP de destino, recebe a resposta, registra em log e devolve ao agente. O serviço é empacotado em um contêiner Docker e implantado no AgentCore Runtime. Depois, os agentes são configurados para trabalhar pelo endpoint do proxy, em vez do endereço direto do servidor MCP. “Isso oferece uma camada programável para implementar governança, cont
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.