Como proteger agentes de IA do Amazon Bedrock: dois padrões com WAF
A AWS publicou um guia com dois padrões de arquitetura para proteger o Amazon Bedrock AgentCore Runtime com AWS WAF. O primeiro adiciona um proxy Lambda entre o balanceador de carga e o VPC Endpoint, permitindo transformar requisições com flexibilidade. O segundo chama diretamente os endereços IP da ENI, eliminando um salto extra. Uma política de recursos com a condição `aws:SourceVpce` fecha o acesso direto que contornaria o WAF. Os dois padrões foram testados com autenticação SigV4 e OAuth via Amazon Cognito JWT.
Processado por IA de AWS Machine Learning Blog; editado por Hamidun News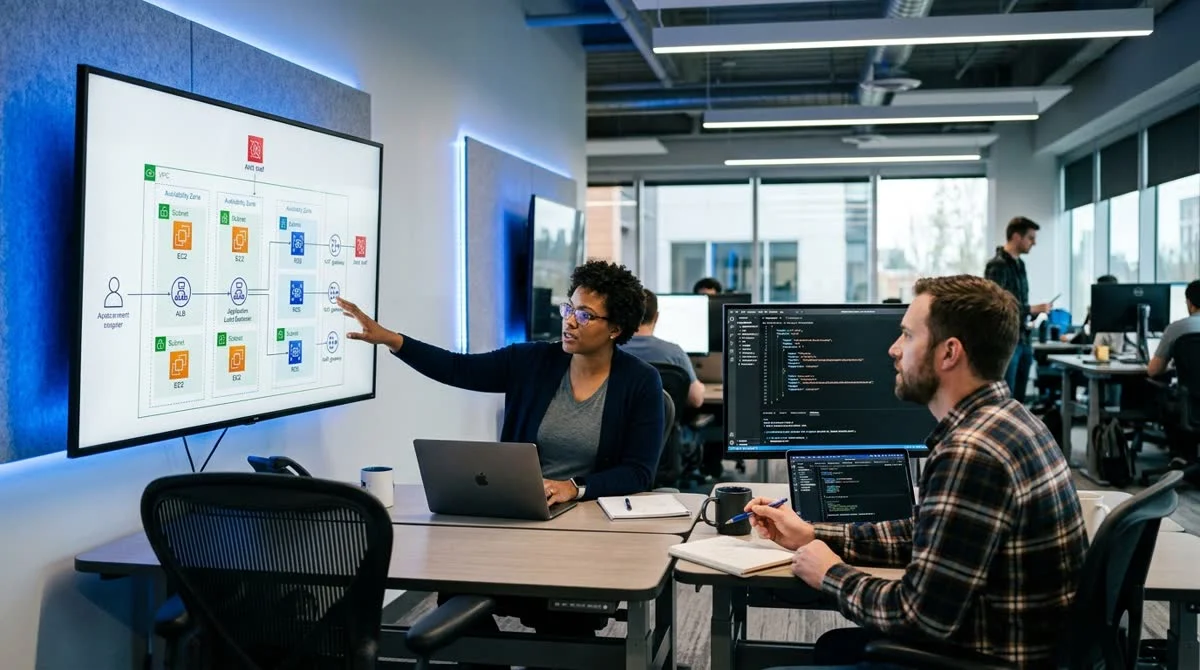
A AWS publicou dois padrões de arquitetura para proteger agentes de IA no Amazon Bedrock com AWS WAF, testados com autenticação SigV4 e OAuth via Amazon Cognito JWT.
Por que o AgentCore Runtime precisa da proteção do WAF
O AgentCore Runtime, componente do Amazon Bedrock para executar agentes de IA em produção, não tem por padrão filtragem no nível da aplicação web. Sem uma arquitetura adicional, um invasor pode atacar o agente com injeções, DDoS ou falsificação de requisições, acessando o serviço diretamente.
O AWS WAF (Web Application Firewall) permite bloquear vetores de ataque conhecidos, limitar a taxa de requisições e aplicar grupos de regras gerenciadas antes que a requisição chegue ao agente. Os dois padrões usam um Application Load Balancer (ALB) exposto à internet com o AWS WAF associado e encaminham o tráfego ao AgentCore Runtime por um VPC Interface Endpoint.
Parâmetros-chave das duas soluções:
- O ALB fica aberto à internet, e o AWS WAF inspeciona cada requisição recebida
- O tráfego segue por um VPC Interface Endpoint até o AgentCore Runtime
- Uma política de recursos proíbe o desvio direto do WAF
- Há suporte a autenticação SigV4 e OAuth (Amazon Cognito JWT)
- Os dois padrões foram testados em cenários de ponta a ponta
Padrão 1 versus Padrão 2: qual é a diferença
O Padrão 1 adiciona uma função AWS Lambda como proxy entre o ALB e o VPC Endpoint. A função recebe a requisição depois da filtragem do WAF, pode transformá-la (adicionar cabeçalhos, normalizar caminhos, alterar o corpo) e então a repassa ao AgentCore pelo VPC Endpoint. Isso dá o máximo de controle sobre o tráfego, especialmente útil quando é preciso lógica de transformação ou validação extra antes do agente. O custo é mais latência e o preço das invocações do Lambda.
O Padrão 2 elimina totalmente o salto pelo Lambda: o ALB chama diretamente os endereços IP da ENI (Elastic Network Interface) do VPC Interface Endpoint. É um esquema mais direto, com menor latência e sem a sobrecarga do Lambda. Serve quando não é preciso transformar requisições e a prioridade é a latência mínima mantendo a proteção do WAF.
"Os dois padrões foram testados de ponta a ponta com autenticação
SigV4 e OAuth (Amazon Cognito JWT)", observa a AWS no blog de Machine Learning.
Como fechar o backdoor com a política de recursos
A parte mais crítica dos dois padrões é configurar corretamente a política de recursos do AgentCore Runtime. Sem ela, a proteção do WAF perde o sentido: um invasor pode descobrir o endpoint público do AgentCore e acessá-lo diretamente, contornando totalmente o ALB e o WAF.
A solução é a condição `aws:SourceVpce` na política de recursos. Ela permite chamadas ao AgentCore apenas por um VPC Interface Endpoint específico, o que garante que todo o tráfego passe pelo ALB e pelo AWS WAF. O backdoor direto é fechado no nível da política IAM.
Essa abordagem aplica o princípio de Defence in Depth: o WAF é a primeira barreira de filtragem, e a política de recursos é a segunda, impedindo que a primeira seja contornada.
O que isso significa
O guia da AWS dá aos desenvolvedores de agentes de IA no Bedrock padrões prontos e testados, em vez de obrigá-los a inventar seus próprios esquemas de proteção. A escolha é simples: se for preciso transformar requisições, Padrão 1 com Lambda; se velocidade e simplicidade importam mais, Padrão 2 com rota direta para a ENI.
Perguntas frequentes
Quais métodos de autenticação os dois padrões suportam?
Os dois padrões foram testados com AWS SigV4 (assinatura de requisições com chaves de acesso da AWS) e OAuth com tokens Amazon Cognito JWT. A escolha depende da arquitetura da aplicação.
Por que não basta ativar o WAF sem uma política de recursos?
O AWS WAF protege apenas o tráfego que passa pelo ALB. Se o acesso direto ao endpoint do AgentCore não for fechado com uma política de recursos com a condição `aws:SourceVpce`, um invasor pode contornar o WAF chamando o AgentCore diretamente pelo endereço público.
Por que o
Amazon Bedrock AgentCore Runtime é vulnerável sem WAF?
O AgentCore Runtime não tem por padrão filtragem no nível da aplicação web. Sem uma arquitetura adicional, um invasor pode atacar o agente com injeções, DDoS ou falsificação de requisições.
- 31 de out. de 2026Worldwide Express entrega contas contestadas a agentes de IA e reduz dívida em 75%
- 30 de out. de 2026AWS dá a agentes de código uma prévia ao vivo do site direto da sessão isolada
- 30 de out. de 2026MoEngage abre 400 APIs privadas a agentes de IA via AgentCore Gateway, sem servidores MCP próprios
- 29 de out. de 2026NVIDIA Nemotron 3.5 Super VL: 120 bilhões de parâmetros, 12 bilhões ativos, com implantação na AWS
Perguntas frequentes sobre a notícia
Quais métodos de autenticação os dois padrões suportam?
Os dois padrões foram testados com AWS SigV4 (assinatura de requisições com chaves de acesso da AWS) e OAuth com tokens Amazon Cognito JWT. A escolha depende da arquitetura da aplicação.
Por que não basta ativar o WAF sem uma política de recursos?
O AWS WAF protege apenas o tráfego que passa pelo ALB. Se o acesso direto ao endpoint do AgentCore não for fechado com uma política de recursos com a condição `aws:SourceVpce`, um invasor pode contornar o WAF chamando o AgentCore diretamente pelo endereço público.
Por que o Amazon Bedrock AgentCore Runtime é vulnerável sem WAF?
O AgentCore Runtime não tem por padrão filtragem no nível da aplicação web. Sem uma arquitetura adicional, um invasor pode atacar o agente com injeções, DDoS ou falsificação de requisições.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.