Por que agentes de IA fracassam em produção: do que é feito um sistema de LLM maduro dentro de uma empresa
Agentes de IA impressionam em demonstrações, mas falham com frequência em produção. O problema não está no modelo: uma LLM pura, sozinha, entrega muito pouco valor de negócio. O valor real só aparece quando há contexto correto, métricas de qualidade, restrições, integrações seguras e um papel bem definido para o humano no ciclo. O autor detalha do que é feito um sistema de LLM maduro e explica por que o futuro não pertence ao "modelo mais inteligente", mas ao mais controlável.
Processado por IA de Habr AI; editado por Hamidun News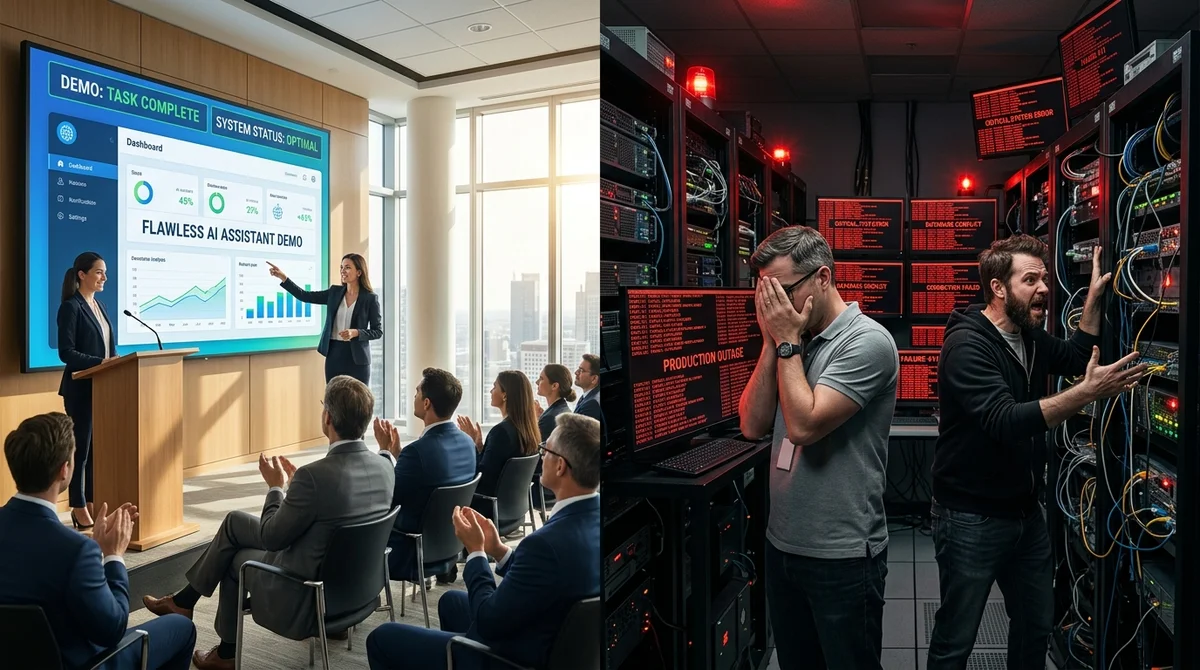
Um agente de IA pode impressionar numa demonstração: respostas seguras, instruções cumpridas, nenhum erro grosseiro à vista. Mas, quando ele entra num processo de negócio real, o cenário muda. O agente se perde no contexto, dá respostas irrelevantes, "alucina" fatos e não dá conta de casos de borda. A distância entre a demo e a produção é um dos problemas mais dolorosos para as equipes que tentam implantar IA nas empresas.
Quase nunca a causa dessa distância está no modelo em si. Uma LLM, tomada isoladamente, é uma ferramenta poderosa, mas cega: ela não conhece o contexto de negócio, nem as restrições da empresa, nem o que aconteceu uma hora atrás nos sistemas relacionados. A demo funciona porque alguém selecionou antes o contexto certo, os dados necessários e formulou a requisição com cuidado. Na realidade, esse ajuste manual não existe, e o modelo trabalha às cegas.
Um sistema de LLM maduro numa empresa é a combinação de vários componentes obrigatórios, todos críticos.
O primeiro é o contexto: dados relevantes, documentos, histórico de interações e políticas da empresa que o modelo recebe no momento da requisição, via RAG ou injeção direta. Sem isso, até o modelo mais avançado vai responder fora do alvo.
O segundo são as métricas de qualidade: sem medição, não é possível saber se as coisas melhoraram depois de uma mudança de prompt ou de uma atualização do modelo. Equipes que não medem simplesmente trabalham às cegas.
O terceiro são as restrições e os guardrails: o modelo precisa saber o que não pode fazer, qual tom é aceitável e quais dados não podem sair da empresa.
O quarto são as integrações seguras: conexão com APIs internas e bancos de dados, com níveis de acesso adequados e registro em log de cada chamada.
O quinto, o mais subestimado, é um papel claramente definido para o humano no processo: saber em quais pontos o agente age de forma autônoma e em quais é necessária verificação ou confirmação manual.
Muitas equipes pulam um ou mais desses componentes, e isso quase sempre aparece justamente em produção, porque na demo eles simplesmente não fazem falta. A demo é um cenário otimista, com dados escolhidos de antemão e requisições claras. A produção tem usuários caóticos, dados sujos e não estruturados, combinações imprevistas de requisições e situações que os desenvolvedores não incluíram nos casos de teste. É aí que quebram os sistemas sem estrutura interna e sem mecanismos de proteção.
Um tema à parte, muitas vezes ignorado, é o monitoramento e a governabilidade. A maioria das equipes de engenharia sabe monitorar código convencional: métricas, logs, alertas por limite. Com sistemas de LLM isso é bem mais difícil, porque a "correção" de uma resposta é subjetiva e depende do contexto. Ajudam aqui os conjuntos de avaliação (evals): exemplos escolhidos a dedo, com saída esperada conhecida, comparação automática com respostas de referência e LLMs avaliadoras separadas, que julgam a qualidade das respostas do sistema principal segundo critérios definidos. Tudo isso é infraestrutura que precisa ser construída de forma deliberada, em vez de esperar que o modelo "se vire sozinho".
Outro aspecto subestimado é o versionamento e o gerenciamento de mudanças. No desenvolvimento tradicional, há git, CI/CD e testes antes do deploy. Em sistemas de LLM, é preciso versionar prompts, templates de contexto, configurações de RAG e índices vetoriais. Alterar um prompt é, na prática, fazer um release, e deve ser tratado como tal: com testes em dados reais, auditoria do impacto sobre o comportamento do sistema e possibilidade de rollback. Sem isso, cada "melhoria" pode virar fonte de regressões imprevisíveis.
O futuro da IA corporativa não pertence à empresa que primeiro adotar o modelo mais poderoso. Ele pertence à empresa que construir o sistema de IA mais controlável, mensurável e seguro. Os modelos ficam mais baratos a cada trimestre e já são commodity. A vantagem competitiva está na capacidade de a empresa incorporá-los aos seus processos, controlar a qualidade e escalar sem perder confiabilidade.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.