Empresas russas adotam segurança sistemática para agentes de IA em vez de verificações pontuais
Agentes de IA já trabalham com código, git, shell e serviços internos, ou seja, fazem parte da infraestrutura e não são apenas um "chat inteligente". Em vez de verificar sem fim cada nova ferramenta, é preciso uma abordagem sistemática: limitar permissões, isolar o ambiente e controlar rede, logs e acesso a segredos. O autor propõe tirar a palavra IA da discussão e avaliar esses sistemas como serviços comuns com poderes muito amplos.
Processado por IA de Habr AI; editado por Hamidun News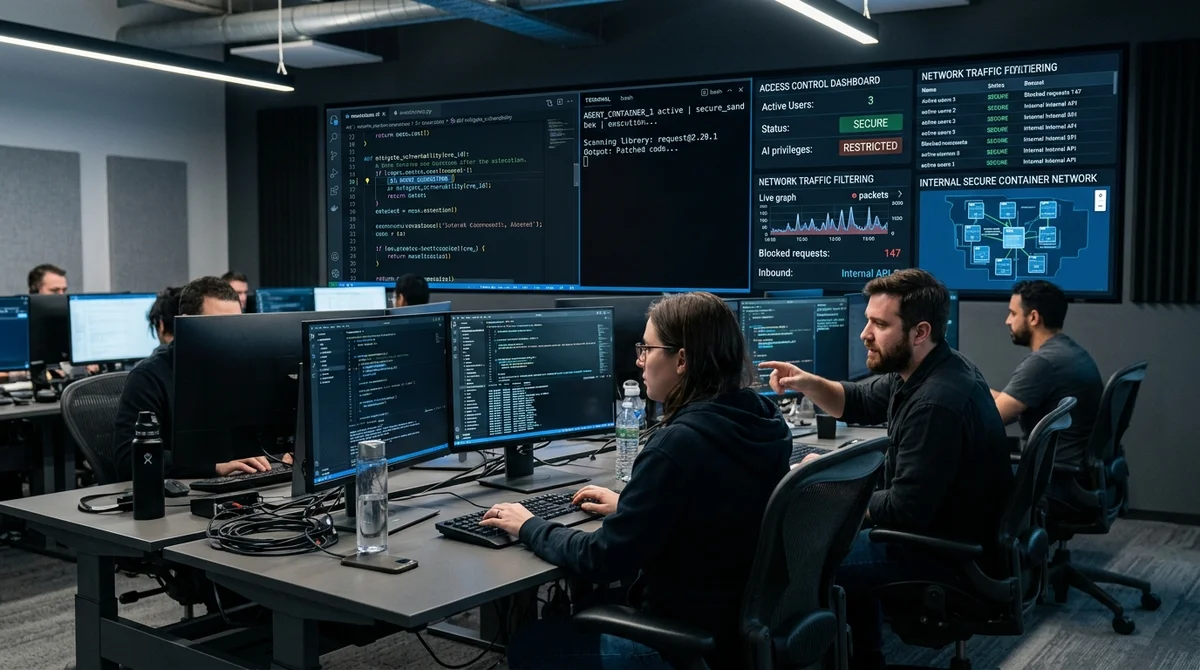
A segurança de agentes de IA não pode mais ser resolvida analisando manualmente cada nova ferramenta: LLMs e agentes de programação passaram a ter acesso a código, shell, git, rede e segredos, então devem ser tratados como serviços comuns com permissões muito amplas. Quando esses sistemas entram no desenvolvimento, nos testes e na operação, a questão não é se é possível confiar neles, mas quais restrições, políticas e observabilidade a empresa montou ao redor deles.
Nos últimos dois ou três anos, as empresas russas deixaram de ver a IA generativa como um experimento curioso e passaram a incorporá-la aos processos do dia a dia. Já não se trata só de chats de suporte ou rascunhos de texto: os modelos ajudam desenvolvedores, participam de code review, geram código de infraestrutura, trabalham com configuração e, cada vez mais, fazem parte de produtos reais. As recomendações internacionais apontam na mesma direção: o NIST sugere enxergar a IA generativa como elemento de infraestrutura crítica, e a ENISA analisa separadamente seu papel em DevSecOps e na automação de engenharia.
A lógica é simples: assim que o modelo ganha acesso a dados, ferramentas e à capacidade de executar ações, ele deixa de ser apenas uma interface e vira um nó operacional do sistema.
O perfil de ameaças muda junto. Aos problemas clássicos, como erros de autorização e injeções, somam-se os riscos descritos no OWASP Top 10 for LLM Applications: prompt injection, tratamento inseguro da resposta do modelo, vazamento de segredos pelo contexto, permissões excessivas dos agentes e design inseguro de plugins ou tools.
O estudo de vários agentes de IA mostrou um padrão recorrente: quase todos têm acesso a shell por comandos locais, Docker ou SSH, muitos trabalham diretamente com git, criando branches e commits, e a configuração costuma trazer modos perigosos como bypassPermissions. Nesse arranjo, basta uma injeção bem-sucedida ou uma resposta do modelo tratada de forma insegura para o agente executar um comando arbitrário, extrair tokens e chaves, alterar código sem ser notado ou começar a circular pelos serviços internos e pela cadeia de CI/CD.
O problema é que a verificação manual de cada novo agente escala mal. Mesmo que o desenvolvedor da ferramenta já tenha incluído sandbox por padrão, um módulo para lidar com segredos, mascaramento de dados sensíveis nos logs e documentação para execução segura, a equipe de segurança ainda precisa analisar quase do zero o quanto essas configurações merecem confiança.
Por isso o autor propõe tirar da discussão a própria palavra IA e olhar para o agente como um serviço de caixa-preta com amplos poderes. Se esse serviço pode ler e alterar arquivos, executar comandos, chamar APIs externas e fazer push de código, ele deve ser avaliado pelos domínios conhecidos: quem exatamente inicia as ações, que direitos o agente recebe, onde ele roda, a quais diretórios, redes e ferramentas tem acesso, o que é registrado em log e com que rapidez a equipe percebe uma anomalia.
Disso decorre um perfil de proteção bem prático. Primeiro, regras claras de autorização e privilégio mínimo: qual repositório o agente enxerga, se pode escrever ou apenas ler, se pode rodar testes, migrações ou comandos de shell. Segundo, isolamento: contêiner, runner separado ou ambiente dedicado com mounts rigidamente limitados, sem acesso desnecessário a docker.sock, à API do Kubernetes e a segredos de produção. Terceiro, controle de rede com listas de domínios permitidos e uma política clara para requisições externas. E, por fim, são indispensáveis a análise estática de código e configurações, testes dinâmicos de laboratório com arquivos honeypot e segredos falsos, além de auditoria e alertas para comportamento atípico do agente.
Essa abordagem não proíbe a adoção de IA, mas a transforma de uma ferramenta da moda e pouco previsível em um componente gerenciável da infraestrutura de engenharia.
Na prática: a segurança não deve frear a adoção de agentes de programação, mas também não se deve confiar neles por padrão. Se, junto com os times de desenvolvimento, a empresa montar antecipadamente um perfil único de requisitos, testar os riscos típicos em ambiente isolado e fixar as políticas de acesso, a chegada de uma nova ferramenta de IA deixará de virar, a cada vez, uma perícia urgente e cara. Para o negócio, isso significa adotar mais rápido uma automação útil, sem risco desnecessário para o código, os segredos e a infraestrutura interna.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.