NVIDIA Confidential Computing: proteção de dados na inferência de IA sem perder velocidade
A NVIDIA apresentou o Confidential Computing, uma proteção em hardware para dados durante o processamento de IA. Ao contrário da criptografia comum, os dados permanecem criptografados mesmo dentro da GPU durante a inferência. A solução é voltada a sistemas de IA agêntica, nos quais dados sensíveis passam por pipelines de várias etapas. A NVIDIA afirma que a proteção não reduz o desempenho.
Processado por IA de NVIDIA Developer Blog; editado por Hamidun News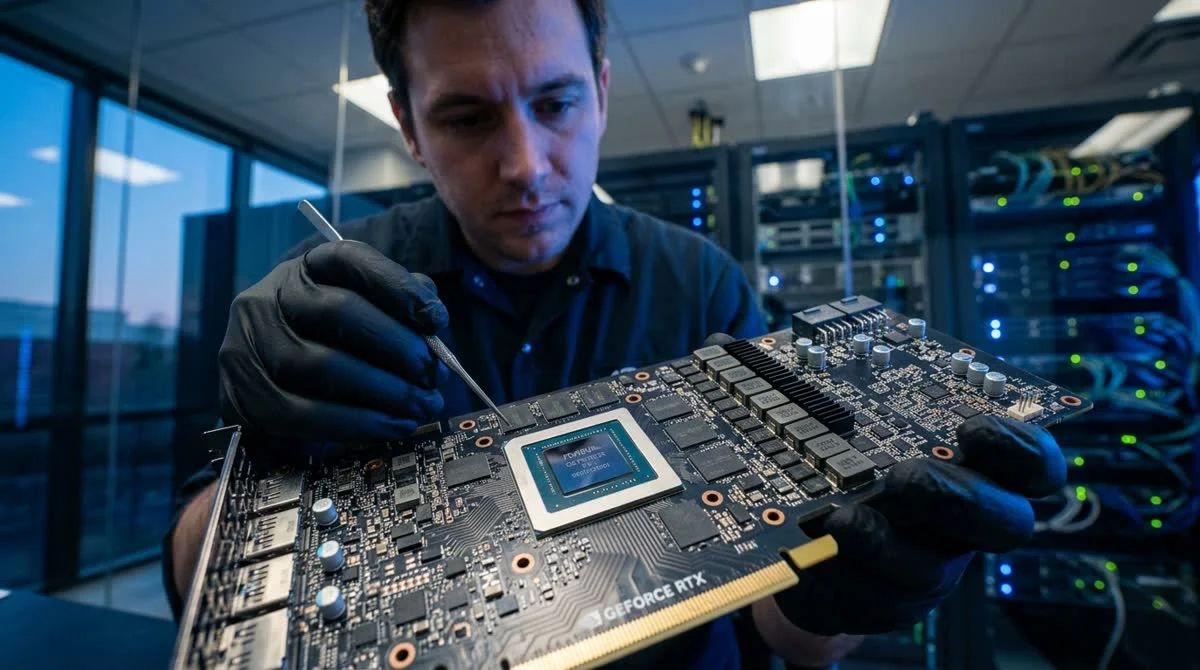
Em fevereiro de 2025, a NVIDIA publicou uma visão técnica do Confidential Computing (CC), solução de hardware para proteger dados corporativos durante o processamento de IA, desenvolvida com foco na era dos sistemas agênticos.
Por que a segurança virou a principal barreira para a IA
A adoção ampla de IA nas organizações é freada por três problemas interligados: a confidencialidade dos dados, a soberania (ou seja, o controle sobre onde e como os dados são processados) e a segurança no momento do processamento, o chamado data-in-use.
Os mecanismos tradicionais de criptografia protegem os dados armazenados e em trânsito. Mas, durante a inferência, quando a GPU de fato processa uma requisição, os dados ficam acessíveis na memória. Esse momento "aberto" é a vulnerabilidade central nas implantações corporativas de IA.
Em setores com exigências regulatórias rígidas, como finanças, saúde, direito e setor público, essa brecha historicamente bloqueou ou limitou de forma significativa o uso de modelos de IA de provedores externos.
O que é o NVIDIA Confidential Computing
A solução protege os dados no nível do hardware: mesmo durante o processamento na GPU, os dados permanecem criptografados e isolados dentro de um ambiente de execução confiável (Trusted Execution Environment, TEE). Nem o sistema operacional, nem o hipervisor, nem outros processos têm acesso às informações processadas.
Principais características da tecnologia:
- Isolamento em hardware dos dados em todo o ciclo de vida: armazenamento, transmissão e processamento
- A proteção está na arquitetura da GPU, e não em uma camada de software por cima dela
- Trata ao mesmo tempo de confidencialidade, soberania dos dados e segurança na inferência
- A NVIDIA afirma que não há perdas significativas de desempenho em comparação com o processamento sem proteção
Essa última afirmação é o principal ponto de diferenciação: os mecanismos tradicionais de segurança em hardware criavam uma sobrecarga considerável e obrigavam as equipes a sacrificar velocidade ou proteção.
Por que os sistemas agênticos precisam disso
A arquitetura de IA agêntica muda radicalmente o modelo de ameaças. Um agente que monta por conta própria cadeias de ações, chama ferramentas, trabalha com bancos de dados e acessa documentos corporativos processa dados sensíveis não uma única vez, mas ao longo de todo o pipeline de várias etapas. Nessa arquitetura, proteger apenas a "entrada" e a "saída" não basta: é preciso resguardar os dados em cada etapa da cadeia.
É para esse cenário que a NVIDIA posiciona o Confidential Computing como componente básico de infraestrutura. Para organizações que tinham receio de entregar dados corporativos a modelos de IA de um provedor externo, as garantias de isolamento em hardware podem eliminar a principal objeção, sem a necessidade de montar uma infraestrutura on-premise isolada.
O que isso significa
À medida que os sistemas de IA agêntica saem dos laboratórios e vão para produção, a segurança em hardware durante a inferência deixa de ser opcional e passa a ser requisito básico. A abordagem da NVIDIA, proteção sem abrir mão do desempenho, pode se tornar o padrão para a implantação de IA corporativa em setores regulados.
Perguntas frequentes sobre a notícia
Por que a segurança virou a principal barreira para a IA?
A adoção ampla de IA nas organizações é freada por três problemas interligados: a confidencialidade dos dados, a soberania (ou seja, o controle sobre onde e como os dados são processados) e a segurança no momento do processamento, o chamado data-in-use. Os mecanismos tradicionais de criptografia protegem os dados armazenados e em trânsito. Mas, durante a inferência, quando a GPU de fato processa uma requisição, os dados ficam acessíveis na memória. Esse momento "aberto" é a vulnerabilidade central nas implantações corporativas de IA. Em setores com exigências regulatórias r
O que é o NVIDIA Confidential Computing?
A solução protege os dados no nível do hardware: mesmo durante o processamento na GPU, os dados permanecem criptografados e isolados dentro de um ambiente de execução confiável (Trusted Execution Environment, TEE). Nem o sistema operacional, nem o hipervisor, nem outros processos têm acesso às informações processadas. Principais características da tecnologia: Isolamento em hardware dos dados em todo o ciclo de vida: armazenamento, transmissão e processamento A proteção está na arquitetura da GPU, e não em uma camada de software por cima dela Trata ao mesmo tempo de confiden
Por que os sistemas agênticos precisam disso?
A arquitetura de IA agêntica muda radicalmente o modelo de ameaças. Um agente que monta por conta própria cadeias de ações, chama ferramentas, trabalha com bancos de dados e acessa documentos corporativos processa dados sensíveis não uma única vez, mas ao longo de todo o pipeline de várias etapas. Nessa arquitetura, proteger apenas a "entrada" e a "saída" não basta: é preciso resguardar os dados em cada etapa da cadeia. É para esse cenário que a NVIDIA posiciona o Confidential Computing como componente básico de infraestrutura. Para organizações que tinham receio de entrega
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.