Por que a IA Detecta Ameaças em Redes Industriais Onde o Antivírus Falha
O software antivírus tradicional não consegue lidar com ataques em sistemas industriais—depende de assinaturas desatualizadas e simplesmente não reconhece novas ameaças. IA e ML resolvem o problema de forma diferente: analisam o comportamento dos dispositivos e o tráfego de rede, detectando anomalias antes que um ataque cause danos. O principal desafio: sistemas OT geram dados ruidosos e incompletos que exigem pré-processamento substancial antes do treinamento do modelo.
Processado por IA de Habr AI; editado por Hamidun News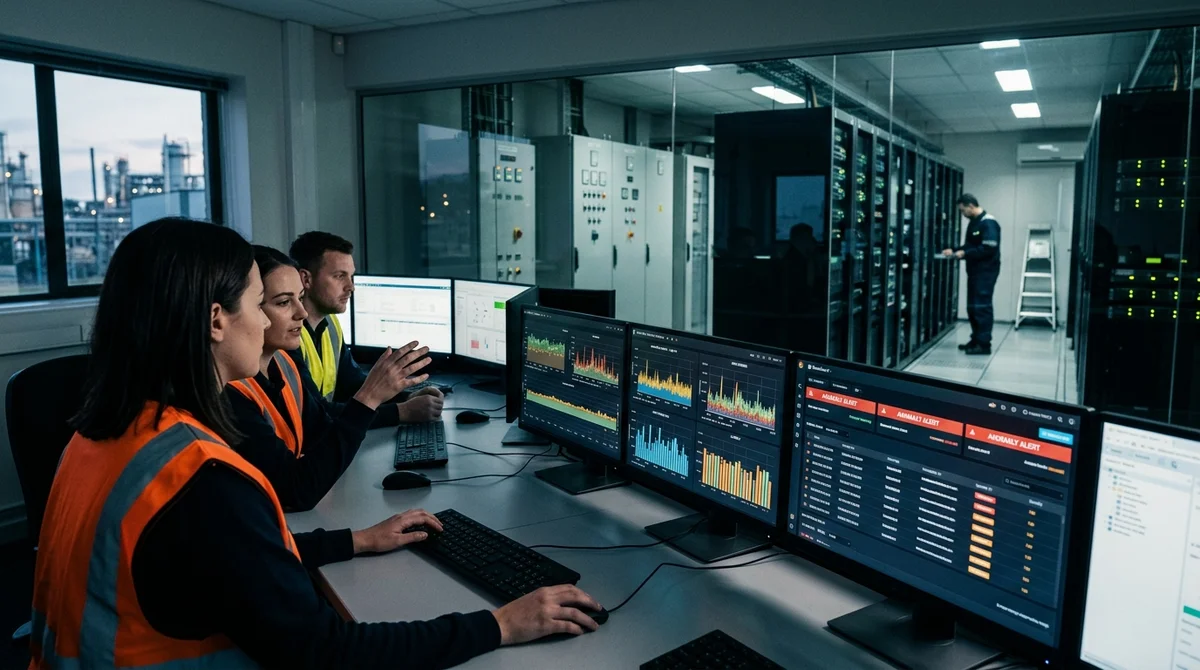
As redes industriais são protegidas por IA — o antivírus tradicional não consegue mais lidar com essa tarefa. As anomalias em tecnologias operacionais e sistemas de controle industrial agora são detectadas por modelos de aprendizado de máquina trabalhando em tempo real.
Por Que as Assinaturas Não Funcionam
Softwares antivírus e sistemas de detecção de intrusão baseados em assinaturas foram criados para ambientes de TI. Sua lógica é simples: comparar o código com um banco de dados de ameaças conhecidas. Mas na indústria, o cenário é fundamentalmente diferente.
Os ataques aos sistemas de automação e controle (SCADA) geralmente são únicos, precisamente adaptados a equipamentos específicos e não deixam "impressões digitais" familiares nos bancos de dados antivírus. Quando o fabricante atualiza o banco de dados — o ataque já ocorreu. Em infraestrutura crítica — energia, refino de petróleo, abastecimento de água — um atraso de algumas horas significa perdas colossais ou ameaça real à segurança das pessoas.
Além disso, os protocolos industriais — Modbus, DNP3, OPC-UA — foram originalmente criados sem considerar a segurança cibernética, tornando a análise de ameaças convencional ainda menos eficaz.
Como a IA Vê Ameaças Ocultas
Sistemas baseados em ML não procuram por código malicioso específico. Eles constroem um modelo comportamental do estado "normal" da rede — e detectam qualquer desvio significativo. Tráfego incomum entre um controlador e SCADA, frequência atípica de comandos, acesso inesperado ao registro de dispositivo — tudo isso se torna um sinal de alerta muito antes do ataque se desdobrar completamente.
A análise de séries temporais é particularmente valiosa: os modelos de ML detectam padrões que se desdobram ao longo de horas ou até dias. É exatamente assim que os grupos APT operam — metodicamente e lentamente, tentando não ultrapassar os limites de detecção. A IA detecta tais anomalias lentas onde um operador humano há muito mudou de foco.
- O aprendizado de máquina detecta vetores de ataque previamente desconhecidos sem uma assinatura pronta
- A análise comportamental funciona mesmo contra ameaças de zero-day
- As anomalias são detectadas em tempo real — antes que danos ocorram
- A IA aumenta a transparência em todo o ciclo de vida dos sistemas industriais
- O monitoramento automático reduz a carga de trabalho dos operadores e o risco de erro humano
O Principal Desafio: Dados Ruidosos em OT
Implementar IA em ambientes OT é uma tarefa significativamente mais complexa do que parece à primeira vista. Os sistemas industriais foram construídos ao longo de décadas com ênfase em confiabilidade e operação contínua, não na qualidade de dados para análise. Como resultado, sensores, controladores lógicos programáveis (PLCs) e sistemas SCADA geram fluxos de dados não estruturados, incompletos e "ruidosos".
Antes de treinar um modelo, eles devem ser cuidadosamente filtrados e limpos usando conhecimento profundo de domínio. Sem isso, o sistema de ML reagirá a "fantasmas" em vez de ameaças reais e inundará os operadores com alarmes falsos. Um problema separado é a idade do equipamento e a escala dos dados.
Muitos sistemas SCADA ainda funcionam desde os anos 1990, enquanto uma grande instalação industrial gera terabytes de dados por dia. Integrar esse "hardware" com plataformas modernas de ML requer adaptadores especiais e especialistas raros que possam trabalhar simultaneamente nos mundos de TI e OT.
"Os dados em ambientes OT têm características fundamentalmente
diferentes — não é apenas TI com hardware diferente," — enfatizam especialistas em segurança cibernética industrial.
O Que Isso Significa
A transição da proteção baseada em assinaturas para IA comportamental em redes industriais já é uma realidade em desenvolvimento, não um conceito futuro. Para empresas com sistemas de automação e controle, isso significa uma reavaliação completa da estratégia de segurança: ferramentas adequadas, dados de qualidade e equipes com experiência na intersecção de TI e OT são necessárias. As empresas que fizerem essa transição antes das outras terão uma vantagem fundamental na proteção da infraestrutura crítica contra ameaças invisíveis para softwares antivírus tradicionais.
Perguntas frequentes sobre a notícia
Por Que as Assinaturas Não Funcionam?
Softwares antivírus e sistemas de detecção de intrusão baseados em assinaturas foram criados para ambientes de TI. Sua lógica é simples: comparar o código com um banco de dados de ameaças conhecidas. Mas na indústria, o cenário é fundamentalmente diferente. Os ataques aos sistemas de automação e controle (SCADA) geralmente são únicos, precisamente adaptados a equipamentos específicos e não deixam "impressões digitais" familiares nos bancos de dados antivírus. Quando o fabricante atualiza o banco de dados — o ataque já ocorreu. Em infraestrutura crítica — energia, refino de
Como a IA Vê Ameaças Ocultas?
Sistemas baseados em ML não procuram por código malicioso específico. Eles constroem um modelo comportamental do estado "normal" da rede — e detectam qualquer desvio significativo. Tráfego incomum entre um controlador e SCADA, frequência atípica de comandos, acesso inesperado ao registro de dispositivo — tudo isso se torna um sinal de alerta muito antes do ataque se desdobrar completamente. A análise de séries temporais é particularmente valiosa: os modelos de ML detectam padrões que se desdobram ao longo de horas ou até dias. É exatamente assim que os grupos APT operam — m
O que se sabe sobre O Principal Desafio: Dados Ruidosos em OT?
Implementar IA em ambientes OT é uma tarefa significativamente mais complexa do que parece à primeira vista. Os sistemas industriais foram construídos ao longo de décadas com ênfase em confiabilidade e operação contínua, não na qualidade de dados para análise. Como resultado, sensores, controladores lógicos programáveis (PLCs) e sistemas SCADA geram fluxos de dados não estruturados, incompletos e "ruidosos". Antes de treinar um modelo, eles devem ser cuidadosamente filtrados e limpos usando conhecimento profundo de domínio. Sem isso, o sistema de ML reagirá a "fantasmas" em
Access Frontier LLMs & Multimodal AI in One Workspace
Discover NomadNet AI (nomadnet.ai) — unified access to frontier language models, research synthesis, and multimodal workflows.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.