Cifas: los estafadores con IA elevan los casos de fraude en Reino Unido a un récord de 444.000
Reino Unido ha registrado un récord de 444.000 casos de fraude, y Cifas atribuye el aumento a la disponibilidad de herramientas de IA para los delincuentes. Las redes neuronales les ayudan a escalar ataques verosímiles contra números de móvil, cuentas bancarias y cuentas de tiendas online. Los más afectados son los servicios en los que los usuarios están acostumbrados a confirmar accesos y pagos rápido y sin comprobar, por lo que es más fácil que entreguen un código o una contraseña.
Procesado por IA desde Guardian; editado por Hamidun News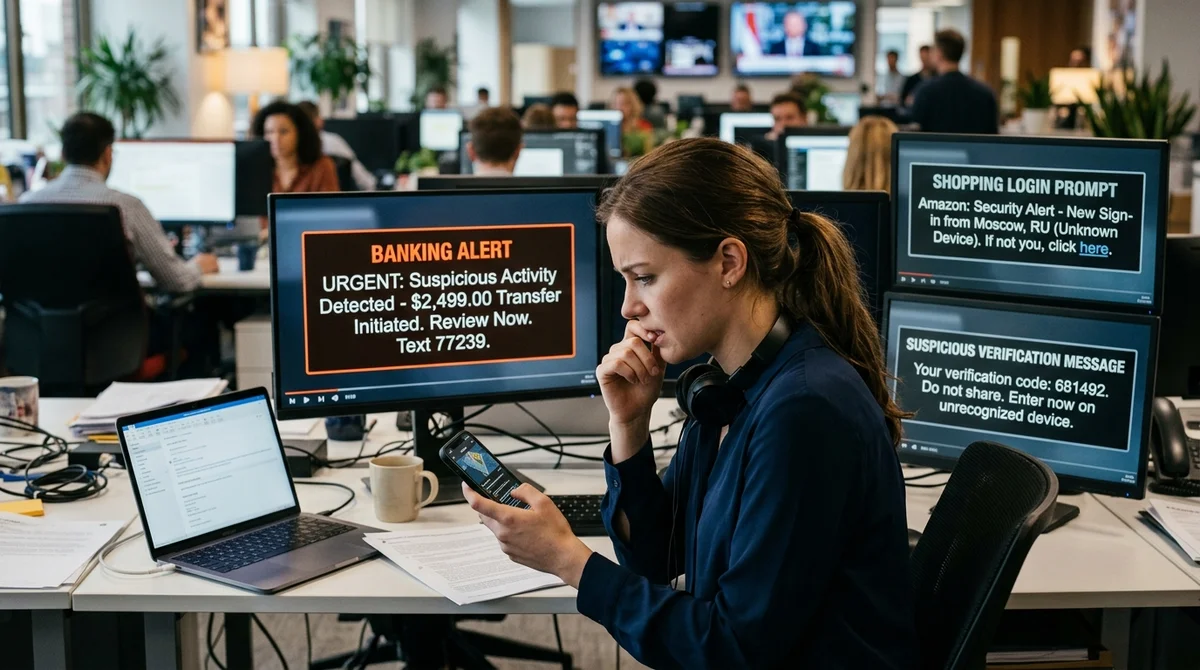
El mercado británico se enfrenta a una nueva oleada de fraude digital: según la organización antifraude Cifas, el número de casos registrados en su base de datos nacional alcanzó un récord de 444.000 en un año. El principal acelerador son las herramientas de IA accesibles, que ayudan a los delincuentes a atacar a usuarios comunes con más rapidez y más credibilidad.
Un aumento récord de ataques
Para Cifas, estas cifras indican que el fraude ha dejado de ser un conjunto de esquemas aislados y se parece cada vez más a un servicio escalable. Antes, los delincuentes tenían que dedicar tiempo a preparar correos, mensajes y coartadas para cada escenario; ahora buena parte de ese trabajo se puede automatizar. Como resultado, crece no solo el número de intentos, sino también el de casos en que logran hacerse con el acceso a números de móvil, cuentas bancarias y cuentas de tiendas online.
El peligro es que la víctima a menudo no se topa con una falsificación burda, sino con un contacto muy verosímil. Un mensaje del «banco», un correo sobre un problema de entrega o una solicitud de confirmar un inicio de sesión pueden resultar lo bastante convincentes como para que la persona entregue por sí misma un código, una contraseña u otra clave de acceso. En este contexto, el récord de 444.000 casos parece más una señal de un cambio sistémico que un pico puntual. Para el mercado, ya es un nuevo riesgo de base.
Cómo ayuda la IA
Cifas atribuye el aumento a que los modelos generativos han abaratado el engaño y lo han vuelto masivo. La IA permite generar rápidamente variaciones de un mismo guion, adaptar el estilo a un servicio concreto y enviar grandes volúmenes de mensajes sin una pérdida apreciable de calidad. Para los delincuentes es especialmente útil allí donde hay que generar confianza en pocos segundos: en la recuperación de accesos, la verificación de identidad o cuando la conversación pasa a modo «urgente» y la persona actúa en piloto automático.
«La IA permite escalar el engaño a nivel industrial».
- cuentas móviles y servicios SIM
- cuentas bancarias y aplicaciones de pago
- cuentas de tiendas online
- procesos de recuperación de contraseñas
En los esquemas de apropiación de cuentas, la IA resulta útil porque ayuda en la etapa más delicada: el primer contacto. No hace falta hackear técnicamente a la víctima: basta con convencerla de que confirme una acción, siga un enlace o revele sus datos de acceso. Cuando estos escenarios se lanzan a gran escala, incluso un pequeño porcentaje de ataques exitosos se convierte en un flujo notable de compromisos. Por eso son especialmente vulnerables los servicios en los que el usuario está acostumbrado a reaccionar rápido a las notificaciones.
Por qué defenderse es más difícil
El problema no es solo la cantidad de ataques, sino también la reducción de la barrera de entrada para los propios estafadores. Lo que antes exigía habilidades de redacción, ingeniería social y tiempo de preparación manual, ahora lo montan en parte herramientas ya hechas. Por eso las campañas fraudulentas son más rápidas, baratas y flexibles: un texto se puede reescribir para una nueva marca en minutos y un guion se adapta a un banco, un operador de telefonía o una tienda. El usuario ve un tono familiar y fórmulas habituales, así que reconocer el riesgo de inmediato resulta cada vez más difícil.
Para los servicios financieros y de comercio electrónico, esto supone una carga adicional para los sistemas antifraude y la atención al cliente. No basta con filtrar correos de plantilla o bloquear dominios de phishing evidentes: los ataques son más variables y, por tanto, superan mejor las reglas antiguas. Para el usuario común, el principal riesgo es que comprometer una cuenta suele arrastrar a las siguientes, del teléfono al banco y las compras. Los esquemas de protección de antes ya no bastan.
Qué significa
Los 444.000 casos récord muestran que la IA potencia no solo los servicios útiles, sino también las herramientas criminales. Las empresas tendrán que invertir en verificaciones más inteligentes y en formar a sus clientes, y los usuarios tendrán que tratar cualquier solicitud «urgente» de códigos, contraseñas o accesos como un posible ataque.
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre Un aumento récord de ataques?
Para Cifas, estas cifras indican que el fraude ha dejado de ser un conjunto de esquemas aislados y se parece cada vez más a un servicio escalable. Antes, los delincuentes tenían que dedicar tiempo a preparar correos, mensajes y coartadas para cada escenario; ahora buena parte de ese trabajo se puede automatizar. Como resultado, crece no solo el número de intentos, sino también el de casos en que logran hacerse con el acceso a números de móvil, cuentas bancarias y cuentas de tiendas online. El peligro es que la víctima a menudo no se topa con una falsificación burda, sino co
Cómo ayuda la IA?
Cifas atribuye el aumento a que los modelos generativos han abaratado el engaño y lo han vuelto masivo. La IA permite generar rápidamente variaciones de un mismo guion, adaptar el estilo a un servicio concreto y enviar grandes volúmenes de mensajes sin una pérdida apreciable de calidad. Para los delincuentes es especialmente útil allí donde hay que generar confianza en pocos segundos: en la recuperación de accesos, la verificación de identidad o cuando la conversación pasa a modo «urgente» y la persona actúa en piloto automático. «La IA permite escalar el engaño a nivel ind
¿Qué se sabe sobre Por qué defenderse es más difícil?
El problema no es solo la cantidad de ataques, sino también la reducción de la barrera de entrada para los propios estafadores. Lo que antes exigía habilidades de redacción, ingeniería social y tiempo de preparación manual, ahora lo montan en parte herramientas ya hechas. Por eso las campañas fraudulentas son más rápidas, baratas y flexibles: un texto se puede reescribir para una nueva marca en minutos y un guion se adapta a un banco, un operador de telefonía o una tienda. El usuario ve un tono familiar y fórmulas habituales, así que reconocer el riesgo de inmediato resulta
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.