NVIDIA explica cómo gobernar agentes autónomos en las fábricas de IA corporativas
Los agentes de IA salieron hace tiempo del chat. Revisan código, ejecutan pruebas, leen documentos corporativos y trabajan durante horas en nombre de un empleado. Eso abre el acceso a datos y sistemas sensibles, por lo que hacen falta reglas de gobernanza claras. NVIDIA ha explicado cómo construir un entorno seguro y controlable para agentes en las fábricas de IA corporativas.
Procesado por IA desde NVIDIA Developer Blog; editado por Hamidun News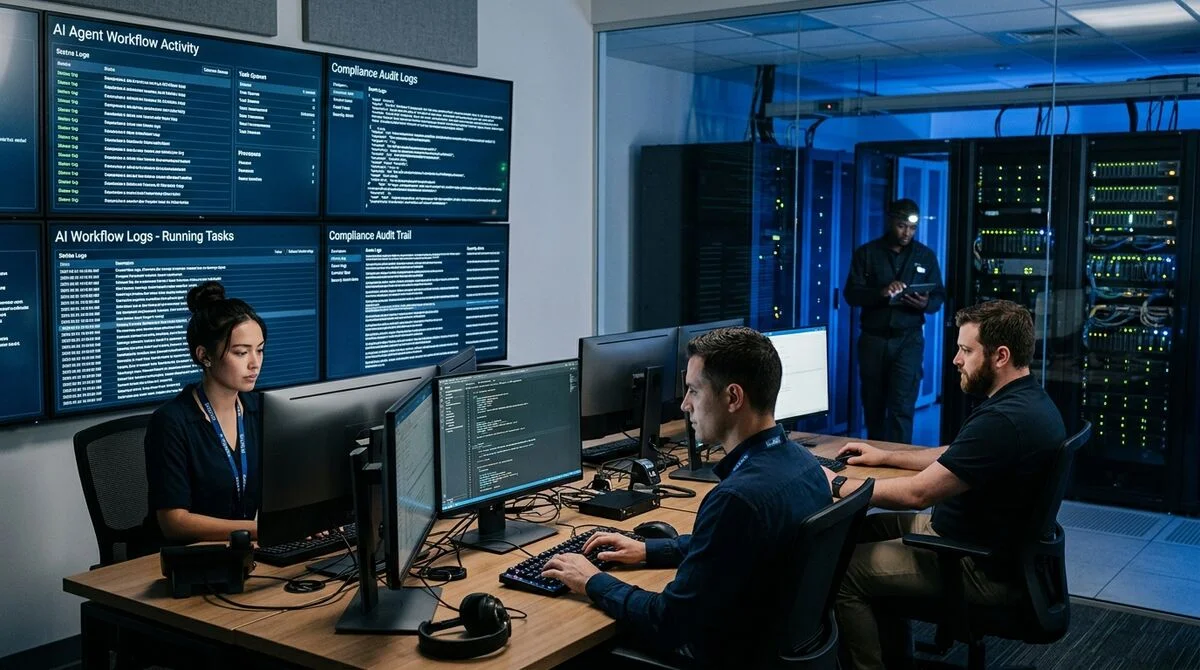
Los agentes de IA ya no son simples chatbots. Revisan código, ejecutan pruebas, leen documentos, recorren bases de conocimiento, acceden a sistemas internos y pueden trabajar durante horas en nombre de un empleado, lo que obliga a rediseñar la seguridad corporativa al mismo ritmo.
Un agente es más que una consulta
Un agente de IA moderno no ejecuta una sola consulta, sino una cadena completa de acciones: lee un documento, localiza la base de datos adecuada, elabora una conclusión, ejecuta un script, todo ello sin intervención humana constante. Este modo de trabajo aumenta de forma notable la productividad, pero con ella crece también la superficie de amenazas potenciales.
Un agente puede acceder a datos corporativos sensibles: código fuente, informes financieros, datos personales de clientes. Además, actúa en nombre de un usuario concreto, así que sus acciones deben limitarse a los permisos de ese usuario y no a todo el espectro de permisos disponibles en el sistema. Hoy la mayoría de las empresas no lo garantiza.
La duración es un problema aparte. Una consulta normal tarda segundos; un agente puede dedicar varias horas a una tarea. En ese tiempo pueden cambiar las condiciones, aparecer datos nuevos o surgir una rama errónea en su lógica. El control es necesario no solo al inicio, sino durante todo el proceso, hasta poder detener al agente de emergencia.
Cinco principios para un despliegue seguro
NVIDIA señala varios niveles clave en los que debe operar la gobernanza de agentes en un entorno corporativo:
- Identidad y autenticación: cada agente debe tener un identificador verificable para establecer con exactitud quién realizó cada acción
- Mínimo privilegio: el agente accede solo a los recursos necesarios para la tarea en curso
- Auditoría y trazabilidad: todas las acciones se registran en un formato adecuado para su revisión y reproducción
- Aislamiento de datos: los agentes no mezclan información de distintos proyectos, usuarios o perímetros de seguridad
- Control en tiempo real: debe existir la posibilidad técnica de interrumpir al agente ante acciones no deseadas
Sin estos principios, incluso el agente más productivo se convierte en una fuente de riesgo incontrolada. Los reguladores de los sectores financiero y sanitario ya no preguntan por lo que pueden hacer los agentes, sino por si se les puede auditar y si alguien puede responder de sus decisiones.
Arquitectura de la fábrica de IA
Según NVIDIA, una «AI Factory» es una infraestructura en la que los agentes no solo están en marcha, sino integrados en una cadena gestionada: desde la recepción de la tarea hasta un resultado verificado. No es un mero conjunto de herramientas, sino un modelo de proceso con una división clara de responsabilidades.
Un orquestador determina qué agente ejecuta cada paso. Cada agente trabaja en su propio entorno aislado con permisos limitados. Los resultados de cada paso se comprueban antes de pasar a la siguiente etapa. Todo el proceso se registra y puede reproducirse para una auditoría o la investigación de incidentes.
«Los agentes necesitan algo más que infraestructura para ejecutarse:
necesitan un entorno en el que sus acciones puedan entenderse, verificarse y, si hace falta, revertirse».
Este enfoque es especialmente crítico para empresas financieras y sanitarias, así como para servicios jurídicos. Pero incluso en sectores menos regulados, un incidente de fuga de datos a través de un agente autónomo puede costar más que todo lo ahorrado al no construir una infraestructura protegida.
Qué significa
Las empresas que desplieguen agentes de IA tendrán que pensar no solo en su eficacia, sino también en su capacidad de gobierno. Herramientas, roles, registros y políticas de acceso pasan a ser una parte obligatoria de la arquitectura de agentes.
Las compañías que construyan esta infraestructura ahora obtendrán una ventaja significativa al escalar y evitarán incidentes dolorosos en las primeras fases.
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre Un agente es más que una consulta?
Un agente de IA moderno no ejecuta una sola consulta, sino una cadena completa de acciones: lee un documento, localiza la base de datos adecuada, elabora una conclusión, ejecuta un script, todo ello sin intervención humana constante. Este modo de trabajo aumenta de forma notable la productividad, pero con ella crece también la superficie de amenazas potenciales. Un agente puede acceder a datos corporativos sensibles: código fuente, informes financieros, datos personales de clientes. Además, actúa en nombre de un usuario concreto, así que sus acciones deben limitarse a los p
¿Qué se sabe sobre Cinco principios para un despliegue seguro?
NVIDIA señala varios niveles clave en los que debe operar la gobernanza de agentes en un entorno corporativo: Identidad y autenticación: cada agente debe tener un identificador verificable para establecer con exactitud quién realizó cada acción Mínimo privilegio: el agente accede solo a los recursos necesarios para la tarea en curso Auditoría y trazabilidad: todas las acciones se registran en un formato adecuado para su revisión y reproducción Aislamiento de datos: los agentes no mezclan información de distintos proyectos, usuarios o perímetros de seguridad Control en tiemp
¿Qué se sabe sobre Arquitectura de la fábrica de IA?
Según NVIDIA, una «AI Factory» es una infraestructura en la que los agentes no solo están en marcha, sino integrados en una cadena gestionada: desde la recepción de la tarea hasta un resultado verificado. No es un mero conjunto de herramientas, sino un modelo de proceso con una división clara de responsabilidades. Un orquestador determina qué agente ejecuta cada paso. Cada agente trabaja en su propio entorno aislado con permisos limitados. Los resultados de cada paso se comprueban antes de pasar a la siguiente etapa. Todo el proceso se registra y puede reproducirse para una
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.