Habr AI: لماذا تحتاج النماذج اللغوية إلى guardrails وكيف تُحمى من اختراق المطالبات
تنتقل نماذج LLM بسرعة من مرحلة التجارب إلى مرتبة البنية التحتية، وبالتالي ترتفع كلفة الأخطاء. وتتحول guardrails إلى طبقة حماية إلزامية: فهي تصفّي المحتوى السام، وترصد هجمات prompt injection، وتقيّد الوصول إلى الأدوات، وتقلّل مخاطر التسرب. بالنسبة للمطورين لم يعد هذا موضوعًا اختياريًا، بل مسارًا هندسيًا مستقلًا تتنامى حوله حزمة من الحلول والاختبارات والفحوص الآلية.
معالج بواسطة الذكاء الاصطناعي من Habr AI؛ بتحرير Hamidun News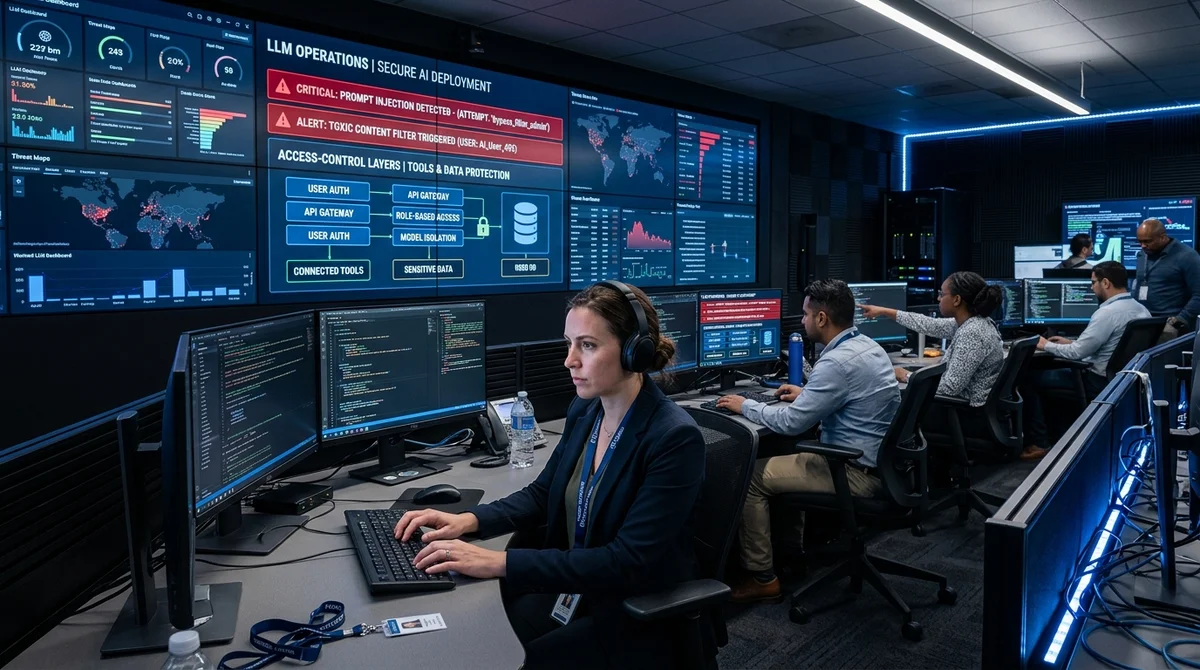
لم تعد النماذج اللغوية مجرد لعبة للعروض التجريبية، بل صارت طبقة من البنية التحتية تؤثر في البحث والدعم والتحليلات والمبيعات والعمليات الداخلية للشركات. وفي هذه المرحلة لا تقتصر المشكلة الرئيسية على جودة الإجابات، بل تشمل أيضًا إمكانية التحكم في سلوك النموذج. فإذا كان بالإمكان إخراج LLM عن قواعده، أو دفعه إلى إنتاج نص سام، أو الكشف عن تعليمات داخلية، أو تنفيذ إجراء خطير عبر أداة متصلة به، فإن الأعمال لا تحتاج إلى مطالبة جيدة فحسب، بل إلى منظومة متكاملة من القيود الوقائية — أي guardrails.
يُقصد بهذا المصطلح عادةً مجموعة من الآليات التي تراقب النموذج عند المدخلات وأثناء المعالجة وعند المخرجات. والمسألة لا تقتصر على الإشراف على الألفاظ النابية أو حظر الطلبات المحظورة صراحةً. فنقاط الضعف في LLM أوسع بكثير: هجمات prompt injection وjailbreak، وتجاوز تعليمات النظام، وتوليد الهلوسات، وتسرب البيانات الشخصية أو بيانات الشركات، والتعامل غير الآمن مع واجهات API الخارجية والمستندات، فضلًا عن التلاعب عبر السياق الذي يتلقاه النموذج من البريد الإلكتروني وأنظمة CRM وصفحات الويب وقواعد المعرفة. وحتى دون نية سيئة، قد يصوغ المستخدم طلبه بطريقة تجعل النموذج يتجاوز الحدود المسموحة، وإذا كان لديه وصول إلى أدوات فقد يبدأ بتنفيذ إجراءات لم يعتمدها أحد صراحةً.
وكلما ربطت الشركات نماذج LLM ببيانات وإجراءات حقيقية بصورة أكبر، ارتفع خطر أن يتحول خطأ النموذج من مجرد إجابة غريبة إلى حادثة أمنية أو ضرر بالسمعة أو خسارة مالية مباشرة. ولهذا تتشكل حول guardrails بسرعة حزمة تقنية مستقلة. وتشمل هذه الحزمة مرشحات للطلبات الواردة، ومصنِّفات للنوايا، وكاشفات للتعليمات الخبيثة، وسياسات للوصول إلى الأدوات، وقيودًا حسب الأدوار، وإخفاءً للبيانات الحساسة، وتحققًا من الحقائق، وفحصًا لصحة المخرجات المهيكلة، ومعالجة لاحقة للإجابة قبل إرسالها إلى المستخدم.
وتزداد أهمية هذه الطبقة في السيناريوهات القائمة على الوكلاء: فالنموذج لم يعد يكتب نصًا فحسب، بل يستدعي دوال، ويبحث، ويقرأ الملفات، وينشئ المهام أو يعدّل السجلات في الأنظمة. وهنا تعمل guardrails بمثابة مُوزّع للقواعد: تحدد أي الإجراءات مسموح به أصلًا، وبأي ترتيب، وبأي معاملات، وفي أي حالات ينبغي إيقاف السلسلة.
وعمليًا تتجه الصناعة إلى أن أمن LLM ليس إعدادًا واحدًا داخل النموذج، بل بنية من عدة فحوص مستقلة. ومن هنا ينبع الاهتمام بالأطر المتخصصة، ومحركات السياسات (policy engines)، ومنصات المراقبة (observability)، وممارسات red-team الخاصة بـ LLM. وهذا يفتح أمام المطورين تخصصًا جديدًا يقع عند تقاطع الذكاء الاصطناعي التطبيقي وهندسة backend والأمن السيبراني. فلا يكفي أن يعرف المرء كيف يبني دردشة فوق API لنموذج ما: بل يجب أن يفهم سطح الهجوم، ويصمم مسارات معالجة آمنة، ويفصل بين مصادر السياق الموثوقة وغير الموثوقة، ويسجّل الإجابات المثيرة للجدل، ويبني مجموعات eval، ويفحص بانتظام سلوك النظام تحت ضغط الطلبات غير المعتادة.
ويعني ذلك عمليًا عدة خطوات أساسية منذ البداية: تقييد وصول النموذج إلى البيانات والأدوات بصرامة وفق مبدأ الحد الأدنى من الصلاحيات، والفصل بين تعليمات النظام ومدخلات المستخدم، ومعاملة جميع المستندات الواردة ومحتوى الويب على أنها معادية محتملًا، والتحقق من JSON والأوامر قبل تنفيذها، وإبقاء الإنسان ضمن الحلقة في العمليات الخطرة. كما يتزايد الطلب على الفرق القادرة على تحويل هذه الفحوص إلى جزء من CI/CD والتحليلات المنتجية، بدلًا من أن تكون تدقيقًا لمرة واحدة قبل الإطلاق. والشركات التي تعتمد هذه الممارسات مبكرًا ستحصل لا على منتجات أكثر أمانًا فحسب، بل أيضًا على اقتصاديات تشغيل أكثر قابلية للتنبؤ لـ LLM.
والخلاصة الرئيسية بسيطة: لم تعد guardrails «إضافة للحذرين» اختيارية، بل أصبحت مستوى نضج إلزاميًا لأي منتج LLM جاد. فكلما تعمّق دمج النموذج في العمليات التجارية، لم يعد المهم مدى إقناعه في صياغة الإجابات، بل مدى قدرة النظام على الصمود أمام المدخلات الخبيثة وأخطاء السياق وإغراء منح النموذج صلاحيات زائدة. ولذلك سيتزايد الطلب لا على النماذج نفسها فحسب، بل على الأدوات والاختبارات والمهندسين القادرين على إبقاء الذكاء الاصطناعي ضمن أطر آمنة.
Build & Ship Production AI Apps with Vibe Coding
Join Zhemal Khamidun's hands-on Vibe Coding Intensive at hamidun.com/vibecoding — master Claude Code, Cursor, and autonomous agentic workflows.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.