Anthropic تغلق باب الوصول إلى Claude Mythos بسبب مخاطر على الأمن السيبراني العالمي
لا تطرح Anthropic نموذج Claude Mythos للاستخدام العام، لأنه قادر على اكتشاف ثغرات حرجة في أنظمة التشغيل والمتصفحات واستغلالها محتملًا. وزادت التقارير عن وصول غير مصرّح به محتمل إلى Mythos من حدة القلق. وتُظهر الاختبارات الداخلية والخارجية أن النموذج لم يعد مجرد مساعد أذكى في كتابة الشيفرة، بل أداة تغيّر قواعد اللعبة في الأمن السيبراني.
معالج بواسطة الذكاء الاصطناعي من Guardian؛ بتحرير Hamidun News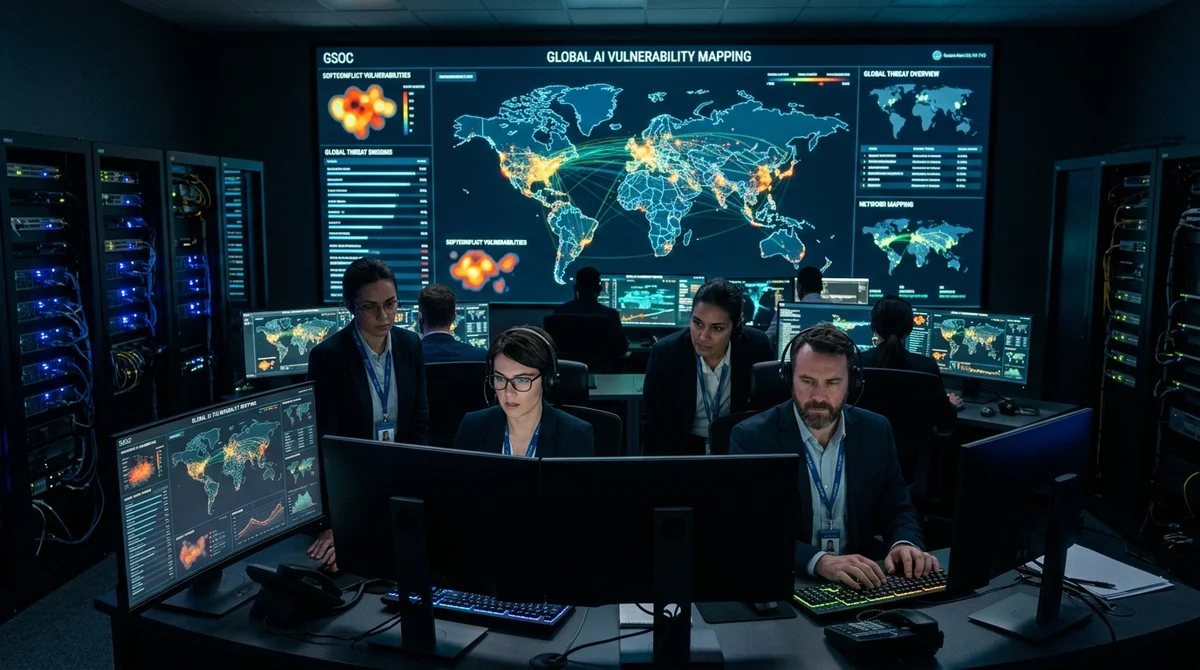
علّقت Anthropic عمليًا الإطلاق العلني لنموذج Claude Mythos، معترفةً بحقيقة بسيطة: النموذج القادر على اكتشاف ثغرات حرجة بأعداد كبيرة وربطها في سلاسل هجوم قد يفيد المدافعين، لكنه في الأيدي الخطأ يتحول سريعًا إلى أداة للهجمات. وزاد من حدة الموقف أن الشركة تتحقق بالفعل من تقارير عن وصول غير مصرّح به إلى Mythos من جانب مجموعة صغيرة من المستخدمين. وإذا كان من الصعب إبقاء نظام مغلق تحت السيطرة، فلم يعد السؤال ما إذا كانت هذه القدرات ستظهر في السوق، بل من سيسبق إلى الاستعداد لها.
Mythos هو نموذج جديد من Anthropic جرى الكشف عنه في 7 أبريل 2026. وتقول الشركة إنه قادر على اكتشاف ثغرات zero-day في أنظمة التشغيل والمتصفحات الرئيسية واستغلالها محتملًا. والمقصود عيوب لا يعرفها المطورون بعد، ولم يتمكنوا بالتالي من سدّها. وبحسب بيانات Anthropic نفسها، ظل بعض المشكلات المكتشفة دون أن يلاحظه أحد عشر سنوات وعشرين سنة، بل سبعًا وعشرين سنة. وتكتب الشركة في تقريرها التقني أن Mythos استطاع بناء ثغرات استغلال (exploits) معقدة بصورة مؤتمتة، بما في ذلك الجمع بين عدة ثغرات في سلسلة واحدة. ولهذا السبب لم يُطرح النموذج للعموم: فخطر استخدام هذه القدرات في الاختراق، لا في الدفاع وحده، مرتفع جدًا.
ومع ذلك، لم تُخفِ Anthropic نموذج Mythos كليًا. فقد حصلت نحو 40 شركة ومؤسسة من القطاعات التقنية والبنية التحتية والمالية على إمكانية الوصول إليه ضمن Project Glasswing، بهدف البحث عن نقاط الضعف في الأنظمة المهمة قبل أن تنتشر أدوات مماثلة على نطاق واسع. وقد التفّ حول المشروع أكبر اللاعبين، وبدأت السلطات والجهات التنظيمية تناقش لا تهديدًا مجردًا، بل سيناريوهات عملية: ماذا سيحدث إذا وصلت أداة من هذه الفئة إلى المهاجمين.
واهتمام البنوك بالموضوع مفهوم. ففي أسوأ الحالات قد تؤدي الهجمات على الخدمات الحرجة إلى تعطل الخدمات المصرفية عبر الإنترنت والمدفوعات وأجهزة الصراف الآلي وما يرتبط بها من سلاسل التسوية. وحتى دون سيناريو كارثي، فإن مجرد ظهور أداة كهذه يغيّر التوازن بين سرعة اكتشاف الثغرة وسرعة إصلاحها.
وتفاقمت المخاوف بعد تقارير تفيد بأن عدة أشخاص ربما حصلوا على وصول غير مصرّح به إلى Mythos عبر بيئة مغلقة. وأعلنت Anthropic أنها تحقق في هذه الواقعة. وهذه إشارة مقلقة للقطاع على مستويين. أولًا، حتى الإطلاق المحدود لا يضمن العزل الكامل للنموذج. وثانيًا، كلما زادت قيمة هذه الأنظمة وخطورتها، زاد الدافع إلى تجاوز الحواجز التنظيمية والتقنية. وفي هذا السياق ينتقل السؤال المحوري من «ما مدى قوة النموذج نفسه» إلى «ما مدى متانة المنظومة المحيطة به»، بدءًا من التحكم في الوصول وتدقيق الإجراءات، وصولًا إلى قواعد الإفصاح عن الثغرات المكتشفة.
ومع ذلك، ثمة تحفظ مهم بشأن Mythos. فالتقييمات المستقلة تؤكد قفزة ملحوظة في قدرات النموذج السيبرانية، لكنها لا تبرر الذعر دون مراعاة الفروق الدقيقة. فقد أعلن معهد AI Security Institute البريطاني أن Mythos أصبح أول نموذج ينجح في اجتياز محاكاة هجوم مؤسسي من 32 خطوة بالكامل، وإن كان ذلك في 3 محاولات فقط من أصل 10. وفي مهام مستوى الخبراء من نوع capture-the-flag حقق النموذج نسبة نجاح 73%. لكن المعهد نفسه يشدد على أن هذه الاختبارات أُجريت في بيئات هشة وضعيفة الحماية، دون مدافعين نشطين ودون المجموعة الكاملة من أدوات المراقبة. وبعبارة أخرى، لا يتعلق الأمر بقدرة مثبتة على اختراق أي بنك أو سحابة محصّنة جيدًا بضغطة زر، بل بأن العتبة اللازمة للهجمات المعقدة تنخفض بسرعة.
كما يرى بعض الباحثين أن Mythos ليس قطيعة سحرية مع الجيل السابق، بل تسارع لاتجاه بدأ بالفعل: فنماذج أخرى أرخص تتعلم أيضًا اكتشاف بعض الأخطاء الخطيرة المنفردة، وإن كان ذلك بثبات أقل وأداء أضعف في السيناريوهات الطويلة متعددة الخطوات.
والخلاصة الرئيسية بسيطة: لا تكمن أهمية Claude Mythos في كونه سبقًا منفردًا، بل في كونه إشارة إلى مرحلة جديدة في الأمن السيبراني. فإذا كانت هذه النماذج قادرة فعلًا على إيجاد نقاط الضعف أسرع من البشر وتحويلها بصورة متزايدة إلى سلاسل هجوم عاملة، فسيتعين على الشركات تسريع إدارة التصحيحات (patch management) وتعزيز التحكم في الوصول والتسجيل (logging) وعمليات الاستجابة الداخلية. أما بالنسبة للجهات التنظيمية وشركات الذكاء الاصطناعي نفسها، فهي أيضًا مسألة حوكمة: من يحصل على الوصول إلى أنظمة بهذا المستوى، ووفق أي قواعد، وماذا سيحدث عندما تظهر قدرات مماثلة لدى المنافسين أو في النماذج المفتوحة.
- 2 نوفمبر 2026مبتكر Bun ينقل 750 ألف سطر من Zig إلى Rust خلال 11 يومًا بمساعدة Claude Code
- 2 نوفمبر 2026mcp-linter يكشف 18 معاملًا بلا وصف في خادم filesystem من Anthropic
- 2 نوفمبر 2026صحفي في The Verge يبني بديلاً لـ Meta Muse Charm بـ$50 باستخدام Claude Code
- 2 نوفمبر 20268 Skill لـ Claude Code للفيديو: من 244 تأثيرًا بكسليًا إلى المونتاج
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.