كيف تحمي وكلاء الذكاء الاصطناعي في Amazon Bedrock: طريقتان عبر WAF
نشرت AWS دليلًا يتضمن نمطين معماريين لحماية Amazon Bedrock AgentCore Runtime عبر AWS WAF. يضيف النمط الأول وكيل Lambda بين موازن الحمل وVPC Endpoint، ما يتيح تحويل الطلبات بمرونة. أما النمط الثاني فيتصل مباشرة بعناوين IP الخاصة بـ ENI، فيحذف قفزة إضافية من المسار. وتغلق سياسة الموارد التي تتضمن الشرط aws:SourceVpce منفذ تجاوز WAF المباشر. وقد اختُبر النمطان مع مصادقة SigV4 ومصادقة OAuth عبر Amazon Cognito JWT.
معالج بواسطة الذكاء الاصطناعي من AWS Machine Learning Blog؛ بتحرير Hamidun News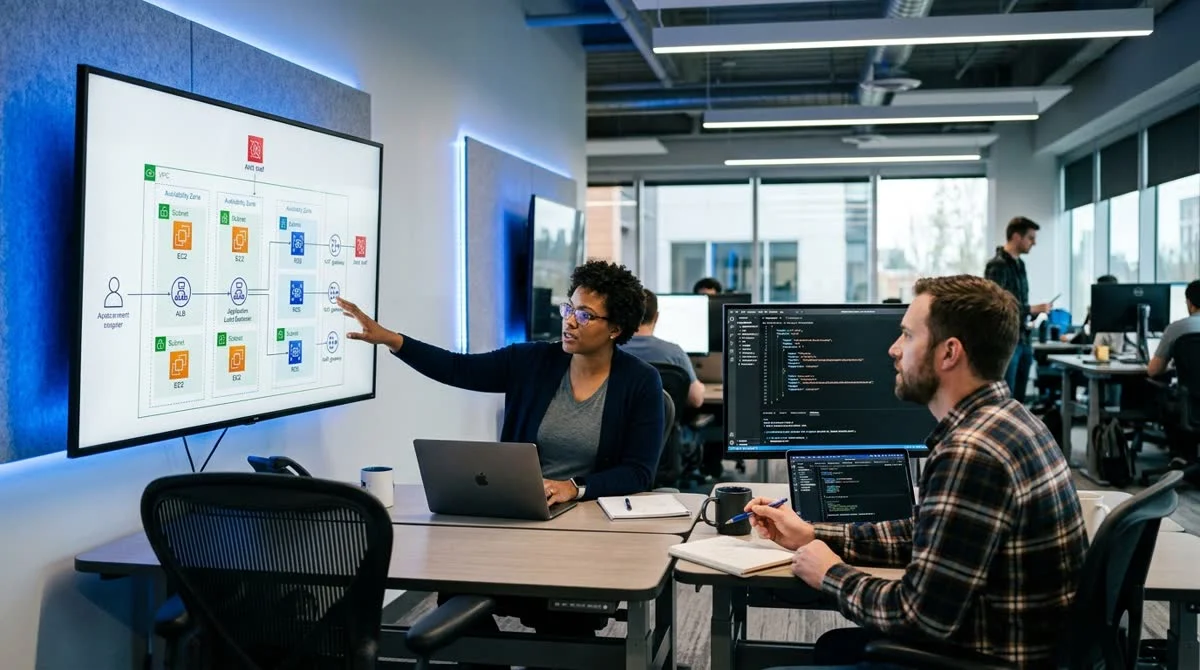
نشرت AWS نمطين معماريين لحماية وكلاء الذكاء الاصطناعي في Amazon Bedrock عبر AWS WAF، اختُبرا مع مصادقة SigV4 ومصادقة OAuth عبر Amazon Cognito JWT.
لماذا يحتاج AgentCore Runtime إلى حماية WAF
AgentCore Runtime هو مكوّن في Amazon Bedrock لتشغيل وكلاء الذكاء الاصطناعي في بيئة الإنتاج، ولا يوفّر افتراضيًا تصفية مدمجة على مستوى تطبيق الويب. وبدون بنية إضافية، يستطيع المهاجم استهداف الوكيل بهجمات الحقن أو هجمات DDoS أو تزوير الطلبات، إذ يمكنه الوصول إلى الخدمة مباشرة.
يتيح AWS WAF (جدار حماية تطبيقات الويب) حظر نواقل الهجوم المعروفة، وتحديد معدل الطلبات، وتطبيق مجموعات القواعد المُدارة قبل أن يصل الطلب إلى الوكيل. ويعتمد النمطان المعروضان على Application Load Balancer (ALB) متاح عبر الإنترنت ومرتبط بـ AWS WAF، ويوجّهان الحركة عبر VPC Interface Endpoint إلى AgentCore Runtime.
المعايير الرئيسية للحلّين:
- ALB مفتوح للإنترنت، ويفحص AWS WAF كل طلب وارد
- تُوجَّه الحركة عبر VPC Interface Endpoint إلى AgentCore Runtime
- تمنع سياسة الموارد تجاوز WAF مباشرة
- المصادقة المدعومة: SigV4 وOAuth (Amazon Cognito JWT)
- اختُبر النمطان في سيناريوهات شاملة من الطرف إلى الطرف (end-to-end)
النمط 1 مقابل النمط 2: ما الفرق
النمط 1 يضيف AWS Lambda بين ALB وVPC Endpoint بدور وكيل (proxy). تتلقى الدالة الطلب بعد تصفية WAF، ويمكنها تحويله، كإضافة ترويسات أو تطبيع المسارات أو تعديل المحتوى، ثم تمرّره إلى AgentCore عبر VPC Endpoint. يمنح ذلك أقصى قدر من التحكم في الحركة، وهو مفيد خاصة عند الحاجة إلى منطق تحويل أو تحقق إضافي قبل وصول الطلب إلى الوكيل. وثمن ذلك زمن استجابة إضافي وتكلفة استدعاءات Lambda.
النمط 2 يحذف قفزة Lambda بالكامل: يتصل ALB مباشرة بعناوين IP الخاصة بـ ENI (Elastic Network Interface) التابعة لـ VPC Interface Endpoint. هذا مخطط أكثر مباشرة، بزمن استجابة أقل ودون أعباء Lambda. ويناسب الحالات التي لا تتطلب تحويل الطلبات، وتكون الأولوية فيها لأدنى زمن استجابة مع الحفاظ على حماية WAF.
«اختُبر النمطان من الطرف إلى الطرف (end-to-end) مع مصادقة
SigV4 ومصادقة OAuth (Amazon Cognito JWT)»، بحسب ما أشارت AWS في مدونة Machine Learning.
كيف يُغلق الباب الخلفي عبر سياسة الموارد
أهم جزء في النمطين هو الإعداد الصحيح لسياسة موارد AgentCore Runtime. فبدونها تفقد حماية WAF معناها، إذ قد يعرف المهاجم نقطة النهاية العامة لـ AgentCore ويصل إليها مباشرة، متجاوزًا ALB وWAF تمامًا.
الحل هو الشرط `aws:SourceVpce` في سياسة الموارد. يسمح هذا الشرط باستدعاء AgentCore عبر VPC Interface Endpoint محدد فقط، ما يضمن مرور كل الحركة عبر ALB وAWS WAF. وبذلك يُغلق الباب الخلفي المباشر على مستوى سياسة IAM.
يطبّق هذا النهج مبدأ الدفاع المتعمق (Defence in Depth): WAF هو خط التصفية الأول، وسياسة الموارد هي الخط الثاني الذي يمنع تجاوز الأول.
ماذا يعني ذلك
يقدّم دليل AWS لمطوّري وكلاء الذكاء الاصطناعي على Bedrock أنماطًا جاهزة ومُختبرة بدلًا من ابتكار مخططات الحماية بأنفسهم. والاختيار بينها بسيط: إذا كانت هناك حاجة إلى تحويل الطلبات فالنمط 1 مع Lambda، وإذا كانت السرعة والبساطة أهم فالنمط 2 بمساره المباشر إلى ENI.
الأسئلة الشائعة
ما أساليب المصادقة التي يدعمها النمطان؟
اختُبر النمطان مع AWS SigV4 (توقيع الطلبات عبر مفاتيح الوصول في AWS) ومع OAuth برموز Amazon Cognito JWT. ويعتمد الاختيار على بنية التطبيق.
لماذا لا يكفي تفعيل WAF دون سياسة الموارد؟
يحمي AWS WAF الحركة المارّة عبر ALB فقط. وإذا لم يُغلق الوصول المباشر إلى نقطة نهاية AgentCore بسياسة موارد تتضمن الشرط `aws:SourceVpce`، فقد يتجاوز المهاجم WAF بالوصول إلى AgentCore مباشرة عبر العنوان العام.
لماذا يكون
Amazon Bedrock AgentCore Runtime عرضة للاختراق بدون WAF؟
لا يوفّر AgentCore Runtime افتراضيًا تصفية مدمجة على مستوى تطبيق الويب. وبدون بنية إضافية، يستطيع المهاجم استهداف الوكيل بهجمات الحقن أو DDoS أو تزوير الطلبات.
Delegate Deep Research, Coding & Workflows to an AI Agent
Deploy autonomous multi-step execution with NomadNet Agent (agent.nomadnet.ai) — automated web research, data synthesis, code generation, and complex task orchestration.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.