NVIDIA Confidential Computing: حماية البيانات أثناء استدلال الذكاء الاصطناعي دون خسارة في السرعة
كشفت NVIDIA عن تقنية Confidential Computing، وهي حماية عتادية للبيانات أثناء عمليات الحوسبة الخاصة بالذكاء الاصطناعي نفسها. وعلى خلاف التشفير التقليدي، تبقى البيانات مشفّرة حتى داخل وحدة GPU أثناء الاستدلال. يستهدف هذا الحل أنظمة الذكاء الاصطناعي الوكيلة (agentic AI)، حيث تمر البيانات الحساسة عبر مسارات معالجة متعددة الخطوات. وتؤكد NVIDIA أن هذه الحماية لا تخفّض الأداء.
معالج بواسطة الذكاء الاصطناعي من NVIDIA Developer Blog؛ بتحرير Hamidun News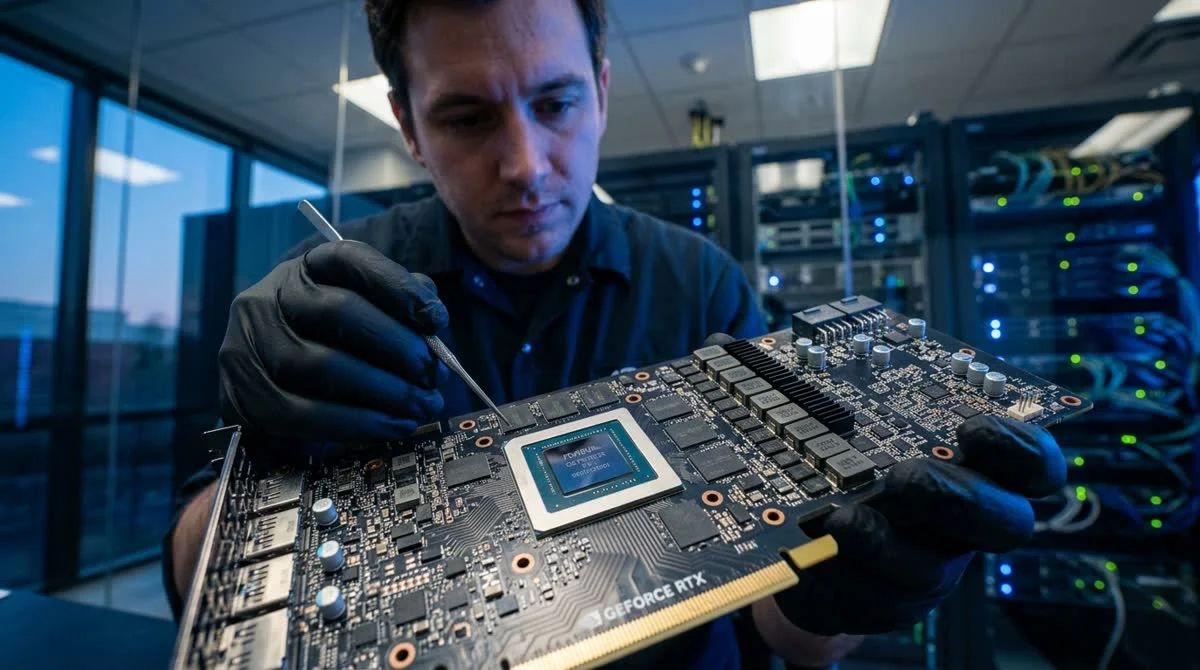
نشرت NVIDIA في فبراير 2025 مراجعة تقنية لتقنية Confidential Computing (CC)، وهي حل عتادي لحماية بيانات الشركات أثناء عمليات الحوسبة الخاصة بالذكاء الاصطناعي نفسها، جرى تطويره مع التركيز على عصر الأنظمة الوكيلة.
لماذا أصبح الأمان العائق الرئيسي أمام الذكاء الاصطناعي
يتعثر الانتشار الواسع للذكاء الاصطناعي في المؤسسات بسبب ثلاث مشكلات مترابطة: خصوصية البيانات، والسيادة عليها، أي التحكم في مكان معالجتها وكيفيتها، والأمان في لحظة الحوسبة الفعلية، أي data-in-use. تحمي آليات التشفير التقليدية البيانات عند تخزينها ونقلها، لكن في لحظة الاستدلال، حين تعالج وحدة GPU الطلب فعليًا، تصبح البيانات متاحة داخل الذاكرة. وهذه اللحظة «المكشوفة» هي الثغرة الأساسية في عمليات نشر الذكاء الاصطناعي داخل الشركات.
وفي القطاعات الخاضعة لمتطلبات تنظيمية صارمة، مثل المالية والطب والقانون والقطاع الحكومي، ظلت هذه الثغرة تمنع اعتماد نماذج الذكاء الاصطناعي من مزوّدين خارجيين أو تحدّ منه بدرجة كبيرة.
ما هي تقنية NVIDIA Confidential Computing
ينفّذ هذا الحل حماية البيانات على مستوى العتاد نفسه: فحتى أثناء حوسبة GPU تبقى البيانات مشفّرة ومعزولة داخل بيئة تنفيذ موثوقة (Trusted Execution Environment, TEE). ولا يستطيع نظام التشغيل ولا المشرف الافتراضي (hypervisor) ولا أي عمليات أخرى الوصول إلى المعلومات قيد المعالجة.
أبرز خصائص التقنية:
- عزل عتادي للبيانات على امتداد دورة حياتها كاملة: التخزين والنقل والحوسبة الفعلية
- تنفَّذ الحماية على مستوى معمارية GPU، لا في طبقة برمجية فوقها
- تعالج الخصوصية وسيادة البيانات والأمان أثناء الاستدلال في آن واحد
- تعلن NVIDIA أنه لا توجد خسائر ملحوظة في الأداء مقارنة بالحوسبة غير المحمية
يمثّل هذا الادعاء الأخير نقطة التمايز الجوهرية: فآليات الأمان العتادية التقليدية فرضت أعباء إضافية كبيرة، وأجبرت الفرق على التضحية إما بالسرعة وإما بالحماية.
لماذا تحتاجها الأنظمة الوكيلة
تغيّر معمارية الذكاء الاصطناعي الوكيل نموذج التهديدات تغييرًا جذريًا. فالوكيل الذي يبني سلاسل الإجراءات بنفسه، فيستدعي الأدوات ويتعامل مع قواعد البيانات ويصل إلى مستندات الشركة، يعالج بيانات حساسة لا مرة واحدة، بل على امتداد المسار كله بخطواته المتعددة. وفي معمارية كهذه لا تكفي الحماية عند «المدخل» و«المخرج» فقط، إذ يجب صون البيانات في كل خطوة من خطوات السلسلة.
ولهذا السيناريو تحديدًا تطرح NVIDIA تقنية Confidential Computing بوصفها مكوّنًا أساسيًا في البنية التحتية. وبالنسبة إلى المؤسسات التي تخشى تسليم بياناتها إلى نماذج ذكاء اصطناعي لدى مزوّد خارجي، قد تزيل ضمانات العزل العتادية الاعتراض الرئيسي، دون الحاجة إلى بناء بنية تحتية معزولة داخل المقر (on-premise).
ماذا يعني ذلك
مع انتقال أنظمة الذكاء الاصطناعي الوكيلة من المختبرات إلى بيئات الإنتاج، يتحول الأمان العتادي أثناء الاستدلال من خيار إضافي إلى متطلب أساسي. وقد يصبح نهج NVIDIA، أي حماية دون مساومة على الأداء، معيارًا لنشر الذكاء الاصطناعي في الشركات العاملة في القطاعات الخاضعة للتنظيم.
أسئلة وأجوبة حول الخبر
ما أبرز التفاصيل حول لماذا أصبح الأمان العائق الرئيسي أمام الذكاء الاصطناعي؟
يتعثر الانتشار الواسع للذكاء الاصطناعي في المؤسسات بسبب ثلاث مشكلات مترابطة: خصوصية البيانات، والسيادة عليها، أي التحكم في مكان معالجتها وكيفيتها، والأمان في لحظة الحوسبة الفعلية، أي data-in-use. تحمي آليات التشفير التقليدية البيانات عند تخزينها ونقلها، لكن في لحظة الاستدلال، حين تعالج وحدة GPU الطلب فعليًا، تصبح البيانات متاحة داخل الذاكرة. وهذه اللحظة «المكشوفة» هي الثغرة الأساسية في عمليات نشر الذكاء الاصطناعي داخل الشركات. وفي القطاعات الخاضعة لمتطلبات تنظيمية صارمة، مثل المالية والطب والقانون والقطاع الحكومي، ظلت هذه الثغرة تمنع اعتماد نماذج الذكاء الاصطناعي من مزوّدين
ما أبرز التفاصيل حول ما هي تقنية NVIDIA Confidential Computing؟
ينفّذ هذا الحل حماية البيانات على مستوى العتاد نفسه: فحتى أثناء حوسبة GPU تبقى البيانات مشفّرة ومعزولة داخل بيئة تنفيذ موثوقة (Trusted Execution Environment, TEE). ولا يستطيع نظام التشغيل ولا المشرف الافتراضي (hypervisor) ولا أي عمليات أخرى الوصول إلى المعلومات قيد المعالجة. أبرز خصائص التقنية: عزل عتادي للبيانات على امتداد دورة حياتها كاملة: التخزين والنقل والحوسبة الفعلية تنفَّذ الحماية على مستوى معمارية GPU، لا في طبقة برمجية فوقها تعالج الخصوصية وسيادة البيانات والأمان أثناء الاستدلال في آن واحد تعلن NVIDIA أنه لا توجد خسائر ملحوظة في الأداء مقارنة بالحوسبة غير المحمية
ما أبرز التفاصيل حول لماذا تحتاجها الأنظمة الوكيلة؟
تغيّر معمارية الذكاء الاصطناعي الوكيل نموذج التهديدات تغييرًا جذريًا. فالوكيل الذي يبني سلاسل الإجراءات بنفسه، فيستدعي الأدوات ويتعامل مع قواعد البيانات ويصل إلى مستندات الشركة، يعالج بيانات حساسة لا مرة واحدة، بل على امتداد المسار كله بخطواته المتعددة. وفي معمارية كهذه لا تكفي الحماية عند «المدخل» و«المخرج» فقط، إذ يجب صون البيانات في كل خطوة من خطوات السلسلة. ولهذا السيناريو تحديدًا تطرح NVIDIA تقنية Confidential Computing بوصفها مكوّنًا أساسيًا في البنية التحتية. وبالنسبة إلى المؤسسات التي تخشى تسليم بياناتها إلى نماذج ذكاء اصطناعي لدى مزوّد خارجي، قد تزيل ضمانات العزل ا
Delegate Deep Research, Coding & Multi-Step Workflows to Nomad Agent
Deploy autonomous task execution with Nomad Agent (agent.nomadnet.ai) — automated web research, data synthesis, code generation, and MCP tool orchestration.
أهم ما في عالم الذكاء الاصطناعي — مرة كل أسبوع
سبع قصص مهمة فعلاً هذا الأسبوع، مختارة بعناية. بلا ضجيج ولا بيانات صحفية.
تم! تحقق من بريدك للتأكيد.