Как LangChain защитила агентов в LangSmith от утечек учётных данных
LangChain добавила Auth Proxy в LangSmith Sandboxes — новый слой безопасности, который скрывает API-ключи от самих агентов и ограничивает их сетевой доступ. Система фильтрует исходящие соединения по доменам, хранит учётные данные на уровне инфраструктуры и ведёт аудит всех запросов. Компания даёт разработчикам полный контроль над подключениями агентов.
AI-обработка оригинала LangChain Blog; редакция Hamidun News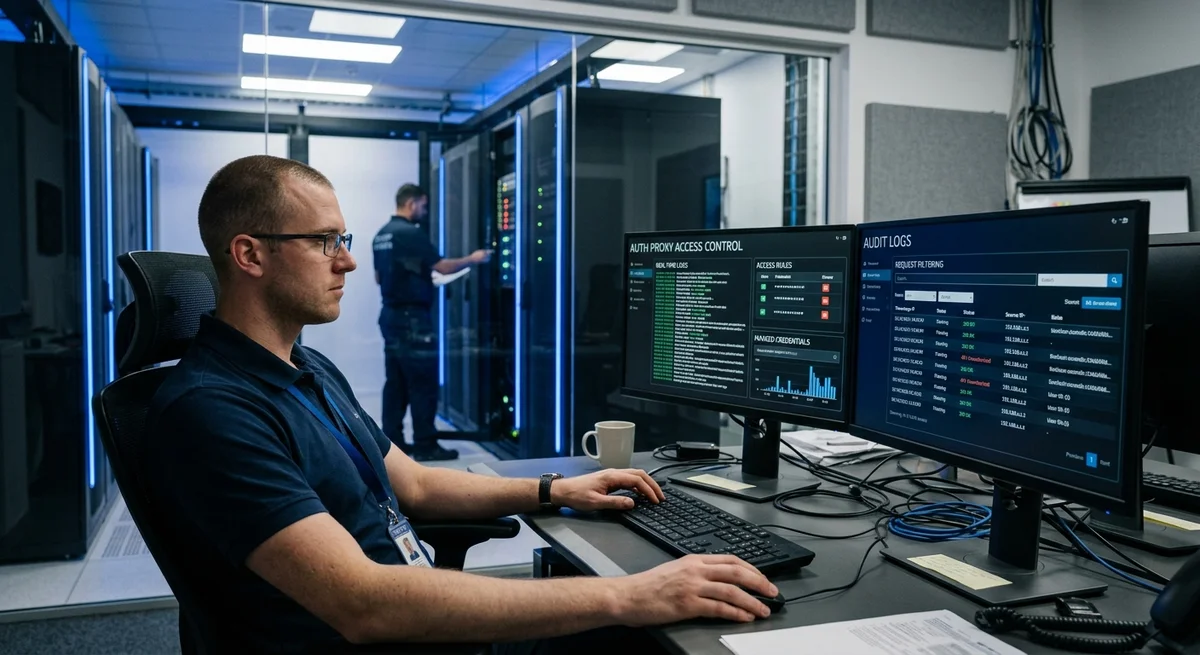
LangChain обновила LangSmith Sandboxes — добавила Auth Proxy, систему управления доступом для AI-агентов. Теперь учётные данные не видны самим агентам, а исходящие соединения контролируются на уровне инфраструктуры.
Проблема безопасности агентов AI-агенты должны работать с реальным
миром: вызывать API, делать HTTP-запросы, подключаться к базам данных. Для этого им нужны API-ключи, пароли и учётные данные. Но если агент скомпрометирован — будь то баг в коде или вредоносная инструкция в prompt — он может украсть эти данные и использовать их для несанкционированного доступа. Один утекший ключ Admin API может привести к взлому всей системы. Раньше разработчикам приходилось передавать ключи агенту и надеяться, что тот их не украдёт.
Как работает
Auth Proxy Auth Proxy становится промежуточным слоем между агентом и внешними сервисами. Все учётные данные теперь хранятся на уровне инфраструктуры, а не в коде или переменных окружения агента. Когда агент хочет вызвать API, запрос идёт через Auth Proxy.
Система проверяет его, применяет правила доступа, подставляет нужные учётные данные и пропускает соединение. Функции Auth Proxy: Скрытие API-ключей от кода агента Фильтрация исходящих соединений по доменам и IP-адресам Аудит всех запросов с использованием учётных данных Гибкие правила доступа, управляемые командой * Интеграция с системами управления секретами (AWS Secrets Manager, Vault) ## Инфраструктурный контроль вместо кодового Ключевое отличие Auth Proxy — контроль теперь в инфраструктуре, не в коде. Раньше разработчик решал, какие данные отправить агенту.
Теперь команда безопасности может установить правила: «этот агент может вызывать только API платежей», «все соединения через VPN», «запросы требуют ручного одобрения». Изменение правил не требует переписания кода или перекомпиляции — достаточно обновить конфигурацию в LangSmith Dashboard.
Практический пример Представьте агента, который заказывает товары через API поставщика.
Ему нужен ключ поставщика и ключ платёжной системы. Раньше оба ключа передавались в переменные окружения агента — если тот был взломан, оба скомпрометировались. Теперь Auth Proxy берёт роль посредника: агент просто говорит «заказать товар». Auth Proxy проверяет, разрешено ли это, и сам вставляет нужные ключи в запрос. Если требуется, система логирует все операции и требует ручного одобрения.
Что это значит Auth Proxy делает LangSmith безопаснее для коммерческих и критичных приложений.
Компании смогут развёртывать AI-агентов в production без страха перед утечками учётных данных. Это особенно важно для операций с платежами, управлением облачной инфраструктурой и доступом к приватным данным клиентов.
- 24 окт. 2026 г.Lovable запустила корпоративный пакет: деплой в AWS и Azure клиента, EU-инференс и политики
- 24 окт. 2026 г.Vercel вывела Python в GA и запустила Daemons для фоновых воркеров
- 24 окт. 2026 г.Vercel Sandbox выдержал взлом: 1285 отчётов, $242 000 и баг в ядре Linux
- 24 окт. 2026 г.Anthropic открывает пятый офис в APAC: Сингапур вышел на 2-е место из 121 по Claude
Делегируйте ресёрч, код и рутину автономному AI-агенту
Интеллектуальная агентная среда NomadNet Agent (agent.nomadnet.ai) выполняет многошаговые задачи: глубокий веб-ресёрч, анализ данных, написание кода и автоматизацию браузера.
Главное из мира ИИ — раз в неделю
7 ключевых событий недели, отобранных вручную. Без шума, репостов и пресс-релизов.
Готово! Проверьте почту — мы отправили подтверждение.