Palantir recebe contas de e-mail do NHS e preocupa funcionários do sistema de saúde britânico
O NHS discute o acesso de funcionários da Palantir a contas de e-mail internas NHS.net. Segundo fontes, junto com essas contas, os engenheiros da empresa podem ter obtido acesso a um diretório com contatos de até 1,5 milhão de funcionários. O e-mail em si está longe de ser o ponto central. A questão principal é o quanto um fornecedor externo está integrado à infraestrutura interna do sistema de saúde britânico.
Processado por IA de Guardian; editado por Hamidun News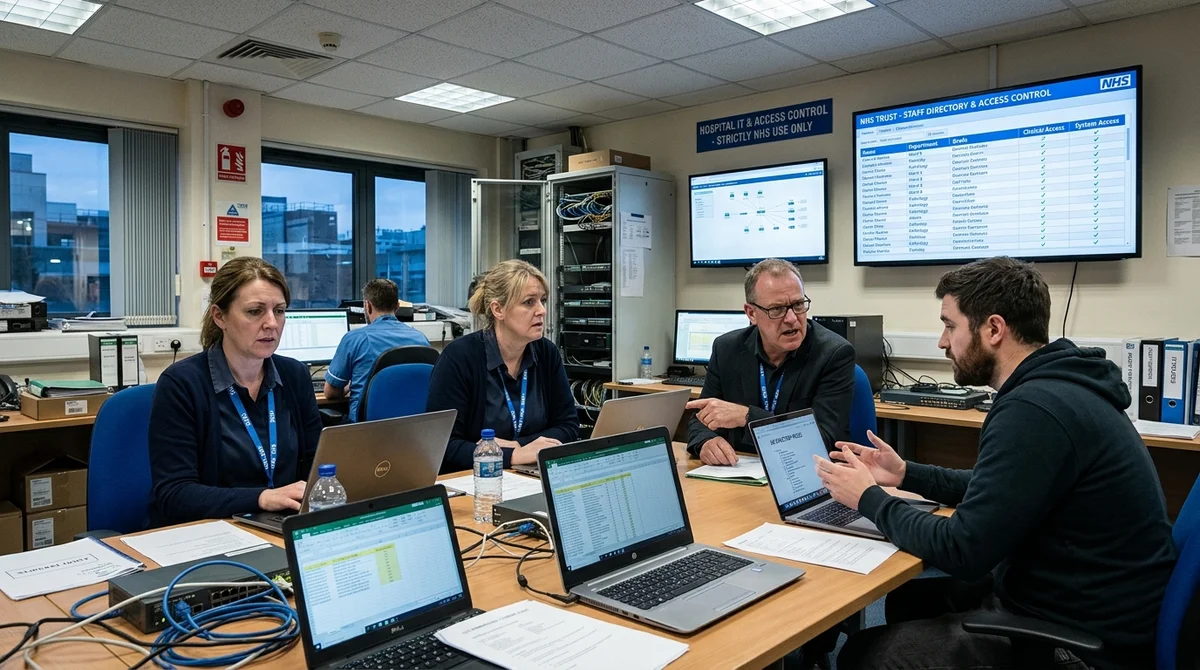
Uma nova polêmica envolvendo a Palantir surgiu no sistema de saúde britânico. Segundo o Guardian, funcionários do NHS estão preocupados porque engenheiros da empresa receberam contas de e-mail NHS.net e, com elas, um provável acesso ao diretório interno de contatos, que pode reunir dados de até 1,5 milhão de trabalhadores.
Por que o caso gerou barulho
Para os funcionários do NHS, ceder endereços no domínio NHS.net a um fornecedor externo está longe de ser uma formalidade técnica: é um sinal de integração profunda aos processos internos. Uma conta desse tipo serve para bem mais do que trocar mensagens.
Ela costuma ser vista como parte da identidade interna no sistema: facilita a navegação pela estrutura do serviço, o contato com colegas e faz com que o usuário pareça, aos olhos dos outros, um integrante da infraestrutura comum. É justamente isso que é interpretado como sinal da escala do envolvimento do fornecedor. A preocupação aumenta porque, segundo fontes, junto com as contas de e-mail, os funcionários da Palantir podem ter obtido acesso ao diretório NHS.
net com os dados de contato da equipe. Trata-se de um catálogo com até 1,5 milhão de registros. Mesmo que não haja acesso a prontuários médicos ou sistemas clínicos, para uma grande organização pública esse tipo de visibilidade sobre contatos internos já é considerado sensível por si só.
Para muitos funcionários, isso basta para exigir explicações. Em um sistema grande e distribuído, o problema é ainda mais delicado. O NHS tem milhares de unidades, fornecedores e equipes, e qualquer flexibilização nas regras de acesso rapidamente deixa de ser um detalhe técnico local.
Mesmo um conjunto limitado de permissões concedido a alguns engenheiros é visto como precedente: se esse nível de integração é aceitável para um fornecedor, os funcionários querem saber onde fica o limite para os demais. Sem essa clareza, cresce a desconfiança em relação aos fornecedores digitais em geral.
Que tipo de acesso está em discussão
Por enquanto, o debate público não trata de abuso comprovado, e sim do tipo de acesso que pode ter sido concedido ao fornecedor. É por isso que o caso gerou reação: em sistemas grandes, a pergunta costuma envolver tanto "o que a pessoa pode abrir agora" quanto "que nível de confiança ela recebeu dentro da organização". Em muitos casos, isso pesa mais do que uma função específica.
Daí a reação tão forte à própria reportagem. identidade de e-mail dentro do NHS visibilidade de contatos e cargos internos acesso mais fácil à comunicação com as equipes a sensação de que o fornecedor está inserido no sistema como um integrante do quadro O último ponto é o que mais incomoda a equipe. Quando um engenheiro externo recebe um endereço interno, a fronteira entre o fornecedor de tecnologia e o próprio serviço fica menos visível.
Isso levanta questões de segurança e também de governança: quem aprovou esse nível de acesso, que restrições estão em vigor, como a auditoria é feita e com que rapidez as permissões podem ser revogadas, se necessário. São justamente esses processos que costumam gerar as perguntas mais incômodas.
Por que a
Palantir está no centro da polêmica O nome Palantir, por si só, dá ao caso uma carga política. A empresa é conhecida por trabalhar com grandes clientes governamentais e em projetos que usam enormes volumes de dados, por isso qualquer ampliação de sua presença em infraestrutura sensível atrai atenção redobrada. Para parte dos funcionários, o problema nem é a decisão técnica em si: a confiança no fornecedor já parte de um patamar limitado.
Por isso, qualquer novo acesso é lido pelo prisma da reputação da empresa. Nesse contexto, até uma medida padrão do ponto de vista de operações de TI pode ser vista como um passo além do que a equipe esperava. Se o fornecedor de fato recebeu acesso comparável ao de um usuário comum do NHS.
net, a questão rapidamente extrapola o suporte técnico. Ela vira um debate sobre transparência dos contratos, acesso mínimo necessário e sobre até que ponto o sistema público controla seus parceiros digitais, e não o contrário. Para a direção, o tema deixou de ser o e-mail e passou a ser o modelo de controle.
O que isso significa O caso
Palantir mostra que, na saúde pública, o risco hoje vai além de vazamentos de dados de pacientes. O acesso de fornecedores ao tecido organizacional interno tem peso semelhante: diretórios, contas de usuário, canais de comunicação e cargos. Quanto mais as empresas de AI se integram à infraestrutura crítica, mais rigorosas serão as exigências de limites de acesso explicáveis e de auditoria clara. É em torno disso que o debate público passará a girar.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.