Cifas: golpistas que usam AI elevaram o número de casos de fraude na Grã-Bretanha a um recorde de 444 mil
Um recorde de 444 mil casos de fraude foi registrado no Reino Unido, e a Cifas relaciona a alta à disponibilidade de ferramentas de AI para criminosos. Redes neurais ajudam a escalar ataques convincentes contra números de celular, contas bancárias online e contas de lojas online. Os serviços mais afetados são aqueles em que os usuários estão acostumados a confirmar logins e pagamentos rapidamente e sem verificação, o que faz com que entreguem com mais facilidade um código ou senha.
Processado por IA de Guardian; editado por Hamidun News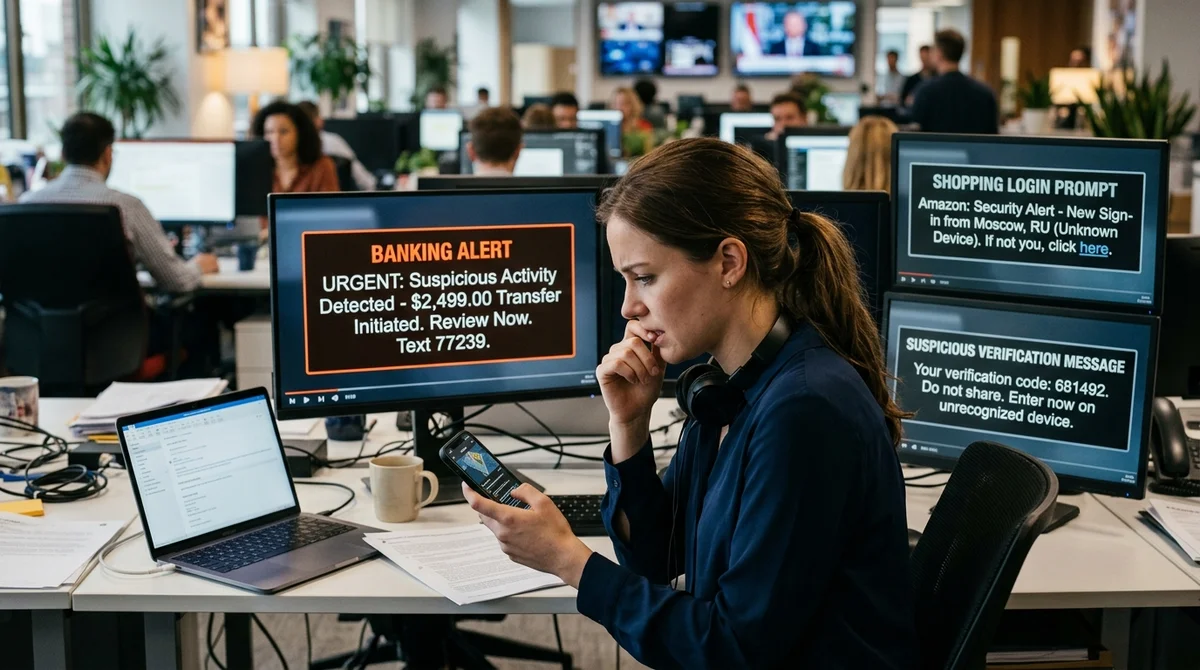
O mercado britânico enfrenta uma nova onda de fraude digital: de acordo com a organização antifraude Cifas, o número de casos confirmados no banco de dados nacional atingiu recordes 444 mil por ano. O principal acelerador — ferramentas de IA acessíveis que ajudam criminosos a atacar usuários comuns de forma mais rápida e convincente.
Crescimento recorde em ataques
Para a Cifas, essa estatística se tornou um sinal de que a fraude deixou de ser um conjunto de esquemas dispersos e cada vez mais se assemelha a um serviço escalável. Se antes os criminosos precisavam gastar tempo preparando e-mails, mensagens e narrativas para cada cenário, agora uma parte significativa desse trabalho pode ser automatizada. Como resultado, não apenas o número de tentativas cresce, mas também o número de casos em que criminosos conseguem interceptar acesso a números de celular, portais bancários e contas em lojas online.
O perigo está no fato de que a vítima frequentemente encontra não uma falsificação grosseira, mas um contato muito plausível. Uma mensagem de um "banco," uma carta sobre problemas de entrega ou uma solicitação para confirmar o login podem parecer convincentes o suficiente para uma pessoa voluntariamente fornecer um código, senha ou outra chave de acesso. Nesse contexto, o recorde de 444 mil casos parece não como um pico, mas como um sinal de mudança sistêmica.
Para o mercado, esse já é um novo risco baseline.
Como a IA ajuda
Cifas vincula o crescimento ao fato de que modelos generativos tornaram a fraude mais barata e a converteram em um fenômeno de massa. A IA permite gerar rapidamente variações do mesmo cenário, adaptar o estilo para um serviço específico e lançar grandes volumes de mensagens sem perda notável de qualidade. Para criminosos, isso é especialmente valioso onde é necessário construir confiança em segundos: durante recuperação de conta, confirmação de identidade ou ao mover a conversa para modo "urgente," quando uma pessoa age no automático.
"A IA permite escalar a fraude para um nível industrial"
- contas móveis e serviços SIM
- portais bancários e aplicativos de pagamento
- contas de lojas online
- processos de recuperação de senha
Para esquemas de captura de conta, a IA é conveniente porque ajuda a superar o estágio mais sensível — o contato inicial. Não há necessidade de tecnicamente hackar a vítima: é suficiente convencê-la a confirmar uma ação, clicar em um link ou revelar detalhes de login. Quando tais cenários são lançados em larga escala, até mesmo um pequeno percentual de ataques bem-sucedidos se transforma em um fluxo notável de comprometimentos. É por isso que os serviços onde os usuários estão acostumados a responder rapidamente a notificações são particularmente vulneráveis.
Por que se defender é mais difícil
O problema não está apenas no número de ataques, mas no rebaixamento da barreira de entrada para os próprios fraudadores. O que anteriormente exigia habilidades de redação, conhecimento de engenharia social e tempo para preparação manual, agora é parcialmente montado por ferramentas prontas. Por isso, campanhas fraudulentas se tornam mais rápidas, baratas e flexíveis: o texto pode ser reescrito para uma nova marca em minutos, e o cenário pode ser adaptado para um banco, operadora de telecomunicações ou loja.
O usuário vê um tom familiar e palavras habituais, então se torna cada vez mais difícil reconhecer o risco imediatamente. Para serviços financeiros e e-commerce, isso significa carga adicional em sistemas antifraude e suporte. Já não é suficiente simplesmente filtrar e-mails padronizados ou bloquear domínios de phishing óbvios: os ataques se tornam mais variados, o que significa que passam melhor pelas regras antigas.
Para o usuário comum, o risco principal é que comprometer uma conta frequentemente arrasta as próximas — do telefone para o banco e compras. Cenários de defesa antigos já são insuficientes.
O que isso significa
A história com recordes 444 mil casos mostra que a IA amplifica não apenas serviços úteis, mas também ferramentas criminais. Os negócios terão que investir em verificações mais inteligentes e educação de clientes, enquanto os usuários precisam tratar qualquer solicitação "urgente" por códigos, senhas e informações de login como um ataque potencial.
Perguntas frequentes sobre a notícia
O que se sabe sobre Crescimento recorde em ataques?
Para a Cifas, essa estatística se tornou um sinal de que a fraude deixou de ser um conjunto de esquemas dispersos e cada vez mais se assemelha a um serviço escalável. Se antes os criminosos precisavam gastar tempo preparando e-mails, mensagens e narrativas para cada cenário, agora uma parte significativa desse trabalho pode ser automatizada. Como resultado, não apenas o número de tentativas cresce, mas também o número de casos em que criminosos conseguem interceptar acesso a números de celular, portais bancários e contas em lojas online. O perigo está no fato de que a vítim
Como a IA ajuda?
Cifas vincula o crescimento ao fato de que modelos generativos tornaram a fraude mais barata e a converteram em um fenômeno de massa. A IA permite gerar rapidamente variações do mesmo cenário, adaptar o estilo para um serviço específico e lançar grandes volumes de mensagens sem perda notável de qualidade. Para criminosos, isso é especialmente valioso onde é necessário construir confiança em segundos: durante recuperação de conta, confirmação de identidade ou ao mover a conversa para modo "urgente," quando uma pessoa age no automático. "A IA permite escalar a fraude para um
Por que se defender é mais difícil?
O problema não está apenas no número de ataques, mas no rebaixamento da barreira de entrada para os próprios fraudadores. O que anteriormente exigia habilidades de redação, conhecimento de engenharia social e tempo para preparação manual, agora é parcialmente montado por ferramentas prontas. Por isso, campanhas fraudulentas se tornam mais rápidas, baratas e flexíveis: o texto pode ser reescrito para uma nova marca em minutos, e o cenário pode ser adaptado para um banco, operadora de telecomunicações ou loja. O usuário vê um tom familiar e palavras habituais, então se torna
Executive AI Consulting, Custom Agents & Team Workshops
Work directly with Zhemal Khamidun at hamidun.com — enterprise AI architecture, production RAG & multi-agent systems, and executive training.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.