AWS mostra como o Amazon Bedrock AgentCore Gateway se conecta a APIs e serviços privados
A AWS mostrou como conectar o Amazon Bedrock AgentCore Gateway a recursos privados dentro de uma VPC por meio de um Resource Gateway. O esquema cria ENIs nas sub-redes e dá aos agentes acesso seguro a APIs fechadas, incluindo um Amazon API Gateway privado, um servidor MCP no EKS e serviços REST internos, sem expô-los à internet pública. Há suporte a cenários managed e self-managed.
Processado por IA de AWS Machine Learning Blog; editado por Hamidun News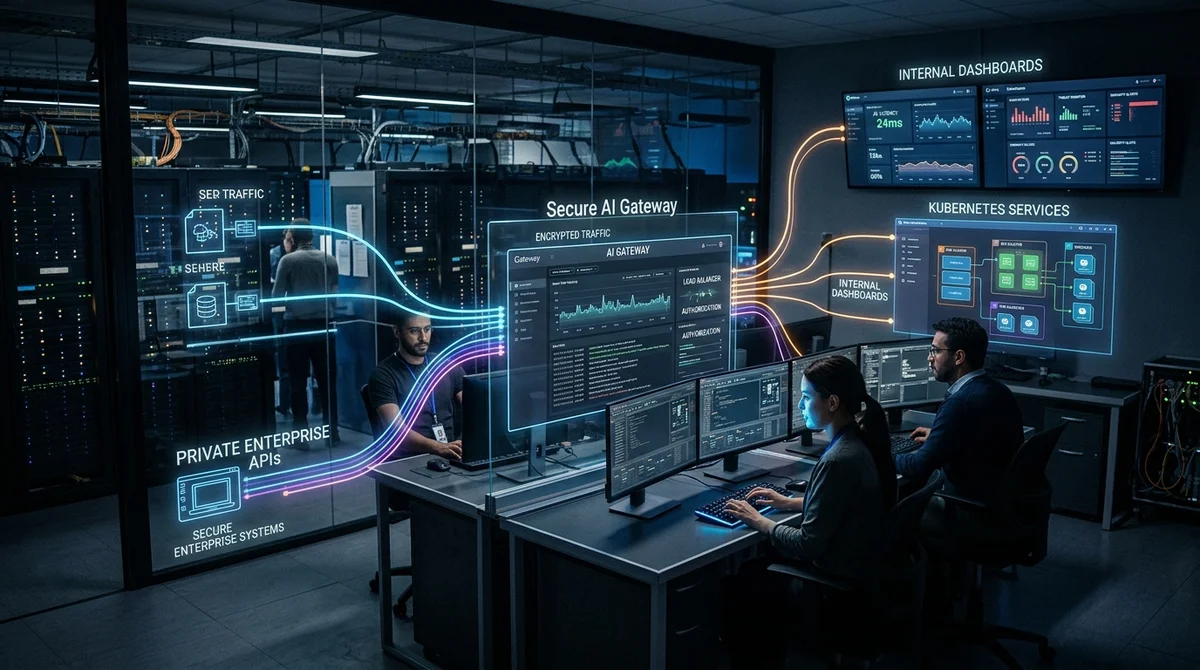
A AWS mostrou como configurar o Amazon Bedrock AgentCore Gateway para que agentes de IA acessem com segurança recursos privados dentro de uma VPC. A base do esquema é o Resource Gateway, que cria Elastic Network Interfaces nas sub-redes e oferece um caminho controlado até APIs fechadas, serviços e endpoints internos.
Como funciona
A ideia central é que o agente não precisa sair para a internet pública para chamar um serviço interno. O Resource Gateway implanta uma ENI em cada sub-rede selecionada da Amazon VPC e as usa como ponto de entrada para a infraestrutura privada. Com isso, as requisições do AgentCore Gateway trafegam pela rede interna da AWS, e a equipe mantém os mecanismos de controle de sempre: security groups, roteamento por tabelas de rotas e segmentação por sub-redes. Para empresas que não querem expor APIs internas, é o cenário mais prático.
A abordagem importa principalmente para agentes de IA que precisam trabalhar não só com modelos públicos, mas também com ferramentas fechadas do negócio. Podem ser CRMs internos, serviços de gestão de documentos, endpoints privados de inferência ou APIs acessíveis apenas de dentro da VPC. Em vez de montar gambiarras com proxies e gateways públicos, a AWS propõe um canal de acesso nativo dentro da própria rede. Isso simplifica a arquitetura e concentra num só lugar os requisitos de segurança, auditoria e isolamento de rede.
Dois modos de operação
A AWS oferece duas opções de implantação: managed e self-managed. No modo managed, o serviço cria e mantém a maior parte da infraestrutura de rede, então a equipe chega mais rápido a uma conexão funcional e gasta menos tempo com infraestrutura rotineira. O modo self-managed é para quem precisa de controle total sobre o esquema de implantação, as configurações de rede e a integração com as regras já existentes da empresa. A escolha não depende da funcionalidade do agente, mas de quanto o negócio quer gerenciar por conta própria a camada de rede.
- Managed serve para começar rápido e para cenários típicos.
- Self-managed dá mais controle sobre a rede e o modelo operacional.
- As ENIs são criadas em sub-redes da VPC, o que ajuda a manter uma rota privada para o tráfego.
- As políticas de acesso podem ser combinadas com security groups e rotas já existentes.
O sentido prático dessa divisão é simples: o Bedrock AgentCore Gateway não impõe uma única forma rígida de conexão. Se a velocidade do piloto é importante, a equipe pode ficar com o modelo gerenciado. Se a prioridade é uma topologia personalizada, requisitos corporativos ou regras especiais de acesso entre segmentos de rede, é possível montar o esquema por conta própria. Para equipes enterprise, é um sinal importante: o serviço foi pensado não só para demos, mas para ambientes reais de produção com restrições internas.
Três cenários práticos
A AWS apresenta três cenários que deixam claro para que serve o Resource Gateway. O primeiro é a conexão a um endpoint privado do Amazon API Gateway, quando o agente precisa chamar uma API inacessível de fora. O segundo é o trabalho com um servidor MCP no Amazon EKS, ou seja, um servidor de ferramentas implantado em um cluster Kubernetes dentro da rede da nuvem. O terceiro é o acesso a uma API REST privada, que pode atender aplicações internas, bases de conhecimento ou lógica corporativa.
- Chamada a um Amazon API Gateway privado sem publicar o endpoint externamente.
- Integração com um servidor MCP no Amazon EKS para ferramentas de agentes.
- Conexão a uma API REST interna que existe apenas dentro da VPC.
Esses exemplos cobrem um leque bastante amplo de tarefas. Em um caso, o agente acessa gateways de API já existentes; em outro, uma infraestrutura Kubernetes com ferramentas próprias; e no terceiro, qualquer serviço web interno com interface REST. No fundo, a AWS mostra um modelo: se você tem um serviço dentro de uma rede privada, pode torná-lo acessível com cuidado ao AgentCore Gateway sem levá-lo para a internet. Isso reduz o dilema entre segurança e utilidade dos agentes.
O que isso significa
A AWS vai transformando o AgentCore Gateway em uma ponte entre agentes LLM e a infraestrutura corporativa fechada. Para as empresas, isso derruba uma das principais barreiras de adoção: os agentes podem ser conectados a APIs internas, serviços Kubernetes e ferramentas próprias sem exposição desnecessária ao exterior, o que permite levar pilotos à produção mais rápido.
- 31 de out. de 2026Worldwide Express entrega contas contestadas a agentes de IA e reduz dívida em 75%
- 30 de out. de 2026AWS dá a agentes de código uma prévia ao vivo do site direto da sessão isolada
- 30 de out. de 2026MoEngage abre 400 APIs privadas a agentes de IA via AgentCore Gateway, sem servidores MCP próprios
- 29 de out. de 2026NVIDIA Nemotron 3.5 Super VL: 120 bilhões de parâmetros, 12 bilhões ativos, com implantação na AWS
Perguntas frequentes sobre a notícia
Como funciona?
A ideia central é que o agente não precisa sair para a internet pública para chamar um serviço interno. O Resource Gateway implanta uma ENI em cada sub-rede selecionada da Amazon VPC e as usa como ponto de entrada para a infraestrutura privada. Com isso, as requisições do AgentCore Gateway trafegam pela rede interna da AWS, e a equipe mantém os mecanismos de controle de sempre: security groups, roteamento por tabelas de rotas e segmentação por sub-redes. Para empresas que não querem expor APIs internas, é o cenário mais prático. A abordagem importa principalmente para agent
O que se sabe sobre Dois modos de operação?
A AWS oferece duas opções de implantação: managed e self-managed. No modo managed, o serviço cria e mantém a maior parte da infraestrutura de rede, então a equipe chega mais rápido a uma conexão funcional e gasta menos tempo com infraestrutura rotineira. O modo self-managed é para quem precisa de controle total sobre o esquema de implantação, as configurações de rede e a integração com as regras já existentes da empresa. A escolha não depende da funcionalidade do agente, mas de quanto o negócio quer gerenciar por conta própria a camada de rede. Managed serve para começar rá
O que se sabe sobre Três cenários práticos?
A AWS apresenta três cenários que deixam claro para que serve o Resource Gateway. O primeiro é a conexão a um endpoint privado do Amazon API Gateway, quando o agente precisa chamar uma API inacessível de fora. O segundo é o trabalho com um servidor MCP no Amazon EKS, ou seja, um servidor de ferramentas implantado em um cluster Kubernetes dentro da rede da nuvem. O terceiro é o acesso a uma API REST privada, que pode atender aplicações internas, bases de conhecimento ou lógica corporativa. Chamada a um Amazon API Gateway privado sem publicar o endpoint externamente. Integraç
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.