Anthropic adiciona auto mode ao Claude Code: menos confirmações e proteção contra comandos perigosos
A Anthropic lançou o auto mode para o Claude Code, um meio-termo entre a confirmação manual e a desativação total das restrições. Ele libera edições e comandos seguros sem pausas desnecessárias, enquanto ações de risco, como exclusão, force push ou trabalho com infraestrutura externa, são barradas por um classificador separado. O modo ainda está em research preview e não elimina a revisão manual em tarefas sensíveis.
Processado por IA de ZDNet AI; editado por Hamidun News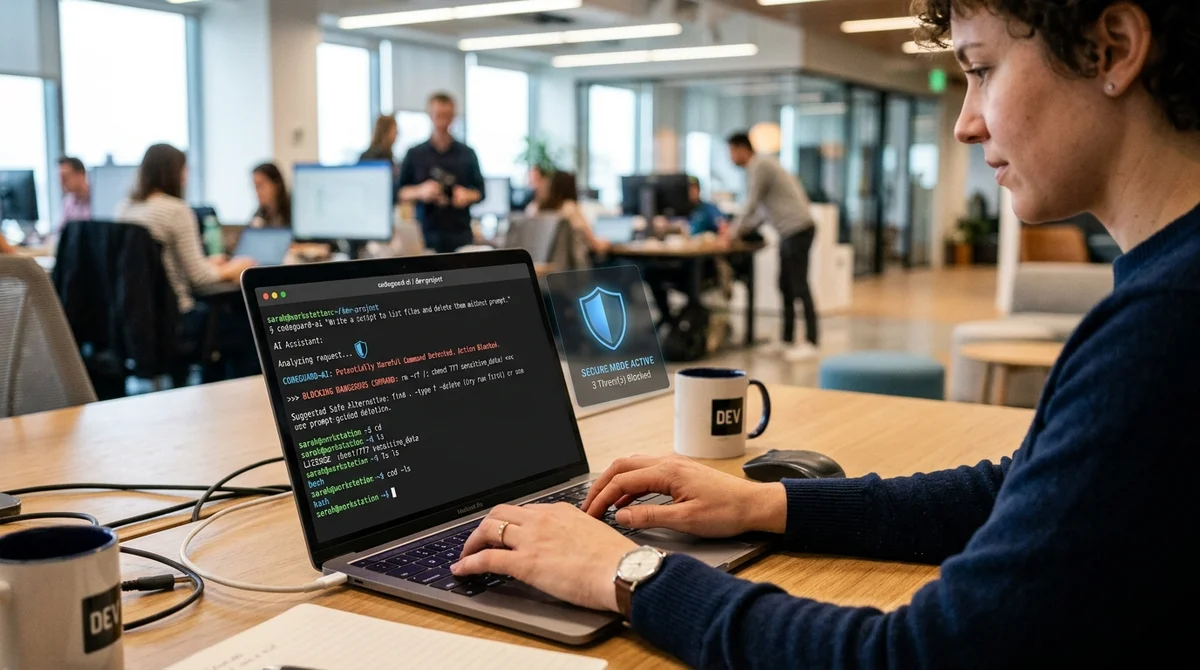
A Anthropic apresentou o auto mode no Claude Code, um modo que elimina a maior parte das confirmações incômodas, mas não deixa o agente de IA totalmente solto. A ideia é acelerar sessões longas de programação e, ao mesmo tempo, impedir que o modelo apague branches por acidente, vaze segredos ou mexa em produção.
Como o modo funciona
Até agora, os usuários do Claude Code tinham uma escolha desagradável. Ou confirmavam quase toda edição de arquivo, comando de shell e requisição de rede, ou passavam para um modo com restrições mínimas e assumiam todo o risco. A Anthropic diz que os desenvolvedores aprovam cerca de 93% dos pedidos de acesso. Isso significa que a proteção existe no papel, mas na prática vira rotina rapidamente: a pessoa clica em aprovar quase no automático e deixa de olhar com atenção o que o agente vai fazer.
O auto mode foi pensado como opção intermediária entre o controle manual e a flag --dangerously-skip-permissions. Em tarefas comuns, o Claude Code pode trabalhar sem interrupções, e as ações duvidosas vão não para uma pessoa, mas para um classificador separado. O esquema tem duas camadas: primeiro, uma proteção no servidor verifica a saída das ferramentas em busca de prompt injection; depois, uma segunda camada analisa a ação do próprio agente, como um comando, uma chamada de rede ou a tentativa de iniciar um subagente. Se a ação parecer irreversível, suspeita ou fora do escopo do pedido do usuário, ela é bloqueada.
O que é bloqueado
A Anthropic deixou deliberadamente configurações padrão conservadoras no auto mode. Dentro do projeto de trabalho, o Claude Code pode editar arquivos e executar etapas normais de desenvolvimento sem perder tempo com verificações. Mas, quando a ação pode causar dano significativo, entra em cena uma lógica de segurança separada. Por padrão, o modo considera confiáveis apenas o diretório atual e os repositórios remotos configurados, e trata todo o resto como ambiente externo.
- force push e pushes diretos na main
- exclusão irreversível de arquivos antigos e exclusões em massa em armazenamento na nuvem
- deploys em produção, migrações e alterações na infraestrutura compartilhada
- envio de segredos, arquivos
.envou código interno para endereços não confiáveis - execução de código baixado de fora, no estilo
curl | bash
Se a equipe precisar liberar mais, os limites podem ser definidos nas configurações: adicionar domínios, buckets, repositórios e serviços internos confiáveis. Isso é importante para empresas em que o agente realmente precisa fazer push na organização corporativa do GitHub, gravar em armazenamento na nuvem ou acessar uma API interna. A Anthropic também ressalta que regras do arquivo compartilhado do repositório não podem ampliar sozinhas a lista de permissões e, assim, contornar a proteção.
Onde os riscos permanecem
A Anthropic não vende o auto mode como proteção absoluta, e esse é, talvez, o principal ponto positivo do lançamento. Em testes internos com tráfego real, o pipeline completo teve cerca de 0,4% de falsos positivos, mas deixou passar aproximadamente 17% das ações perigosas por "iniciativa excessiva". Para um modo que deve ser mais seguro do que desligar totalmente as confirmações, já é um passo útil. Para trabalhar com produção, segredos ou infraestrutura crítica, ainda não basta para relaxar e tirar o humano do circuito.
"O modo auto foi pensado como substituto do dangerously-skip-permissions, sem voltar às pausas constantes."
É por isso que o recurso ainda está em research preview. Ele não está disponível para todos: exige um plano adequado do Claude Code, ativação por um administrador nas contas de equipe, um modelo compatível do nível do Sonnet 4.6 ou do Opus 4.6 e a Anthropic API como provedor. Se o classificador bloquear ações três vezes seguidas ou 20 vezes em uma sessão, o Claude Code volta às confirmações normais. Ou seja, o sistema não apenas corta etapas arriscadas, mas também pode interromper uma sessão autônoma se perceber que o agente insiste demais em um cenário perigoso.
O que isso significa
O Claude Code dá um passo importante para sair do "assistente de chat para código" e se tornar um agente completo, a quem se podem entregar tarefas longas sem supervisão constante. Mas a Anthropic é honesta sobre os limites: o auto mode não é um piloto automático mágico, e sim uma camada de segurança de compromisso, bem mais prática do que as janelas de aprovação manual e muito mais sensata do que remover todas as restrições.
- 12 de nov. de 2026Jensen Huang deixa o cargo de CEO da Nvidia: empresa perde US$ 1,4 trilhão em duas semanas
- 12 de nov. de 2026Claude in Chrome exige autorização para cada clique em sites da categoria 3
- 12 de nov. de 2026AWS Quick ganha seis agentes para product managers: das reclamações de clientes à especificação
- 12 de nov. de 2026Anthropic fecha o Claude para empresas russas a partir de 12 de novembro, mesmo com entidade jurídica no exterior
Perguntas frequentes sobre a notícia
Como o modo funciona?
Até agora, os usuários do Claude Code tinham uma escolha desagradável. Ou confirmavam quase toda edição de arquivo, comando de shell e requisição de rede, ou passavam para um modo com restrições mínimas e assumiam todo o risco. A Anthropic diz que os desenvolvedores aprovam cerca de 93% dos pedidos de acesso. Isso significa que a proteção existe no papel, mas na prática vira rotina rapidamente: a pessoa clica em aprovar quase no automático e deixa de olhar com atenção o que o agente vai fazer.
O que é bloqueado?
A Anthropic deixou deliberadamente configurações padrão conservadoras no auto mode. Dentro do projeto de trabalho, o Claude Code pode editar arquivos e executar etapas normais de desenvolvimento sem perder tempo com verificações. Mas, quando a ação pode causar dano significativo, entra em cena uma lógica de segurança separada. Por padrão, o modo considera confiáveis apenas o diretório atual e os repositórios remotos configurados, e trata todo o resto como ambiente externo.
Onde os riscos permanecem?
A Anthropic não vende o auto mode como proteção absoluta, e esse é, talvez, o principal ponto positivo do lançamento. Em testes internos com tráfego real, o pipeline completo teve cerca de 0,4% de falsos positivos, mas deixou passar aproximadamente 17% das ações perigosas por "iniciativa excessiva". Para um modo que deve ser mais seguro do que desligar totalmente as confirmações, já é um passo útil.
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.