Polônia alerta para aumento de ciberataques com a difusão de ferramentas de IA avançadas
A Polônia alerta que haverá mais ciberataques à medida que ferramentas de IA avançadas se espalharem. As autoridades já registram aumento de ataques que associam à Rússia, e os novos modelos podem facilitar o phishing, a localização de e-mails e a preparação em massa de cenários de golpe verossímeis. Para empresas e órgãos públicos, é um sinal para reforçar já a proteção básica, em vez de esperar invasões "ultrassofisticadas".
Processado por IA de Bloomberg Tech; editado por Hamidun News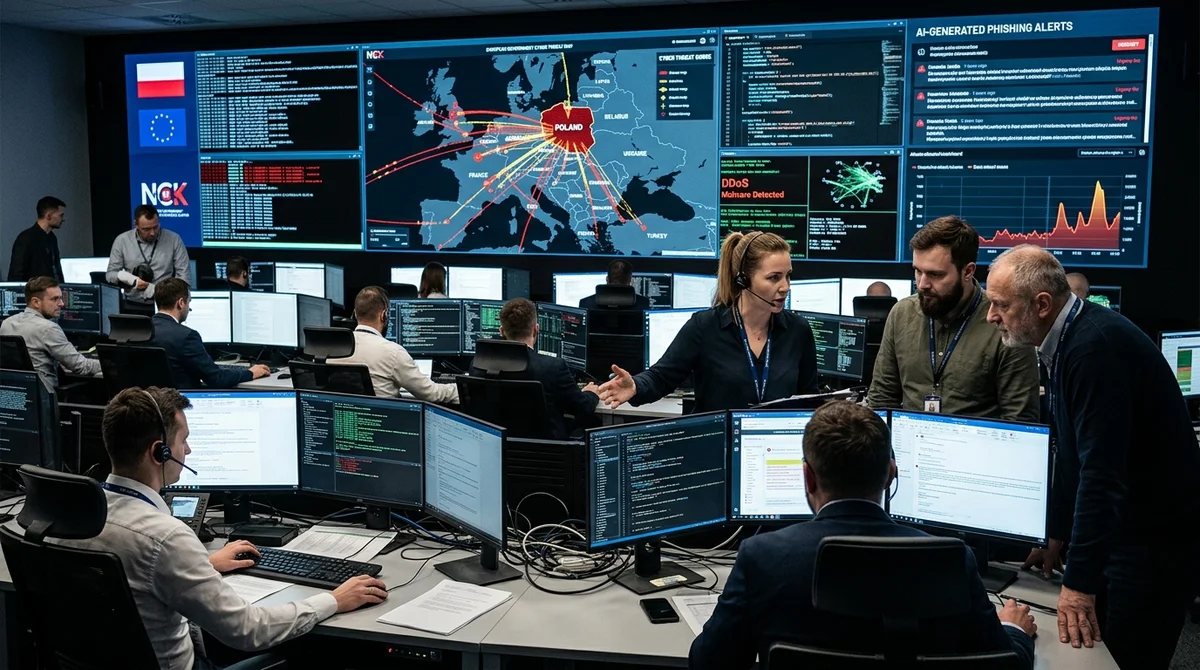
A Polônia espera que os ciberataques continuem crescendo com a rápida difusão de ferramentas de IA mais poderosas. Segundo as autoridades polonesas, a pressão sobre sistemas estatais, empresas e cidadãos vai aumentar, e parte dos ataques ficará mais barata, rápida e convincente para os criminosos.
Por que o risco cresce
Para a Polônia, o tema não é teórico. O país já enfrenta um número crescente de ciberataques que as autoridades associam à Rússia, e agora soma-se a isso um novo fator: a disponibilidade de modelos avançados de inteligência artificial. Campanhas de phishing sofisticadas, e-mails falsos e a preparação de cenários maliciosos antes exigiam recursos e tempo consideráveis; agora, boa parte desse trabalho é automatizada. Como resultado, os atacantes podem lançar mais operações ao mesmo tempo e adaptá-las mais rápido a alvos específicos.
O principal problema não é só que a IA torna os ataques mais inteligentes. Ela também reduz a barreira de entrada: grupos menos experientes ganham ferramentas que ajudam a escrever mensagens verossímeis, coletar dados abertos sobre a vítima e testar dezenas de variantes de engenharia social quase sem pausa. Para um país sob pressão digital constante, isso significa que as ameaças crescem não só em complexidade, mas também em densidade: pode simplesmente haver mais ataques.
Como a IA ajuda
Na prática, modelos generativos podem acelerar quase todo o ciclo do ataque, do reconhecimento à entrega de conteúdo malicioso. A IA já consegue resumir rapidamente grandes volumes de informação, adaptar textos ao idioma e ao estilo do destinatário e criar modelos convincentes de correspondência. Isso é especialmente perigoso para órgãos estatais, infraestrutura crítica e grandes empresas, onde um único ataque bem-sucedido a um funcionário pode abrir acesso a vários sistemas internos de uma vez.
Não se trata necessariamente de invasões totalmente autônomas. O mais importante é que os atacantes ganham velocidade e escala nas etapas mais mundanas do trabalho:
- Phishing personalizado sem longa preparação manual
- Tradução e localização rápidas de e-mails para o polonês e o contexto local
- Criação em massa de variantes de mensagens para driblar filtros
- Análise automática de perfis abertos, documentos e vazamentos
- Preparação de cenários de conversa verossímeis em nome de colegas ou órgãos públicos
Há ainda outro risco: essas ferramentas servem para mais do que invadir sistemas em sentido estrito. Elas podem sustentar campanhas de desinformação, imitar mensagens internas de serviço e ampliar o caos em momentos politicamente sensíveis ou em incidentes de segurança. Quando a falsificação é feita rápido, em bom idioma e com detalhes locais, fica mais difícil para o destinatário reconhecer o golpe pelos sinais habituais, como texto torto ou tom pouco natural.
O que a defesa deve fazer
Para a defesa, isso muda as prioridades. Não basta supor que só ataques raros e tecnicamente complexos são perigosos: a IA aumenta a eficácia justamente das campanhas em massa, que antes muitas vezes esbarravam na falta de tempo dos atacantes. Por isso, a proteção deve partir do pressuposto de que e-mails falsos, mensagens em aplicativos e pedidos de serviço fraudulentos parecerão cada vez mais convincentes e usarão com mais frequência o contexto local.
A resposta prática é bem pé no chão: atualizar mais rápido os processos de verificação, reforçar a autenticação multifator, limitar acessos desnecessários e treinar regularmente as equipes com cenários realistas de engenharia social. Outra tarefa é a detecção precoce de campanhas que escalam por meio da automação. Quanto mais cedo as organizações notarem padrões repetitivos, menor a chance de que um único golpe bem-sucedido evolua para uma série de incidentes.
O que isso significa
O caso da Polônia mostra que a IA fortalece não só os defensores, mas também os atacantes. Para Estados e empresas, o sinal é que as ameaças cibernéticas vão crescer não só em qualidade, mas também em volume, e quem vencerá será quem reformular mais rápido sua higiene digital básica e seus processos de resposta.
Perguntas frequentes sobre a notícia
Por que o risco cresce?
Para a Polônia, o tema não é teórico. O país já enfrenta um número crescente de ciberataques que as autoridades associam à Rússia, e agora soma-se a isso um novo fator: a disponibilidade de modelos avançados de inteligência artificial. Campanhas de phishing sofisticadas, e-mails falsos e a preparação de cenários maliciosos antes exigiam recursos e tempo consideráveis; agora, boa parte desse trabalho é automatizada. Como resultado, os atacantes podem lançar mais operações ao mesmo tempo e adaptá-las mais rápido a alvos específicos. O principal problema não é só que a IA torn
Como a IA ajuda?
Na prática, modelos generativos podem acelerar quase todo o ciclo do ataque, do reconhecimento à entrega de conteúdo malicioso. A IA já consegue resumir rapidamente grandes volumes de informação, adaptar textos ao idioma e ao estilo do destinatário e criar modelos convincentes de correspondência. Isso é especialmente perigoso para órgãos estatais, infraestrutura crítica e grandes empresas, onde um único ataque bem-sucedido a um funcionário pode abrir acesso a vários sistemas internos de uma vez. Não se trata necessariamente de invasões totalmente autônomas. O mais important
O que a defesa deve fazer?
Para a defesa, isso muda as prioridades. Não basta supor que só ataques raros e tecnicamente complexos são perigosos: a IA aumenta a eficácia justamente das campanhas em massa, que antes muitas vezes esbarravam na falta de tempo dos atacantes. Por isso, a proteção deve partir do pressuposto de que e-mails falsos, mensagens em aplicativos e pedidos de serviço fraudulentos parecerão cada vez mais convincentes e usarão com mais frequência o contexto local. A resposta prática é bem pé no chão: atualizar mais rápido os processos de verificação, reforçar a autenticação multifator
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.