Agentes de IA criam nova superfície de ataque: como as empresas montam a defesa
Agentes de IA nas empresas criam uma nova superfície de ataque: sistemas desprotegidos podem ser usados para acessar dados sensíveis. Em várias grandes empresas, as identidades não humanas (NHIs) já superam as humanas, e com o avanço da IA agêntica essa diferença tende a aumentar. A MIT Technology Review analisa como estruturar governança e segurança para um mundo agêntico.
Processado por IA de MIT Technology Review; editado por Hamidun News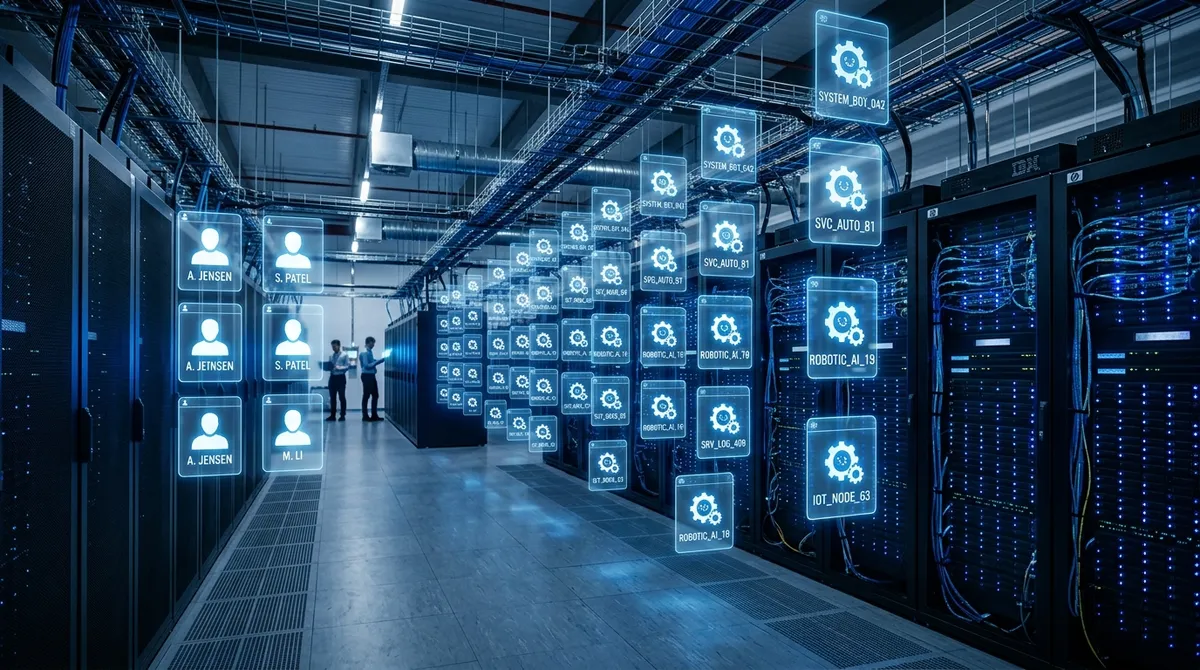
Enquanto as empresas implantam agentes de IA em massa para trabalhar lado a lado com as pessoas, elas podem abrir a porta, sem querer, para novos tipos de ciberataques. Agentes desprotegidos são manipuláveis e podem acessar sistemas críticos e segredos comerciais sem que as equipes de segurança percebam.
O problema central está nas identidades não humanas (Non-Human Identities, NHIs). São tokens, chaves de API, contas de serviço e outros mecanismos pelos quais sistemas de software, incluindo agentes de IA, se autenticam e interagem com outros serviços. Em várias grandes empresas atuais, as NHIs já superam em número as contas humanas. Segundo as projeções da MIT Technology Review, a migração para a IA agêntica fará essa diferença crescer de forma exponencial.
Cada um desses identificadores é um possível ponto de entrada. Se um agente age com permissões excessivas ou tem as credenciais comprometidas, o invasor ganha acesso não a uma única conta, mas a toda a infraestrutura com a qual o agente interage. As ferramentas tradicionais de monitoramento, configuradas para acompanhar ações de pessoas, simplesmente não enxergam essas ameaças.
Os especialistas apontam algumas frentes para montar a defesa no nível dos agentes. A primeira é o princípio do menor privilégio: o agente deve ter exatamente as permissões de que a tarefa específica precisa, nem uma a mais. A segunda é auditar e rotacionar as NHIs como se faz com senhas humanas. A terceira é aplicar políticas de confiança zero (zero trust) a cada interação dos agentes: nenhuma requisição é considerada segura por padrão.
Os ataques de prompt injection são uma ameaça à parte: instruções maliciosas são embutidas nos dados de entrada do agente e o levam a executar ações não autorizadas. Isso é especialmente perigoso quando o agente tem acesso a bancos de dados corporativos ou a ferramentas de automação.
A migração para a IA agêntica não é apenas uma mudança técnica; ela obriga a repensar o próprio modelo de segurança corporativa. Empresas que não estruturarem desde já a gestão das identidades não humanas correm o risco de sofrer vazamentos extremamente difíceis de atribuir e investigar. A governança para IA agêntica deixa de ser opcional e vira requisito básico.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.