Cursor lança Organizations para gerenciar várias equipes corporativas
O Cursor apresentou o Organizations para clientes Enterprise, uma nova estrutura para gerenciar várias equipes em um único lugar. O recurso permite definir orçamentos separados por departamento e filial, restringir por função o acesso a modelos de IA caros, criar ambientes de teste isolados com acesso antecipado a novos recursos e acompanhar os gastos em um painel de análise unificado. O Organizations está disponível para todos os assinantes Enterprise.
Processado por IA de Cursor Blog; editado por Hamidun News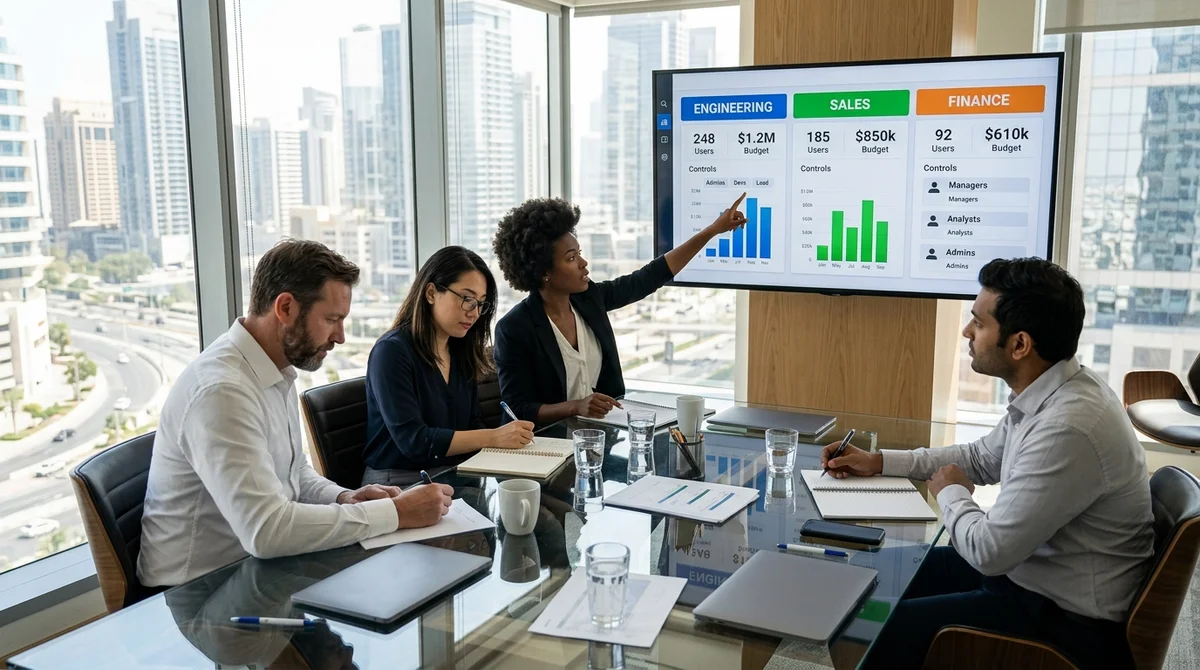
Grandes empresas costumam ter vários departamentos, filiais e áreas funcionais, cada um com suas próprias necessidades de controle de acesso, orçamentos e regras de segurança. O Cursor apresentou o Organizations, uma nova estrutura de gestão que permite a clientes Enterprise controlar várias equipes do Cursor em um só lugar, com orçamentos, segurança e permissões de acesso separados para cada unidade.
Como a estrutura funciona
O Organizations opera com uma hierarquia de três níveis, que dá flexibilidade a empresas de qualquer tamanho. No topo fica a própria organização, um contêiner para gerenciar toda a empresa. Os administradores têm aqui um painel único de controle para configurações, segurança e permissões de acesso a todos os recursos.
Abaixo da organização estão os Teams (equipes), as unidades operacionais de departamentos ou filiais da empresa. Cada equipe pode ter seu próprio orçamento, seu próprio conjunto de modelos de IA disponíveis e suas próprias regras de automação por agentes. Antes, os administradores gerenciavam o Cursor no nível da equipe. Agora essa unidade fica sob o Organizations, o que permite criar várias equipes independentes em uma mesma organização.
O terceiro nível são os Groups. São conjuntos leves de usuários que podem se sobrepor entre equipes ou ficar dentro de uma só. Os Groups aplicam a coortes específicas de funcionários restrições de acesso a modelos, limites de gastos e controle sobre os comandos automáticos dos agentes, tudo isso sem criar uma equipe separada. Quando um usuário participa de várias equipes ou grupos, valem as regras mais permissivas entre elas.
Como é usado na prática
A própria Cursor usa o Organizations para dividir o acesso por departamento. Engenheiros e equipes de produto recebem o máximo de permissões: podem usar todos os modelos frontier e permitir que os agentes executem comandos em modo automático. Os departamentos de vendas, marketing e finanças trabalham com restrições de segurança mais rígidas, principalmente no acesso dos agentes a sistemas de produção.
Entre os clientes do beta surgiram alguns cenários de uso populares:
- Sandbox para testes seguros — uma equipe isolada e separada recebe acesso antecipado a novos recursos do Cursor antes do lançamento para toda a empresa. Os engenheiros continuam na equipe principal de produção e não precisam de uma segunda conta, o que simplifica a gestão de licenças.
- Modelos diferentes para funções diferentes — engenharia e produto veem todos os modelos frontier, incluindo as opções mais caras com fast mode, e têm limites mensais altos. Vendas e finanças acessam apenas os modelos básicos, com orçamentos menores e sem permissão para comandos automáticos de agentes.
- Análise de gastos unificada — o painel do Organizations mostra gastos e uso de tokens de todas as equipes em uma única visão. Os dados podem ser filtrados por equipe, usuário, conta de serviço ou agente em nuvem, enquanto os administradores locais veem apenas a própria equipe para fins contábeis.
"Criamos uma equipe de staging separada, que testa os novos recursos do Cursor antes do lançamento para todos os engenheiros.
Outra equipe permite que os agentes executem comandos em modo automático sem aprovação. Separar esses ambientes sob uma mesma organização nos permite adotar novidades rapidamente sem perder controle", — Wendy Tang, Staff Software Engineer na NVIDIA.
Gestão de identidade em escala
O Organizations permite configurar o provedor de identidade e a sincronização SCIM uma única vez no nível de toda a organização e, depois, reaproveitar essas coortes de usuários para criar equipes e grupos separados. Isso simplifica bastante a gestão de permissões em grandes empresas e reduz a carga dos administradores de TI.
O que isso significa
O Organizations torna o Cursor uma ferramenta muito mais flexível para grandes empresas que precisam de controle detalhado sobre o acesso a modelos de IA, os gastos por departamento e o isolamento de ambientes de teste em relação à produção. Para startups e equipes pequenas, a estrutura Teams atual continua sendo a principal forma de organizar o trabalho.
- 1 de nov. de 2026Modelos locais perdem para Opus e Codex: 0,21 ponto no MacBook contra 1,00 do Codex
- 1 de nov. de 2026Kimi marca 96,2% em teste de análise de dados na base 1C e vira plano B caso o Claude seja bloqueado
- 1 de nov. de 2026OpenAI reescreve as regras de comportamento do GPT: cinco valores e uma cadeia de prioridades
- 31 de out. de 2026Autor levou seu roteiro a um júri de IA: o veredito custou 850 mil tokens
Perguntas frequentes sobre a notícia
Como a estrutura funciona?
O Organizations opera com uma hierarquia de três níveis, que dá flexibilidade a empresas de qualquer tamanho. No topo fica a própria organização, um contêiner para gerenciar toda a empresa. Os administradores têm aqui um painel único de controle para configurações, segurança e permissões de acesso a todos os recursos. Abaixo da organização estão os Teams (equipes), as unidades operacionais de departamentos ou filiais da empresa. Cada equipe pode ter seu próprio orçamento, seu próprio conjunto de modelos de IA disponíveis e suas próprias regras de automação por agentes. Ante
Como é usado na prática?
A própria Cursor usa o Organizations para dividir o acesso por departamento. Engenheiros e equipes de produto recebem o máximo de permissões: podem usar todos os modelos frontier e permitir que os agentes executem comandos em modo automático. Os departamentos de vendas, marketing e finanças trabalham com restrições de segurança mais rígidas, principalmente no acesso dos agentes a sistemas de produção. Entre os clientes do beta surgiram alguns cenários de uso populares: Sandbox para testes seguros — uma equipe isolada e separada recebe acesso antecipado a novos recursos do C
O que se sabe sobre Gestão de identidade em escala?
O Organizations permite configurar o provedor de identidade e a sincronização SCIM uma única vez no nível de toda a organização e, depois, reaproveitar essas coortes de usuários para criar equipes e grupos separados. Isso simplifica bastante a gestão de permissões em grandes empresas e reduz a carga dos administradores de TI.
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.