Segurança de código sem YAML: como o GitLab escala a varredura
O GitLab 19.0 permite ativar SAST, varredura de dependências e detecção de segredos em todos os projetos de uma só vez, sem configurar manualmente cada arquivo de configuração. Basta criar um perfil de configuração de segurança no nível do grupo e aplicá-lo a todos os projetos com um clique. A varredura é executada automaticamente quando um merge request é criado e quando as alterações são mescladas na branch principal.
Processado por IA de GitLab Blog; editado por Hamidun News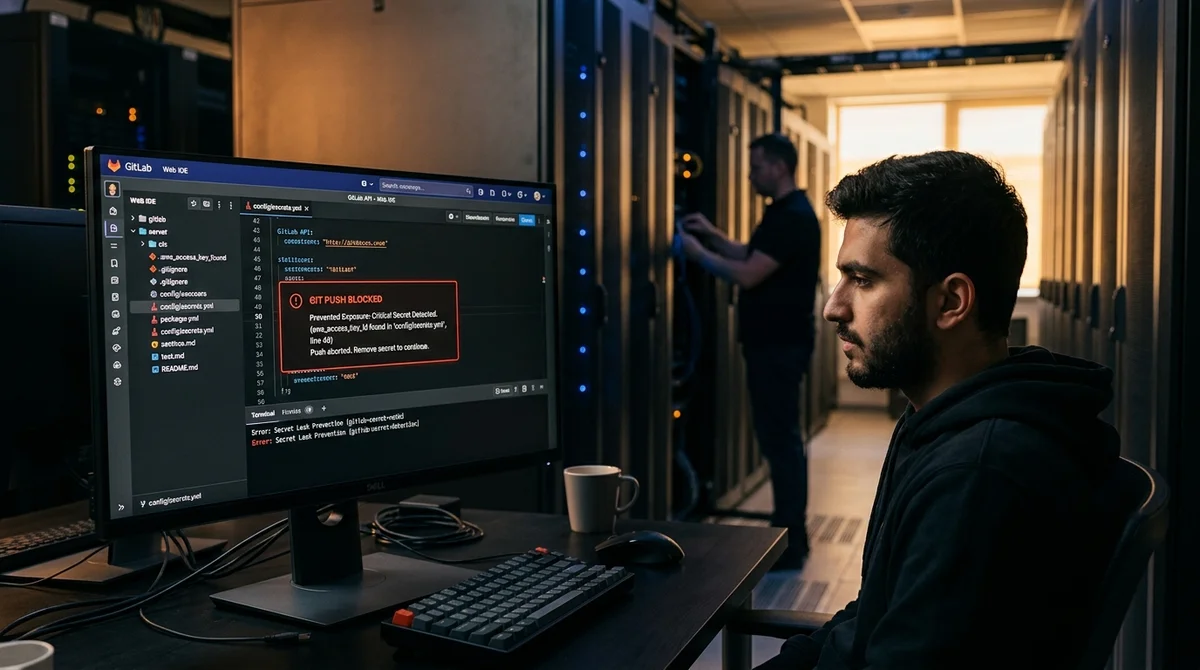

À medida que uma organização cresce, configurar manualmente os scanners de segurança de cada projeto se torna uma tarefa impossível de gerenciar. O GitLab 19.0 propõe uma solução: perfis de configuração de segurança, que permitem ativar SAST, varredura de dependências e detecção de segredos com um clique em todos os projetos ao mesmo tempo, sem precisar editar arquivos YAML.
Por que a configuração manual não escala
No começo, a configuração manual funciona bem: uma equipe, alguns repositórios e um security engineer que sabe tudo de cor. Mas, conforme o número de equipes e projetos aumenta, o modelo começa a desmoronar. A AI acelera o ritmo do desenvolvimento, mas a cobertura de segurança fica para trás ainda mais rápido.
Os problemas são típicos e dolorosos. As equipes copiam configurações de varredura de qualquer lugar: o SAST de um serviço de backend roda com um conjunto de regras, e o do frontend, com outro completamente diferente. A varredura de dependências é adicionada aos projetos novos, mas esquecida nos antigos. Alguém edita o .gitlab-ci.yml para corrigir um erro de pipeline e remove sem querer um scanner de segurança — e ninguém percebe até acontecer um incidente.
Sem gerenciamento centralizado, é impossível garantir que todos os projetos sigam a mesma política de segurança. A security team precisa verificar cada projeto manualmente e correr atrás de configurações, em vez de se concentrar na análise de vulnerabilidades reais.
O que são perfis de configuração
Um perfil de configuração é um conjunto de regras e gatilhos que define como e quando os scanners de segurança são executados. Em vez de configurar manualmente o .gitlab-ci.yml de cada projeto, você cria o perfil uma única vez no nível do grupo e o aplica a todos os projetos com uma só ação.
O GitLab oferece perfis prontos para três tipos de scanner:
- SAST (Static Application Security Testing) — busca vulnerabilidades no código-fonte da aplicação
- Varredura de dependências — detecta vulnerabilidades nas bibliotecas e pacotes utilizados
- Detecção de segredos — intercepta chaves de API, senhas e tokens antes que cheguem ao repositório
Cada perfil traz configurações testadas e recomendadas, alinhadas às melhores práticas do setor. Isso significa que é possível ativar uma varredura de segurança completa em minutos, sem escrever uma única linha de YAML e sem conhecimento aprofundado de cada scanner.
Como funcionam os gatilhos de varredura
A varredura é executada automaticamente em três cenários.
O primeiro: na criação de um merge request. O scanner mostra apenas as novas vulnerabilidades introduzidas por esse código, para que quem está desenvolvendo se concentre nos próprios erros, sem se distrair com problemas antigos que já existiam antes do pull request.
O segundo cenário: quando as alterações são mescladas na branch principal. Nesse momento, a security team tem o panorama completo da segurança de toda a base de código e pode acompanhar a evolução das melhorias.
O terceiro: a detecção de segredos funciona em tempo real. Se um desenvolvedor tentar fazer push de uma chave de API ou senha, o push será bloqueado diretamente no nível do git, antes que o segredo chegue ao repositório e ao histórico de commits. Isso elimina situações em que segredos acabam no histórico público e exigem uma rotação cara.
Do zero à cobertura total em poucos cliques
Para começar, a security team acessa a seção Security inventory do seu grupo, seleciona todos os projetos (ou apenas alguns) e aplica os perfis default pelo menu Bulk Actions. O GitLab exibe imediatamente o status de cobertura: a barra verde indica que o scanner está totalmente ativo, a parcial indica que nem todos os gatilhos estão funcionando e a cinza indica que o scanner ainda não foi configurado.
Os perfis prontos começam a funcionar imediatamente. A primeira varredura será executada no próximo merge request ou push para a branch principal.
O que isso significa
As organizações não precisam mais escolher entre velocidade de desenvolvimento e segurança. Os perfis de configuração permitem escalar as duas coisas ao mesmo tempo: as equipes colocam código novo em produção mais rápido, com a garantia de que todos os projetos passam pelo mesmo conjunto de verificações críticas de segurança. Isso é especialmente importante em grandes organizações, onde o desenvolvimento acontece em paralelo em dezenas ou centenas de projetos simultaneamente.
Perguntas frequentes sobre a notícia
Por que a configuração manual não escala?
No começo, a configuração manual funciona bem: uma equipe, alguns repositórios e um security engineer que sabe tudo de cor. Mas, conforme o número de equipes e projetos aumenta, o modelo começa a desmoronar. A AI acelera o ritmo do desenvolvimento, mas a cobertura de segurança fica para trás ainda mais rápido. Os problemas são típicos e dolorosos. As equipes copiam configurações de varredura de qualquer lugar: o SAST de um serviço de backend roda com um conjunto de regras, e o do frontend, com outro completamente diferente. A varredura de dependências é adicionada aos proje
O que são perfis de configuração?
Um perfil de configuração é um conjunto de regras e gatilhos que define como e quando os scanners de segurança são executados. Em vez de configurar manualmente o .gitlab-ci.yml de cada projeto, você cria o perfil uma única vez no nível do grupo e o aplica a todos os projetos com uma só ação. O GitLab oferece perfis prontos para três tipos de scanner: SAST (Static Application Security Testing) — busca vulnerabilidades no código-fonte da aplicação Varredura de dependências — detecta vulnerabilidades nas bibliotecas e pacotes utilizados Detecção de segredos — intercepta chaves
Como funcionam os gatilhos de varredura?
A varredura é executada automaticamente em três cenários. O primeiro: na criação de um merge request. O scanner mostra apenas as novas vulnerabilidades introduzidas por esse código, para que quem está desenvolvendo se concentre nos próprios erros, sem se distrair com problemas antigos que já existiam antes do pull request. O segundo cenário: quando as alterações são mescladas na branch principal. Nesse momento, a security team tem o panorama completo da segurança de toda a base de código e pode acompanhar a evolução das melhorias. O terceiro: a detecção de segredos funciona
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
O essencial da IA — uma vez por semana
Sete histórias que realmente importaram, escolhidas a dedo. Sem ruído nem releases.
Pronto! Verifique seu e-mail para a confirmação.