Estafadores distribuyen instaladores falsos de Claude con malware
Los estafadores copian sitios web de Claude y lanzan instaladores falsos en lugar de la aplicación real. Los usuarios creen que están instalando un asistente de AI, pero en realidad reciben malware. ¿Cómo evitarlo? Busca errores en el nombre de dominio, una mala traducción al ruso y enlaces procedentes de spam o redes sociales.
Procesado por IA desde Habr AI; editado por Hamidun News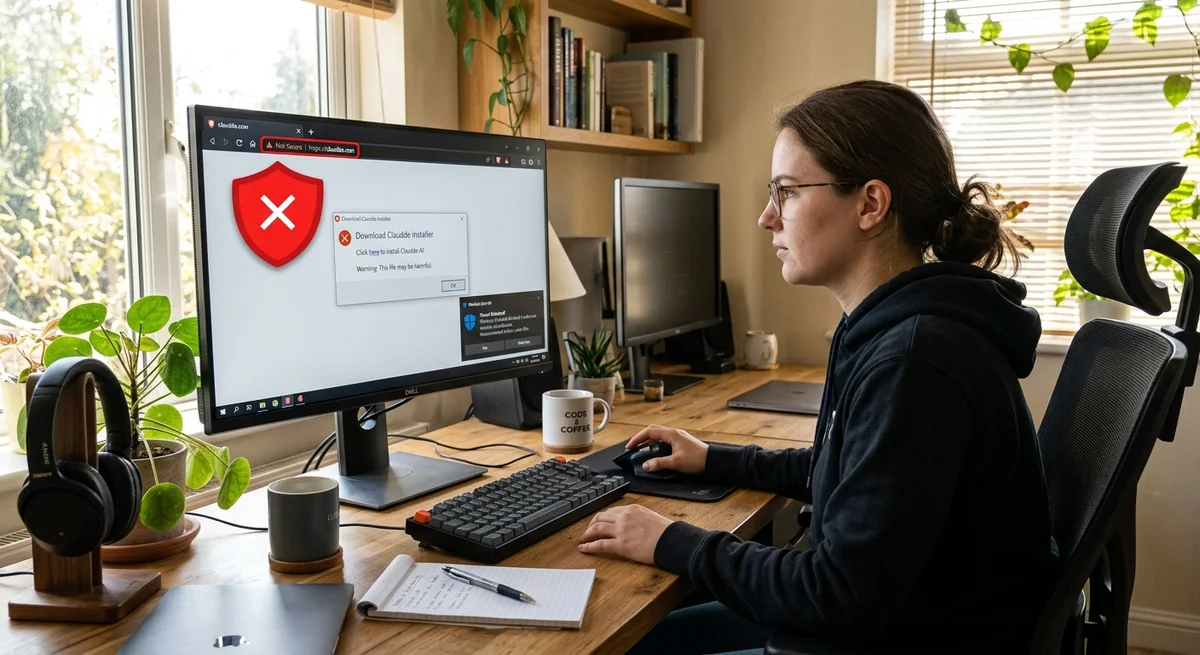
Nueva tendencia en el lado oscuro de internet: los estafadores crean sitios web falsos de Claude, ChatGPT y otras herramientas de IA populares, y luego distribuyen "instaladores" maliciosos a través de spam y redes sociales. El usuario desatento hace clic en un enlace, pensando que está descargando un asistente de IA interesante — y obtiene malware.
Cómo Funciona el Ataque
El esquema es simple pero efectivo. Los estafadores crean sitios web que se ven casi idénticos al original claude.com — los mismos logos, colores, texto.
Pero el nombre de dominio difiere en una o dos letras: `claudde.com`, `claud3.com`, `claде.
com` (con caracteres cirílicos en lugar de latinos). Estos errores tipográficos son fáciles de pasar por alto si tienes prisa. Los enlaces a sitios falsos se distribuyen a través de correo no deseado, cuentas falsas en LinkedIn y Telegram, y resultados de búsqueda mediante manipulación de SEO.
La víctima hace clic — y ve una página de descarga hermosamente diseñada con un botón "Descargar Instalador". El archivo se descarga, el usuario lo ejecuta — y en lugar de Claude, se instala un troyano.
Qué Hay Dentro del Instalador Falso
El contenido depende de la habilidad del hacker. En casos simples, es un troyano ordinario que roba credenciales de cuenta y contraseñas guardadas del navegador. En casos más complejos — un malware modular que puede descargar componentes adicionales: spyware, minero de criptomonedas, ransomware. La astucia está en el disfraz. Mientras el malware se ejecuta en segundo plano, el usuario ve una ventana de instalación de Claude, espera unos minutos, recibe un mensaje de éxito. Todo parece normal. Pero en segundo plano, ya hay procesos maliciosos ejecutándose y ocultos.
- Troyano para robar contraseñas y cookies
- Spyware que registra pulsaciones de teclas y capturas de pantalla
- Minero de criptomonedas que consume la electricidad de tu PC
- Puerta trasera para acceso remoto de hackers
- Ransomware que cifra archivos por rescate
Cómo No Caer en la Trampa
La regla principal — descarga herramientas de IA SOLO de fuentes oficiales. Para Claude, eso significa: aplicación web claude.ai (solo en navegador, nada que instalar), aplicación móvil desde App Store (iOS) o Google Play (Android), código fuente y API en github.com/anthropic-ai (para desarrolladores).
La segunda regla — no seas perezoso al verificar el enlace antes de hacer clic. Pasa el ratón sobre el botón, mira la esquina inferior izquierda de tu navegador — ¿qué URL se muestra allí? Si no es claude.ai y no es anthropic.com — no hagas clic.
La tercera regla — presta atención a los detalles. Los sitios web falsos a menudo están mal hechos: errores tipográficos en la traducción al ruso, diseño extraño, falta de HTTPS (sin candado verde al lado de la dirección en tu navegador). El claude.ai oficial siempre usa conexión segura.
Qué Significa Esto
A medida que las herramientas de IA crecen en popularidad, también crecen los ataques a los usuarios. Los estafadores entienden que la gente quiere probar Claude o ChatGPT, y utilizan este deseo como gancho para distribuir malware. Por eso el principal escudo es la vigilancia y una regla simple: los enlaces de redes sociales y correos electrónicos son enemigos, el sitio web oficial es un amigo.
- 31 oct 2026Anthropic: fusionar subagentes en un solo bucle duplicó la velocidad de las tareas de un cliente
- 31 oct 2026IBM: preguntar al cliente antes de generar elevó la precisión de los contratos inteligentes del 54% al 73%
- 31 oct 2026Mirendil presenta Fern 0.1: contexto de 10 millones de tokens, pero un agente débil
- 30 oct 2026Mistral abre los pesos de Large 4: destaca en código, pero los modelos chinos logran 32 puntos frente a 26
Preguntas frecuentes sobre la noticia
Cómo Funciona el Ataque?
El esquema es simple pero efectivo. Los estafadores crean sitios web que se ven casi idénticos al original claude.com — los mismos logos, colores, texto. Pero el nombre de dominio difiere en una o dos letras: `claudde.com`, `claud3.com`, `claде.com` (con caracteres cirílicos en lugar de latinos). Estos errores tipográficos son fáciles de pasar por alto si tienes prisa. Los enlaces a sitios falsos se distribuyen a través de correo no deseado, cuentas falsas en LinkedIn y Telegram, y resultados de búsqueda mediante manipulación de SEO. La víctima hace clic — y ve una página d
¿Qué se sabe sobre Qué Hay Dentro del Instalador Falso?
El contenido depende de la habilidad del hacker. En casos simples, es un troyano ordinario que roba credenciales de cuenta y contraseñas guardadas del navegador. En casos más complejos — un malware modular que puede descargar componentes adicionales: spyware, minero de criptomonedas, ransomware. La astucia está en el disfraz. Mientras el malware se ejecuta en segundo plano, el usuario ve una ventana de instalación de Claude, espera unos minutos, recibe un mensaje de éxito. Todo parece normal. Pero en segundo plano, ya hay procesos maliciosos ejecutándose y ocultos. Troyano
Cómo No Caer en la Trampa?
La regla principal — descarga herramientas de IA SOLO de fuentes oficiales. Para Claude, eso significa: aplicación web claude.ai (solo en navegador, nada que instalar), aplicación móvil desde App Store (iOS) o Google Play (Android), código fuente y API en github.com/anthropic-ai (para desarrolladores). La segunda regla — no seas perezoso al verificar el enlace antes de hacer clic. Pasa el ratón sobre el botón, mira la esquina inferior izquierda de tu navegador — ¿qué URL se muestra allí? Si no es claude.ai y no es anthropic.com — no hagas clic. La tercera regla — presta ate
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.