Palantir obtiene cuentas de correo del NHS y desata la inquietud entre la plantilla del servicio
En el NHS se debate el acceso de empleados de Palantir a cuentas de correo internas NHS.net. Según fuentes, junto con ellas los ingenieros de la compañía podrían haber obtenido acceso a un directorio con los contactos de hasta 1,5 millones de empleados. La cuestión de fondo va más allá del correo: lo que está en juego es hasta qué punto un contratista externo está integrado en la infraestructura interna del sistema sanitario británico.
Procesado por IA desde Guardian; editado por Hamidun News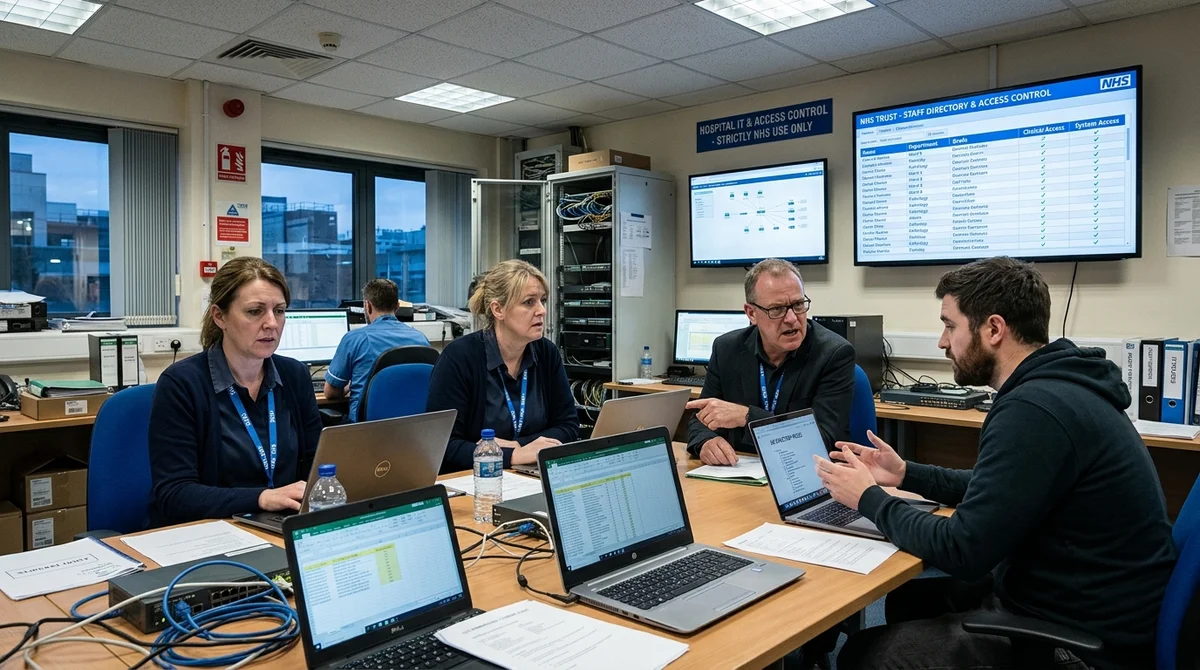
El sistema sanitario británico afronta una nueva polémica en torno a Palantir. Según The Guardian, la plantilla del NHS está inquieta porque los ingenieros de la compañía recibieron cuentas de correo NHS.net y, con ellas, probablemente acceso al directorio interno de contactos, que puede contener datos de hasta 1,5 millones de trabajadores.
Por qué ha saltado la polémica
Para los empleados del NHS, que un contratista externo reciba direcciones en el dominio NHS.net dista mucho de ser una formalidad técnica: lo interpretan como señal de una integración profunda en los procesos internos. Una cuenta así va más allá de un simple medio para intercambiar correos. A menudo se percibe como parte de la identidad interna del sistema: facilita orientarse en la estructura del servicio, contactar con compañeros y aparecer ante los demás como parte de la infraestructura común. Precisamente eso se interpreta como un indicio del alcance de la implicación del contratista.
La inquietud aumenta porque, según las fuentes, junto con las cuentas de correo los empleados de Palantir podrían haber obtenido acceso al directorio de NHS.net con los datos de contacto del personal. Se trata de un catálogo de hasta 1,5 millones de registros. Aunque no implique acceso a historias clínicas ni a sistemas clínicos, para una gran organización pública esa visibilidad de los contactos internos ya se considera sensible por sí misma. Para muchos empleados, eso basta para exigir explicaciones.
En un sistema grande y distribuido, el asunto resulta especialmente delicado. El NHS reúne miles de unidades, proveedores y equipos, así que cualquier relajación de las reglas de acceso deja enseguida de ser un detalle técnico local. Incluso un conjunto limitado de permisos concedido a unos pocos ingenieros se percibe como un precedente: si ese nivel de integración es admisible para un contratista, la plantilla quiere saber dónde está el límite para los demás. Sin esa claridad, crece la desconfianza hacia los contratistas digitales en general.
Qué acceso está en discusión
Por ahora, lo que se discute públicamente es el tipo de acceso que podría haberse concedido al contratista, y no un abuso probado. Por eso la historia ha generado reacciones: en los grandes sistemas la pregunta suele ser tanto «qué puede abrir una persona ahora mismo» como «qué confianza se le ha otorgado dentro de la organización». En muchos casos, esto pesa más que una función concreta. De ahí la reacción tan dura a la propia publicación.
- identidad de correo dentro del NHS
- visibilidad de contactos y cargos internos
- acceso más sencillo a la correspondencia con los equipos
- la sensación de que el contratista está integrado en el sistema como un miembro más de la plantilla
Es este último punto el que más inquieta al personal. Cuando un ingeniero externo recibe una dirección interna, la frontera entre el proveedor tecnológico y el propio servicio se difumina. Esto plantea cuestiones de seguridad y también de gobernanza: quién aprobó ese nivel de acceso, qué restricciones se aplican, cómo se audita y con qué rapidez pueden revocarse los permisos si es necesario. Son precisamente estos procesos los que suelen suscitar las preguntas más incómodas.
Por qué Palantir genera controversia
El nombre de Palantir ya carga la historia de connotaciones políticas. La compañía es conocida por trabajar con grandes clientes gubernamentales y en proyectos que manejan enormes volúmenes de datos, de modo que cualquier ampliación de su presencia en infraestructuras sensibles atrae una atención especial. Para parte de la plantilla, el problema tiene menos que ver con una decisión técnica concreta que con una confianza en el contratista que ya era limitada de partida. Por eso cualquier nuevo acceso se lee a través del prisma de la reputación de la compañía.
En este contexto, incluso una medida estándar desde el punto de vista de las operaciones de IT puede percibirse como un paso más allá de lo que esperaba el personal. Si de verdad se dio al contratista un acceso comparable al de un usuario normal de NHS.net, la cuestión desborda rápidamente el ámbito del soporte técnico. Se convierte en un debate sobre la transparencia de los contratos, el acceso mínimo necesario y hasta qué punto el sistema público controla a sus socios digitales, y no al revés. Para la dirección, el asunto ya gira en torno al modelo de control más que al correo.
Qué significa
El caso Palantir muestra que, para la sanidad pública, el riesgo actual se mide por algo más que las filtraciones de datos de pacientes. Igual de relevante es el acceso de los contratistas al tejido organizativo interno: directorios, cuentas de usuario, canales de comunicación y roles. Cuanto más se integren las compañías de AI en infraestructuras críticas, más se les exigirá definir límites de acceso explicables y una auditoría comprensible. En torno a esto girará ahora el debate público.
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre Por qué ha saltado la polémica?
Para los empleados del NHS, que un contratista externo reciba direcciones en el dominio NHS.net dista mucho de ser una formalidad técnica: lo interpretan como señal de una integración profunda en los procesos internos. Una cuenta así va más allá de un simple medio para intercambiar correos. A menudo se percibe como parte de la identidad interna del sistema: facilita orientarse en la estructura del servicio, contactar con compañeros y aparecer ante los demás como parte de la infraestructura común. Precisamente eso se interpreta como un indicio del alcance de la implicación d
¿Qué se sabe sobre Qué acceso está en discusión?
Por ahora, lo que se discute públicamente es el tipo de acceso que podría haberse concedido al contratista, y no un abuso probado. Por eso la historia ha generado reacciones: en los grandes sistemas la pregunta suele ser tanto «qué puede abrir una persona ahora mismo» como «qué confianza se le ha otorgado dentro de la organización». En muchos casos, esto pesa más que una función concreta. De ahí la reacción tan dura a la propia publicación. identidad de correo dentro del NHS visibilidad de contactos y cargos internos acceso más sencillo a la correspondencia con los equipos
¿Qué se sabe sobre Por qué Palantir genera controversia?
El nombre de Palantir ya carga la historia de connotaciones políticas. La compañía es conocida por trabajar con grandes clientes gubernamentales y en proyectos que manejan enormes volúmenes de datos, de modo que cualquier ampliación de su presencia en infraestructuras sensibles atrae una atención especial. Para parte de la plantilla, el problema tiene menos que ver con una decisión técnica concreta que con una confianza en el contratista que ya era limitada de partida. Por eso cualquier nuevo acceso se lee a través del prisma de la reputación de la compañía. En este context
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.