Amazon Bedrock ya desglosa el coste de inferencia por usuario y aplicación
AWS ha incorporado a Amazon Bedrock la atribución detallada de costes de inferencia. La plataforma vincula ahora automáticamente el gasto a un usuario IAM, un rol o una sesión federada, y las etiquetas permiten agrupar los costes por equipo, proyecto y tenant. La función es especialmente útil para empresas con varias aplicaciones, equipos internos de IA y pasarelas LLM, donde antes todo el tráfico podía acabar en una sola línea de facturación.
Procesado por IA desde AWS Machine Learning Blog; editado por Hamidun News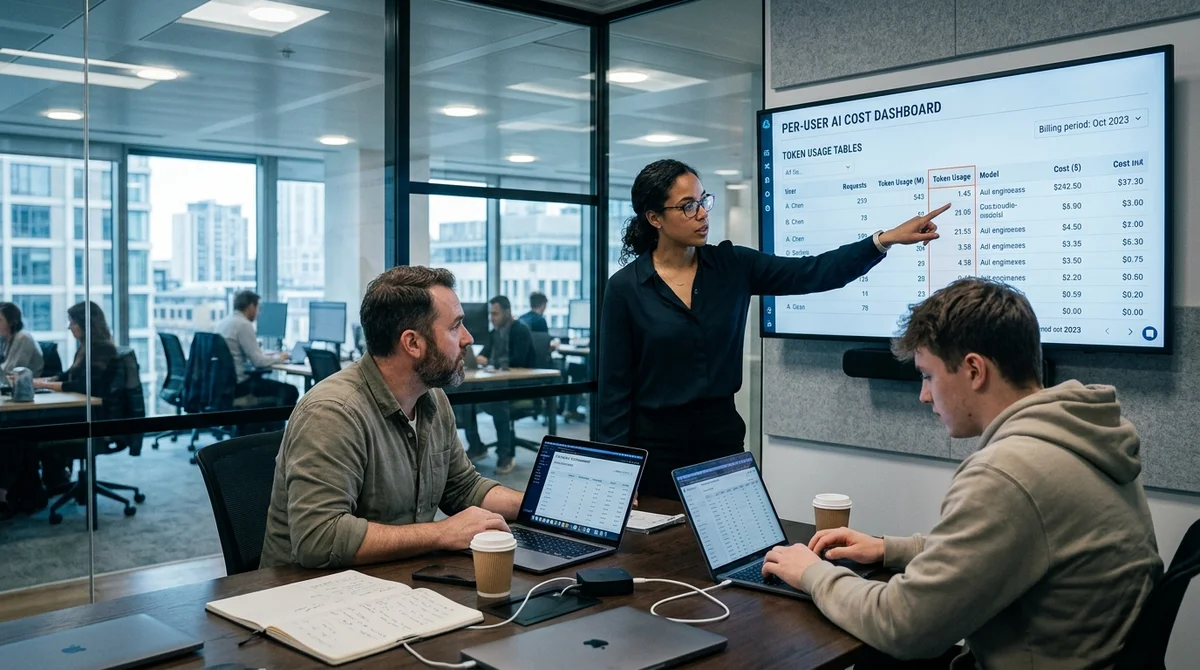
El 17 de abril de 2026, AWS lanzó para Amazon Bedrock la función granular cost attribution, un desglose detallado de los costes de inferencia. Ahora los gastos se pueden vincular automáticamente a un usuario, aplicación, rol IAM o tenant concretos, sin cambiar los flujos existentes de llamada a los modelos.
Cómo funciona
Bedrock ha empezado a enviar a AWS Billing datos sobre qué IAM principal envió cada solicitud a un modelo. Puede ser un usuario IAM corriente, el rol de una aplicación, una sesión federada temporal a través de Okta o Entra ID, o una clave de API de Bedrock si está asociada a una identidad IAM.
En el informe CUR 2.0 aparece el campo line_item_iam_principal, y con line_item_usage_type se puede saber qué modelo se usó, en qué región y si el dinero se fue en tokens de entrada o de salida.
Además, AWS propone activar etiquetas de asignación de costes. Se pueden asignar directamente a usuarios y roles IAM, o pasarse como session tags en la autorización federada y en AssumeRole. Una vez activadas en la facturación, esas etiquetas llegan tanto a CUR 2.0 como a Cost Explorer, donde el gasto ya se puede agrupar por equipo, proyecto, centro de costes o tenant.
La función está disponible en las regiones comerciales sin coste adicional, pero hay que activar la exportación del IAM principal en CUR 2.0 y esperar entre 24 y 48 horas a que aparezcan las etiquetas.
«Entender quién gasta exactamente el dinero en inferencia es el primer
paso hacia el chargeback, la previsión y la optimización».
Cuatro escenarios de contabilización
AWS describe cuatro esquemas típicos en los que la nueva atribución resulta especialmente útil. La lógica es siempre la misma: quien llama a Bedrock se convierte en la unidad de contabilidad. Pero el método de etiquetado depende de si trabaja con los modelos una persona, un servicio, una sesión SSO corporativa o una pasarela LLM compartida.
La diferencia importa porque de ella depende dónde se almacenan el identificador del emisor y las etiquetas para agregar después los costes en informes y alertas.
- Usuarios IAM y claves de API: adecuado para equipos pequeños y prototipos; permite ver el gasto de cada desarrollador por separado.
- Roles IAM para aplicaciones: cómodo para servicios en producción; los costes se reparten por backend, trabajos por lotes y proyectos.
- Usuarios federados mediante IdP: los usuarios corporativos se identifican por el nombre de sesión y las etiquetas de SAML u OIDC.
- Pasarela o proxy LLM: para SaaS y plataformas internas de IA que necesitan un desglose por usuario y tenant, y no una única línea para toda la pasarela.
La opción más compleja es la pasarela. Si el proxy accede a Bedrock con un único rol, la facturación solo verá ese rol y perderá el detalle. AWS propone resolverlo con AssumeRole por cada usuario o tenant, pasando un role-session-name y etiquetas. Las credenciales obtenidas se pueden almacenar en caché hasta una hora, por lo que este modelo no exige llamar a STS en cada solicitud. Por defecto, el límite de STS para AssumeRole es de 500 llamadas por segundo por cuenta, algo que conviene tener en cuenta en sistemas de alto rendimiento.
Efecto práctico para los equipos
Para FinOps y las plataformas de IA, esto cierra un viejo hueco: antes, los costes de Bedrock solían verse solo a nivel de cuenta o de un único usuario de servicio, y había que construir una capa propia de registro y repartir los gastos a mano. Ahora AWS ofrece un mecanismo nativo de chargeback y showback basado en las mismas identidades IAM y etiquetas que las empresas ya usan para el acceso y el gobierno. Otra ventaja: permite saber rápidamente quién tira de modelos caros como Opus, quién usa configuraciones más ligeras y dónde se come el presupuesto el output de tokens.
Para los equipos de ingeniería, el valor no es solo financiero. Si cada microservicio tiene su propio rol y cada empleado su propia sesión federada, el mismo mecanismo refuerza a la vez la seguridad y la transparencia. En un SaaS multi-tenant es especialmente útil: se puede comparar el coste de atender a los clientes, construir tarifas internas y configurar alertas en Cost Explorer por etiquetas.
En la práctica, AWS convierte la identidad de la llamada al modelo en una etiqueta financiera completa, con la que ya se pueden generar informes sin un data pipeline aparte.
Qué significa
Amazon Bedrock resulta bastante más cómodo para las empresas que escalan la IA generativa más allá de unas decenas de solicitudes de demostración, hasta equipos, servicios y clientes reales. Cuanto más tráfico de IA tiene un negocio, más importa ver no solo la factura total, sino la fuente concreta del gasto.
- 2 nov 2026Un periodista de The Verge construye con Claude Code un equivalente del Meta Muse Charm por 50 dólares
- 31 oct 2026Worldwide Express encargó las facturas en disputa a agentes de IA y redujo su deuda un 75%
- 30 oct 2026AWS ofrece a los agentes de código una vista previa en vivo del sitio desde la sesión aislada
- 30 oct 2026El tráfico de agentes en Zocdoc se multiplica por 30 desde julio y ChatGPT suma dos demandas por consejos de salud
Preguntas frecuentes sobre la noticia
Cómo funciona?
Bedrock ha empezado a enviar a AWS Billing datos sobre qué IAM principal envió cada solicitud a un modelo. Puede ser un usuario IAM corriente, el rol de una aplicación, una sesión federada temporal a través de Okta o Entra ID, o una clave de API de Bedrock si está asociada a una identidad IAM. En el informe CUR 2.0 aparece el campo line_item_iam_principal, y con line_item_usage_type se puede saber qué modelo se usó, en qué región y si el dinero se fue en tokens de entrada o de salida. Además, AWS propone activar etiquetas de asignación de costes. Se pueden asignar directame
¿Qué se sabe sobre Cuatro escenarios de contabilización?
AWS describe cuatro esquemas típicos en los que la nueva atribución resulta especialmente útil. La lógica es siempre la misma: quien llama a Bedrock se convierte en la unidad de contabilidad. Pero el método de etiquetado depende de si trabaja con los modelos una persona, un servicio, una sesión SSO corporativa o una pasarela LLM compartida. La diferencia importa porque de ella depende dónde se almacenan el identificador del emisor y las etiquetas para agregar después los costes en informes y alertas. Usuarios IAM y claves de API: adecuado para equipos pequeños y prototipos;
¿Qué se sabe sobre Efecto práctico para los equipos?
Para FinOps y las plataformas de IA, esto cierra un viejo hueco: antes, los costes de Bedrock solían verse solo a nivel de cuenta o de un único usuario de servicio, y había que construir una capa propia de registro y repartir los gastos a mano. Ahora AWS ofrece un mecanismo nativo de chargeback y showback basado en las mismas identidades IAM y etiquetas que las empresas ya usan para el acceso y el gobierno. Otra ventaja: permite saber rápidamente quién tira de modelos caros como Opus, quién usa configuraciones más ligeras y dónde se come el presupuesto el output de tokens.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.