Nvidia añade NemoClaw, una pila de seguridad, a OpenClaw para agentes de IA personales
Nvidia apuesta por OpenClaw como base de los agentes de IA personales, pero lo envuelve en una nueva pila llamada NemoClaw. Instala OpenShell, ejecuta el agente en un sandbox aislado, limita el acceso a la red y a los archivos y decide cuándo se pueden usar modelos locales y cuándo modelos en la nube. La idea es sencilla: dar a los agentes más autonomía sin perder el control sobre los datos.
Procesado por IA desde ZDNet AI; editado por Hamidun News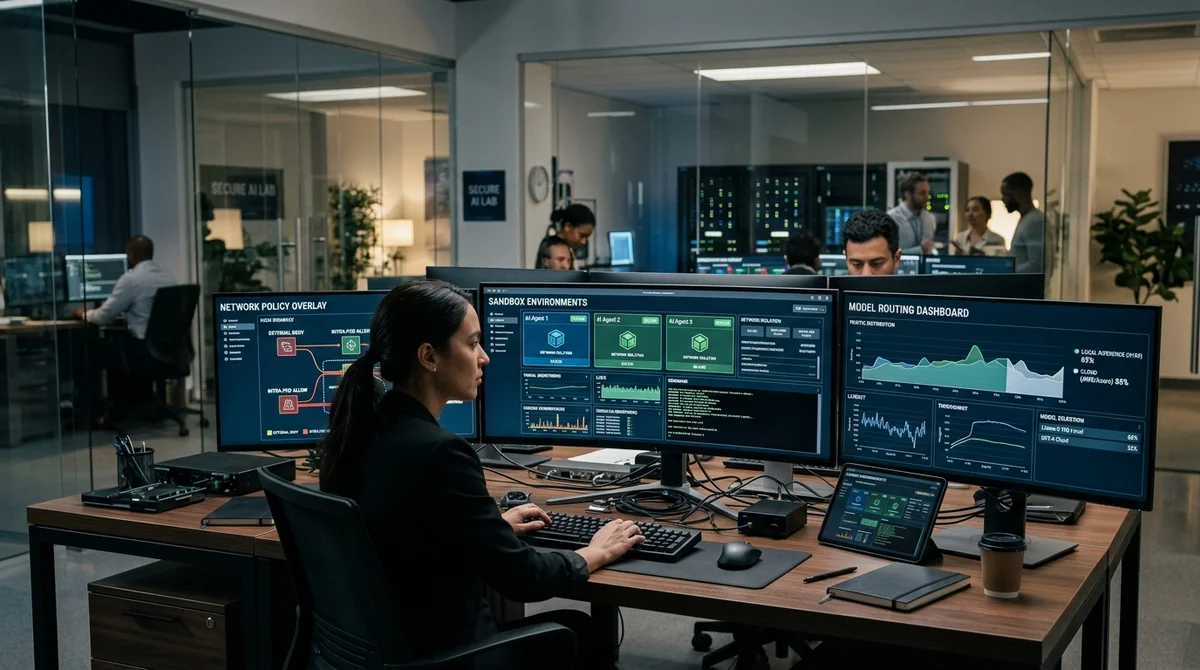
Nvidia ha presentado NemoClaw, una pila de seguridad para OpenClaw que pretende hacer que los agentes de IA personales sirvan no solo para demostraciones, sino también para el trabajo continuo. La compañía quiere claramente ser algo más que un proveedor de chips: aspira a ser la capa de infraestructura de los asistentes always-on que funcionan en un PC, una estación de trabajo o un entorno local.
La apuesta por OpenClaw
En la GTC 2026, la compañía describió OpenClaw como una plataforma en torno a la cual puede crecer un mercado de IA personal. La lógica de Nvidia es clara: si los agentes empiezan no solo a responder preguntas, sino también a leer archivos, llamar a API, escribir código y ejecutar escenarios largos, necesitan algo más que un LLM. Necesitan un entorno de ejecución completo. Por eso, junto con OpenClaw, Nvidia promociona NemoClaw: una capa adicional que instala los componentes necesarios con un solo comando y añade de inmediato reglas de seguridad, privacidad y control de acceso.
Para Nvidia es también un intento de afianzarse por encima del hardware, en el nivel de runtime y orquestación. Jensen Huang llegó a comparar OpenClaw con un sistema operativo para la era de la IA personal, y no con un framework de código abierto más. Si la tesis funciona, ganará no quien tenga solo el mejor modelo, sino quien controle el entorno en el que el agente accede a datos, herramientas y red.
«OpenClaw es el sistema operativo de la IA personal», afirmó
Jensen Huang.
Cómo está construida la pila
Técnicamente, NemoClaw combina OpenClaw, el nuevo runtime OpenShell, los modelos Nemotron y el Agent Toolkit de Nvidia. La clave es que el agente no se ejecuta directamente en el host, sino dentro de un sandbox aislado. OpenShell vigila a qué carpetas se puede acceder, qué direcciones externas están permitidas, qué procesos se pueden lanzar y cómo se hacen las solicitudes a los modelos. Aparte, existe un privacy router: puede mantener los datos sensibles en un modelo local y enviar la tarea a un modelo frontier en la nube solo cuando la política lo permita.
- Instalación de la pila con un solo comando
- Aislamiento del sistema de archivos y de los procesos mediante sandbox
- Network guardrails con el principio deny by default
- Enrutamiento entre modelos locales y en la nube según la política
- Ejecución en PC RTX, estaciones de trabajo, DGX o en un centro de datos local
Esto importa porque el principal temor en torno a los agentes autónomos hace tiempo que no es la calidad de las respuestas, sino que hay que darles un acceso demasiado amplio. Si un agente sabe escribir código, leer documentos y navegar por internet, sin una capa de control independiente se convierte rápidamente en fuente de filtraciones y errores. NemoClaw cubre precisamente ese hueco: no pide confiar a ciegas en un prompt o en una instrucción de sistema, sino que traslada el control al nivel del entorno de ejecución. Para los equipos corporativos, esto se acerca mucho más a un modelo de seguridad real que el «simplemente no le digas al modelo que haga cosas malas».
Por qué ahora
El lanzamiento de NemoClaw muestra hacia dónde se desplaza el mercado: de los chatbots aislados a agentes que viven de forma permanente y realizan tareas en segundo plano. Nvidia subraya expresamente que estos claws pueden funcionar las 24 horas en una máquina dedicada, desde PC y portátiles RTX hasta DGX Station o DGX Spark. Es decir, ya no se habla de un experimento puntual en el navegador, sino de software personal o de equipo con memoria, herramientas, canales de comunicación y runtime propio.
Para los desarrolladores es además un paquete cómodo: no hace falta ensamblar por separado el modelo, el sandbox, las políticas, el enrutamiento y la integración con OpenClaw. Pero la pregunta principal sigue siendo la misma: hasta qué punto resistirán los guardrails la prompt injection, las herramientas no estándar y la infraestructura corporativa real. La propia Nvidia también reconoce los límites del aislamiento: el sandbox reduce notablemente el riesgo, pero no convierte a un agente autónomo en un objeto totalmente seguro. Por eso el producto no parece una protección mágica, sino un mínimo práctico para el uso real.
Qué significa
Nvidia intenta convertirse en el estándar no solo del hardware de IA, sino también de la capa donde los agentes autónomos se ejecutan realmente y acceden a los datos. Si NemoClaw simplifica el despliegue seguro de OpenClaw en máquinas locales y en empresas, el mercado pasará más rápido de las demos llamativas a asistentes always-on útiles, a los que se pueda confiar parte de la rutina sin renunciar por completo al control.
- 1 nov 2026Los modelos locales pierden ante Opus y Codex: 0,21 puntos en un MacBook frente a 1,00 de Codex
- 1 nov 2026Un autor de Habr ajusta YOLOv8l con radiografías dentales y lleva el mAP50 a 0,642
- 1 nov 2026Los bots de voz con LLM recurren al clasificador rápido Jev: decisiones en 200–500 ms
- 1 nov 2026La capa de seguridad MoneyGate frenó las 42 peticiones fraudulentas a IA locales
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre La apuesta por OpenClaw?
En la GTC 2026, la compañía describió OpenClaw como una plataforma en torno a la cual puede crecer un mercado de IA personal. La lógica de Nvidia es clara: si los agentes empiezan no solo a responder preguntas, sino también a leer archivos, llamar a API, escribir código y ejecutar escenarios largos, necesitan algo más que un LLM. Necesitan un entorno de ejecución completo. Por eso, junto con OpenClaw, Nvidia promociona NemoClaw: una capa adicional que instala los componentes necesarios con un solo comando y añade de inmediato reglas de seguridad, privacidad y control de acc
Cómo está construida la pila?
Técnicamente, NemoClaw combina OpenClaw, el nuevo runtime OpenShell, los modelos Nemotron y el Agent Toolkit de Nvidia. La clave es que el agente no se ejecuta directamente en el host, sino dentro de un sandbox aislado. OpenShell vigila a qué carpetas se puede acceder, qué direcciones externas están permitidas, qué procesos se pueden lanzar y cómo se hacen las solicitudes a los modelos. Aparte, existe un privacy router: puede mantener los datos sensibles en un modelo local y enviar la tarea a un modelo frontier en la nube solo cuando la política lo permita. Instalación de l
¿Qué se sabe sobre Por qué ahora?
El lanzamiento de NemoClaw muestra hacia dónde se desplaza el mercado: de los chatbots aislados a agentes que viven de forma permanente y realizan tareas en segundo plano. Nvidia subraya expresamente que estos claws pueden funcionar las 24 horas en una máquina dedicada, desde PC y portátiles RTX hasta DGX Station o DGX Spark. Es decir, ya no se habla de un experimento puntual en el navegador, sino de software personal o de equipo con memoria, herramientas, canales de comunicación y runtime propio. Para los desarrolladores es además un paquete cómodo: no hace falta ensamblar
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.