Anthropic añade el modo auto a Claude Code: menos confirmaciones y protección frente a comandos peligrosos
Anthropic ha lanzado el modo auto para Claude Code, un punto intermedio entre la confirmación manual y la desactivación total de las restricciones. Deja pasar ediciones y comandos seguros sin pausas innecesarias, mientras que las acciones de riesgo, como borrar, hacer force push o trabajar con infraestructura externa, las frena un clasificador independiente. El modo sigue en research preview y no elimina la revisión manual en tareas sensibles.
Procesado por IA desde ZDNet AI; editado por Hamidun News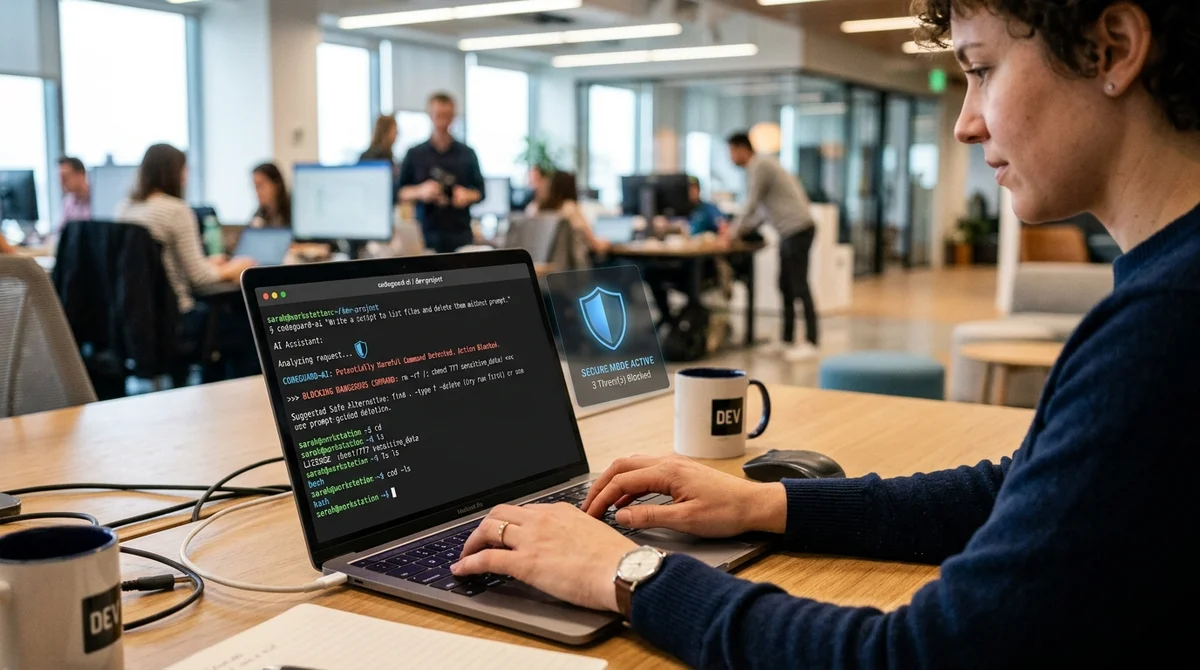
Anthropic ha presentado el modo auto en Claude Code, un modo que elimina la mayoría de las molestas confirmaciones, pero no deja al agente de IA completamente libre. La idea es acelerar las sesiones largas de programación y evitar que el modelo borre ramas por accidente, filtre secretos o se meta en producción.
Cómo funciona el modo
Hasta ahora, los usuarios de Claude Code tenían que elegir entre dos opciones poco agradables. O confirmar casi cada edición de archivo, comando de shell y solicitud de red, o pasar a un modo con restricciones mínimas y asumir todo el riesgo. Anthropic afirma que los desarrolladores aprueban alrededor del 93% de las solicitudes de acceso. Eso significa que la protección existe sobre el papel, pero en la práctica se convierte enseguida en rutina: la persona pulsa aprobar casi de forma automática y deja de fijarse en lo que el agente va a hacer.
El modo auto se concibe como una opción intermedia entre el control manual y la bandera `--dangerously-skip-permissions`. En tareas normales, Claude Code puede trabajar sin detenerse, y las acciones dudosas no van a una persona, sino a un clasificador independiente. El esquema tiene dos capas: primero, una protección en el servidor revisa la salida de las herramientas en busca de prompt injection; después, una segunda capa analiza la propia acción del agente, por ejemplo un comando, una llamada de red o un intento de lanzar un subagente. Si la acción parece irreversible, sospechosa o ajena a lo que pidió el usuario, se bloquea.
Qué se bloquea
Anthropic dejó deliberadamente una configuración por defecto conservadora para el modo auto. Dentro del proyecto de trabajo, Claude Code puede editar archivos y realizar pasos habituales de desarrollo sin perder tiempo en comprobaciones. Pero cuando una acción puede causar un daño apreciable, entra en juego una lógica de seguridad aparte. Por defecto, el modo solo considera de confianza el directorio actual y los repositorios remotos configurados, y trata todo lo demás como entorno externo.
- force push y pushes directos a main
- borrado irreversible de archivos antiguos y borrados masivos en almacenamiento en la nube
- despliegues en producción, migraciones y cambios en infraestructura compartida
- envío de secretos, archivos `.env` o código interno a direcciones no confiables
- ejecución de código descargado del exterior al estilo de `curl | bash`
Si un equipo necesita permitir más, los límites se pueden definir en la configuración: añadir dominios, buckets, repositorios y servicios internos de confianza. Esto es importante para empresas en las que el agente realmente necesita hacer push a la organización corporativa de GitHub, escribir en almacenamiento en la nube o acceder a una API interna. Anthropic subraya además que las reglas del archivo compartido del repositorio no pueden ampliar por sí solas la lista de permitidos ni saltarse así la protección.
Dónde siguen los riesgos
Anthropic no vende el modo auto como una protección absoluta, y esa es quizá la mayor virtud del lanzamiento. Según pruebas internas con tráfico real, el pipeline completo generó cerca de un 0,4% de falsos positivos, pero dejó pasar aproximadamente un 17% de las acciones peligrosas por "exceso de iniciativa". Para un modo que debe ser más seguro que desactivar por completo las confirmaciones, ya es un paso útil. Para trabajar con producción, secretos o infraestructura crítica, sigue sin bastar para relajarse y sacar a la persona del circuito.
«El modo auto está concebido como sustituto de
dangerously-skip-permissions sin volver a las pausas constantes».
Por eso la función sigue en research preview. No está disponible para todos: requiere un plan adecuado de Claude Code, que un administrador lo active en las cuentas de equipo, un modelo compatible del nivel de Sonnet 4.6 u Opus 4.6 y Anthropic API como proveedor. Si el clasificador bloquea acciones tres veces seguidas o 20 veces en una sesión, Claude Code vuelve a las confirmaciones habituales. Es decir, el sistema no solo corta pasos arriesgados, sino que también puede detener una sesión autónoma si ve que el agente insiste demasiado en un escenario peligroso.
Qué significa
Claude Code da un paso importante desde el "asistente de chat para código" hacia un agente completo al que se pueden encargar tareas largas sin supervisión constante. Pero Anthropic es franca sobre los límites: el modo auto no es un piloto automático mágico, sino una capa de seguridad de compromiso, bastante más cómoda que las ventanas de aprobación manual y mucho más sensata que quitar todas las restricciones.
- 2 nov 2026El creador de Bun migra 750 mil líneas de Zig a Rust en 11 días con Claude Code
- 2 nov 2026mcp-linter detecta 18 parámetros sin descripción en el servidor filesystem de Anthropic
- 2 nov 2026Un periodista de The Verge construye con Claude Code un equivalente del Meta Muse Charm por 50 dólares
- 2 nov 2026Reúnen 8 Skills de vídeo para Claude Code: de 244 efectos de píxeles al montaje
Preguntas frecuentes sobre la noticia
Cómo funciona el modo?
Hasta ahora, los usuarios de Claude Code tenían que elegir entre dos opciones poco agradables. O confirmar casi cada edición de archivo, comando de shell y solicitud de red, o pasar a un modo con restricciones mínimas y asumir todo el riesgo. Anthropic afirma que los desarrolladores aprueban alrededor del 93% de las solicitudes de acceso. Eso significa que la protección existe sobre el papel, pero en la práctica se convierte enseguida en rutina: la persona pulsa aprobar casi de forma automática y deja de fijarse en lo que el agente va a hacer. El modo auto se concibe como u
¿Qué se sabe sobre Qué se bloquea?
Anthropic dejó deliberadamente una configuración por defecto conservadora para el modo auto. Dentro del proyecto de trabajo, Claude Code puede editar archivos y realizar pasos habituales de desarrollo sin perder tiempo en comprobaciones. Pero cuando una acción puede causar un daño apreciable, entra en juego una lógica de seguridad aparte. Por defecto, el modo solo considera de confianza el directorio actual y los repositorios remotos configurados, y trata todo lo demás como entorno externo. force push y pushes directos a main borrado irreversible de archivos antiguos y borr
Dónde siguen los riesgos?
Anthropic no vende el modo auto como una protección absoluta, y esa es quizá la mayor virtud del lanzamiento. Según pruebas internas con tráfico real, el pipeline completo generó cerca de un 0,4% de falsos positivos, pero dejó pasar aproximadamente un 17% de las acciones peligrosas por "exceso de iniciativa". Para un modo que debe ser más seguro que desactivar por completo las confirmaciones, ya es un paso útil. Para trabajar con producción, secretos o infraestructura crítica, sigue sin bastar para relajarse y sacar a la persona del circuito. «El modo auto está concebido co
Build & Ship Production AI Agents Without Boilerplate Code
Start your free 72-hour trial at Hamidun Academy (academy.hamidun.com) — interactive lessons on Claude Code & Cursor, live Tech Radar, and production agent templates.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.