Polonia advierte de un aumento de los ciberataques por la expansión de herramientas de IA avanzadas
Polonia advierte de que habrá más ciberataques a medida que se extiendan las herramientas de IA avanzadas. Las autoridades ya registran un aumento de ataques que atribuyen a Rusia, y los nuevos modelos pueden facilitar el phishing, la localización de correos y la preparación masiva de escenarios de engaño verosímiles. Para empresas y organismos públicos, es una señal para reforzar ya la protección básica en lugar de esperar hackeos "ultrasofisticados".
Procesado por IA desde Bloomberg Tech; editado por Hamidun News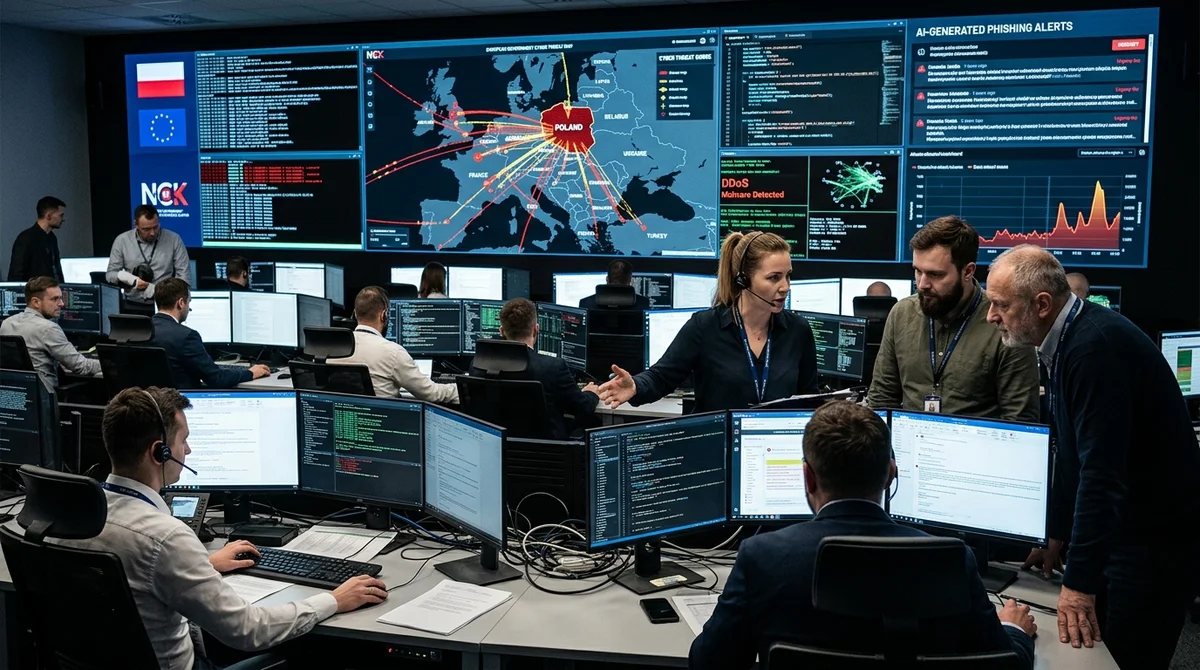
Polonia espera que los ciberataques sigan aumentando por la rápida expansión de herramientas de IA más potentes. Según las autoridades polacas, la presión sobre los sistemas estatales, las empresas y los ciudadanos irá a más, y parte de los ataques serán más baratos, rápidos y convincentes para los delincuentes.
Por qué crece el riesgo
Para Polonia, el asunto no es teórico. El país ya sufre un número creciente de ciberataques que las autoridades vinculan con Rusia, y ahora se suma un nuevo factor: la disponibilidad de modelos avanzados de inteligencia artificial. Las campañas de phishing sofisticadas, los correos falsificados y la preparación de escenarios maliciosos exigían antes recursos y tiempo considerables; ahora buena parte de ese trabajo se automatiza. Como resultado, los atacantes pueden lanzar más operaciones a la vez y adaptarlas más rápido a objetivos concretos.
El problema principal no es solo que la IA haga los ataques más inteligentes. También reduce la barrera de entrada: los grupos menos experimentados obtienen herramientas que les ayudan a redactar mensajes verosímiles, recopilar datos abiertos sobre la víctima y probar decenas de variantes de ingeniería social casi sin pausa. Para un país bajo presión digital constante, esto implica que las amenazas crecen no solo en complejidad, sino también en densidad: simplemente puede haber más ataques.
Cómo ayuda la IA
En la práctica, los modelos generativos pueden acelerar casi todo el ciclo del ataque, desde el reconocimiento hasta la entrega de contenido malicioso. La IA ya sabe resumir rápidamente grandes volúmenes de información, adaptar los textos al idioma y estilo del destinatario y crear plantillas de correspondencia convincentes. Esto es especialmente peligroso para organismos estatales, infraestructura crítica y grandes empresas, donde un solo ataque exitoso a un empleado puede abrir el acceso a varios sistemas internos a la vez.
No se trata necesariamente de hackeos totalmente autónomos. Lo más importante es que los atacantes ganan velocidad y escala en las etapas más terrenales de su trabajo:
- Phishing personalizado sin una larga preparación manual
- Traducción y localización rápidas de correos al polaco y al contexto local
- Creación masiva de variantes de mensajes para eludir filtros
- Análisis automático de perfiles abiertos, documentos y filtraciones
- Preparación de escenarios de conversación verosímiles en nombre de colegas u organismos públicos
Hay otro riesgo: estas herramientas no sirven solo para hackear en sentido estricto. Pueden apoyar campañas de desinformación, imitar mensajes internos de trabajo y amplificar el caos en momentos políticamente sensibles o durante incidentes de seguridad. Cuando una falsificación se hace rápido, en buen idioma y con detalles locales, al destinatario le resulta más difícil detectar el engaño por señales habituales como un texto torpe o un tono poco natural.
Qué debe hacer la defensa
Para la defensa, esto cambia las prioridades. No basta con suponer que solo son peligrosos los ataques raros y técnicamente complejos: la IA aumenta la eficacia precisamente de las campañas masivas, que antes solían toparse con la falta de tiempo de los atacantes. Por eso la protección debe partir de la premisa de que los correos falsos, los mensajes en aplicaciones de mensajería y las solicitudes de servicio fraudulentas parecerán cada vez más convincentes y usarán con más frecuencia el contexto local.
La respuesta práctica es bastante terrenal: actualizar más rápido los procesos de verificación, reforzar la autenticación multifactor, limitar los accesos innecesarios y entrenar con regularidad a los equipos con escenarios realistas de ingeniería social. Otra tarea es la detección temprana de campañas que escalan mediante automatización. Cuanto antes detecten las organizaciones los patrones repetitivos, menos probable es que un solo engaño exitoso derive en una serie de incidentes.
Qué significa
El caso de Polonia muestra que la IA refuerza no solo a los defensores, sino también a los atacantes. Para los Estados y las empresas, la señal es que las ciberamenazas crecerán no solo en calidad, sino también en volumen, de modo que ganará quien reconstruya más rápido su higiene digital básica y sus procesos de respuesta.
Preguntas frecuentes sobre la noticia
¿Qué se sabe sobre Por qué crece el riesgo?
Para Polonia, el asunto no es teórico. El país ya sufre un número creciente de ciberataques que las autoridades vinculan con Rusia, y ahora se suma un nuevo factor: la disponibilidad de modelos avanzados de inteligencia artificial. Las campañas de phishing sofisticadas, los correos falsificados y la preparación de escenarios maliciosos exigían antes recursos y tiempo considerables; ahora buena parte de ese trabajo se automatiza. Como resultado, los atacantes pueden lanzar más operaciones a la vez y adaptarlas más rápido a objetivos concretos. El problema principal no es sol
Cómo ayuda la IA?
En la práctica, los modelos generativos pueden acelerar casi todo el ciclo del ataque, desde el reconocimiento hasta la entrega de contenido malicioso. La IA ya sabe resumir rápidamente grandes volúmenes de información, adaptar los textos al idioma y estilo del destinatario y crear plantillas de correspondencia convincentes. Esto es especialmente peligroso para organismos estatales, infraestructura crítica y grandes empresas, donde un solo ataque exitoso a un empleado puede abrir el acceso a varios sistemas internos a la vez. No se trata necesariamente de hackeos totalmente
¿Qué se sabe sobre Qué debe hacer la defensa?
Para la defensa, esto cambia las prioridades. No basta con suponer que solo son peligrosos los ataques raros y técnicamente complejos: la IA aumenta la eficacia precisamente de las campañas masivas, que antes solían toparse con la falta de tiempo de los atacantes. Por eso la protección debe partir de la premisa de que los correos falsos, los mensajes en aplicaciones de mensajería y las solicitudes de servicio fraudulentas parecerán cada vez más convincentes y usarán con más frecuencia el contexto local. La respuesta práctica es bastante terrenal: actualizar más rápido los p
Ship AI Faster with Founders, Engineers & Weekly Architecture Reviews
Inside Vibe Club (hamidun.com/club) — weekly live masterminds with Zhemal Khamidun, Tech Radar, full LMS access, and 370+ production Claude Code skills.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.