Los agentes de IA crean una nueva superficie de ataque: cómo se defienden las empresas
Los agentes de IA en las empresas crean una nueva superficie de ataque: los sistemas sin protección pueden usarse para acceder a datos sensibles. En varias grandes empresas, las identidades no humanas (NHI) ya superan a las humanas, y con el auge de la IA agéntica la brecha seguirá creciendo. MIT Technology Review analiza cómo construir gobernanza y seguridad para un mundo agéntico.
Procesado por IA desde MIT Technology Review; editado por Hamidun News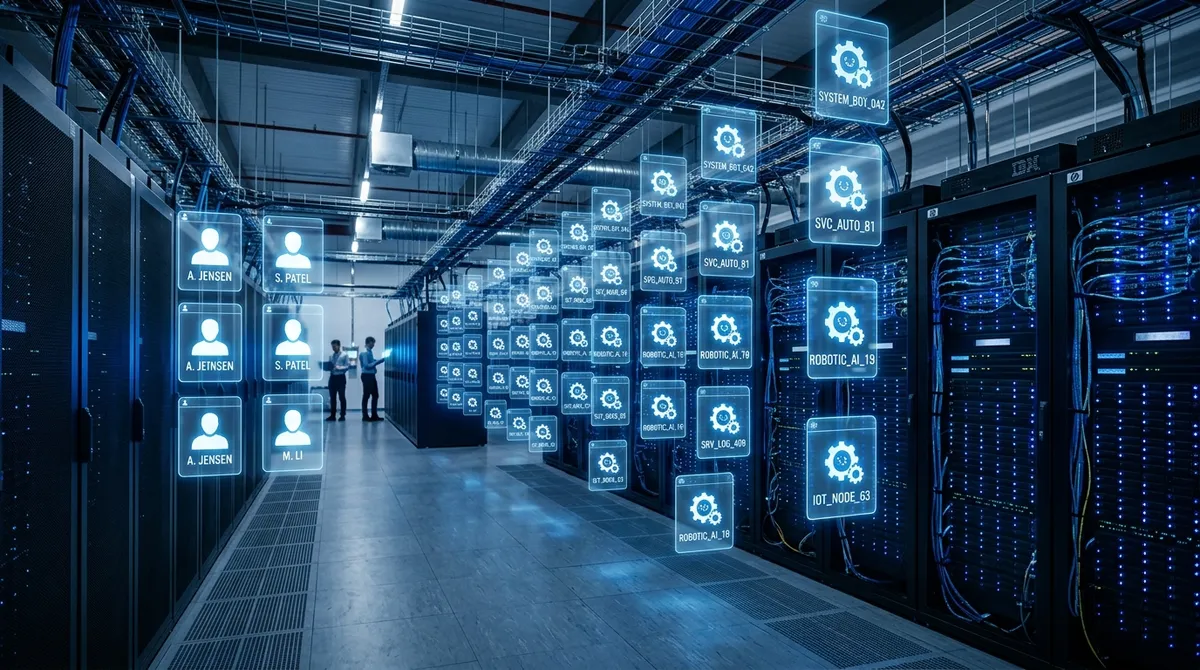
Mientras las empresas despliegan en masa agentes de IA que trabajan junto a las personas, pueden abrir sin querer la puerta a nuevos tipos de ciberataques. Los agentes sin protección son manipulables y pueden acceder a sistemas críticos y secretos comerciales sin que los equipos de seguridad lo noten.
El problema central está en las identidades no humanas (Non-Human Identities, NHI). Son tokens, claves de API, cuentas de servicio y otros mecanismos mediante los cuales los sistemas de software, incluidos los agentes de IA, se autentican e interactúan con otros servicios. En varias grandes empresas actuales, las NHI ya superan en número a las cuentas humanas. Según las previsiones de MIT Technology Review, el paso a la IA agéntica hará que esta brecha crezca de forma exponencial.
Cada uno de estos identificadores es un posible punto de entrada. Si un agente actúa con permisos excesivos o sus credenciales quedan comprometidas, el atacante no accede solo a una cuenta, sino a toda la infraestructura con la que interactúa el agente. Las herramientas de monitorización tradicionales, configuradas para seguir la actividad de las personas, simplemente no detectan estas amenazas.
Los expertos señalan varias líneas para construir la defensa a nivel de agente. La primera es el principio de mínimo privilegio: el agente debe tener exactamente los permisos que requiere su tarea concreta, ni uno más. La segunda, auditar y rotar las NHI igual que las contraseñas humanas. La tercera, aplicar políticas de confianza cero (zero trust) a cada interacción de los agentes: ninguna solicitud se considera segura por defecto.
Los ataques de prompt injection son una amenaza aparte: se incrustan instrucciones maliciosas en los datos de entrada del agente y se le obliga a ejecutar acciones no autorizadas. Es especialmente peligroso cuando el agente tiene acceso a bases de datos corporativas o a herramientas de automatización.
El paso a la IA agéntica no es solo un cambio técnico: obliga a repensar el propio modelo de seguridad corporativa. Las empresas que no establezcan ya la gestión de las identidades no humanas corren el riesgo de sufrir filtraciones muy difíciles de atribuir e investigar. La gobernanza de la IA agéntica deja de ser opcional y pasa a ser un requisito básico.
Test Frontier LLMs & Autonomous Agents in One Workspace
Run Claude Opus 5.5, GPT-6, Gemini 3.1, and DeepSeek side-by-side in Nomad AI (nomadnet.ai) — unified model routing, deep research, and multimodal workflows under one subscription.
Lo esencial de la IA — una vez por semana
Siete historias que de verdad importaron, elegidas a mano. Sin ruido ni notas de prensa.
¡Listo! Revisa tu correo para la confirmación.